
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ai-code-review — Ferramenta CLI com inteligência artificial que revisa código em busca de vulnerabilidades de segurança, bugs e anti-padrões usando LLMs. Suporta provedores locais e na nuvem, diffs do git e integração com CI/CD. | Kitploit
Ferramentas/GitHubGitHub/jaydendancer12/ai-code-review
Análise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoScripting e AutomaçãoDevSecOpsAprendizado e EducaçãoTrilhas e CursosSegurança de IA

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
GitHub
jaydendancer12/ai-code-review

ai-code-review

Ferramenta CLI com inteligência artificial que revisa código em busca de vulnerabilidades de segurança, bugs e anti-padrões usando LLMs. Suporta provedores locais e na nuvem, diffs do git e integração com CI/CD.

Ver Repositório
325há 7 mesesAinda não revisado

🔍 codereview

Revisão de código com IA diretamente no seu terminal.

Um comando. Feedback instantâneo. Detecta vulnerabilidades de segurança, bugs e padrões ruins antes de chegarem à produção.

Python License: MIT Tests

Instalar · Início Rápido · Uso · Provedores · Contribuir


O Que Faz

O codereview envia seu código para um LLM e retorna uma revisão estruturada e codificada por cores diretamente no terminal — com classificações de gravidade, referências de linha e sugestões concretas de correção.

Sem navegador. Sem PR. Sem esperar por colegas. Apenas:

codereview app.py
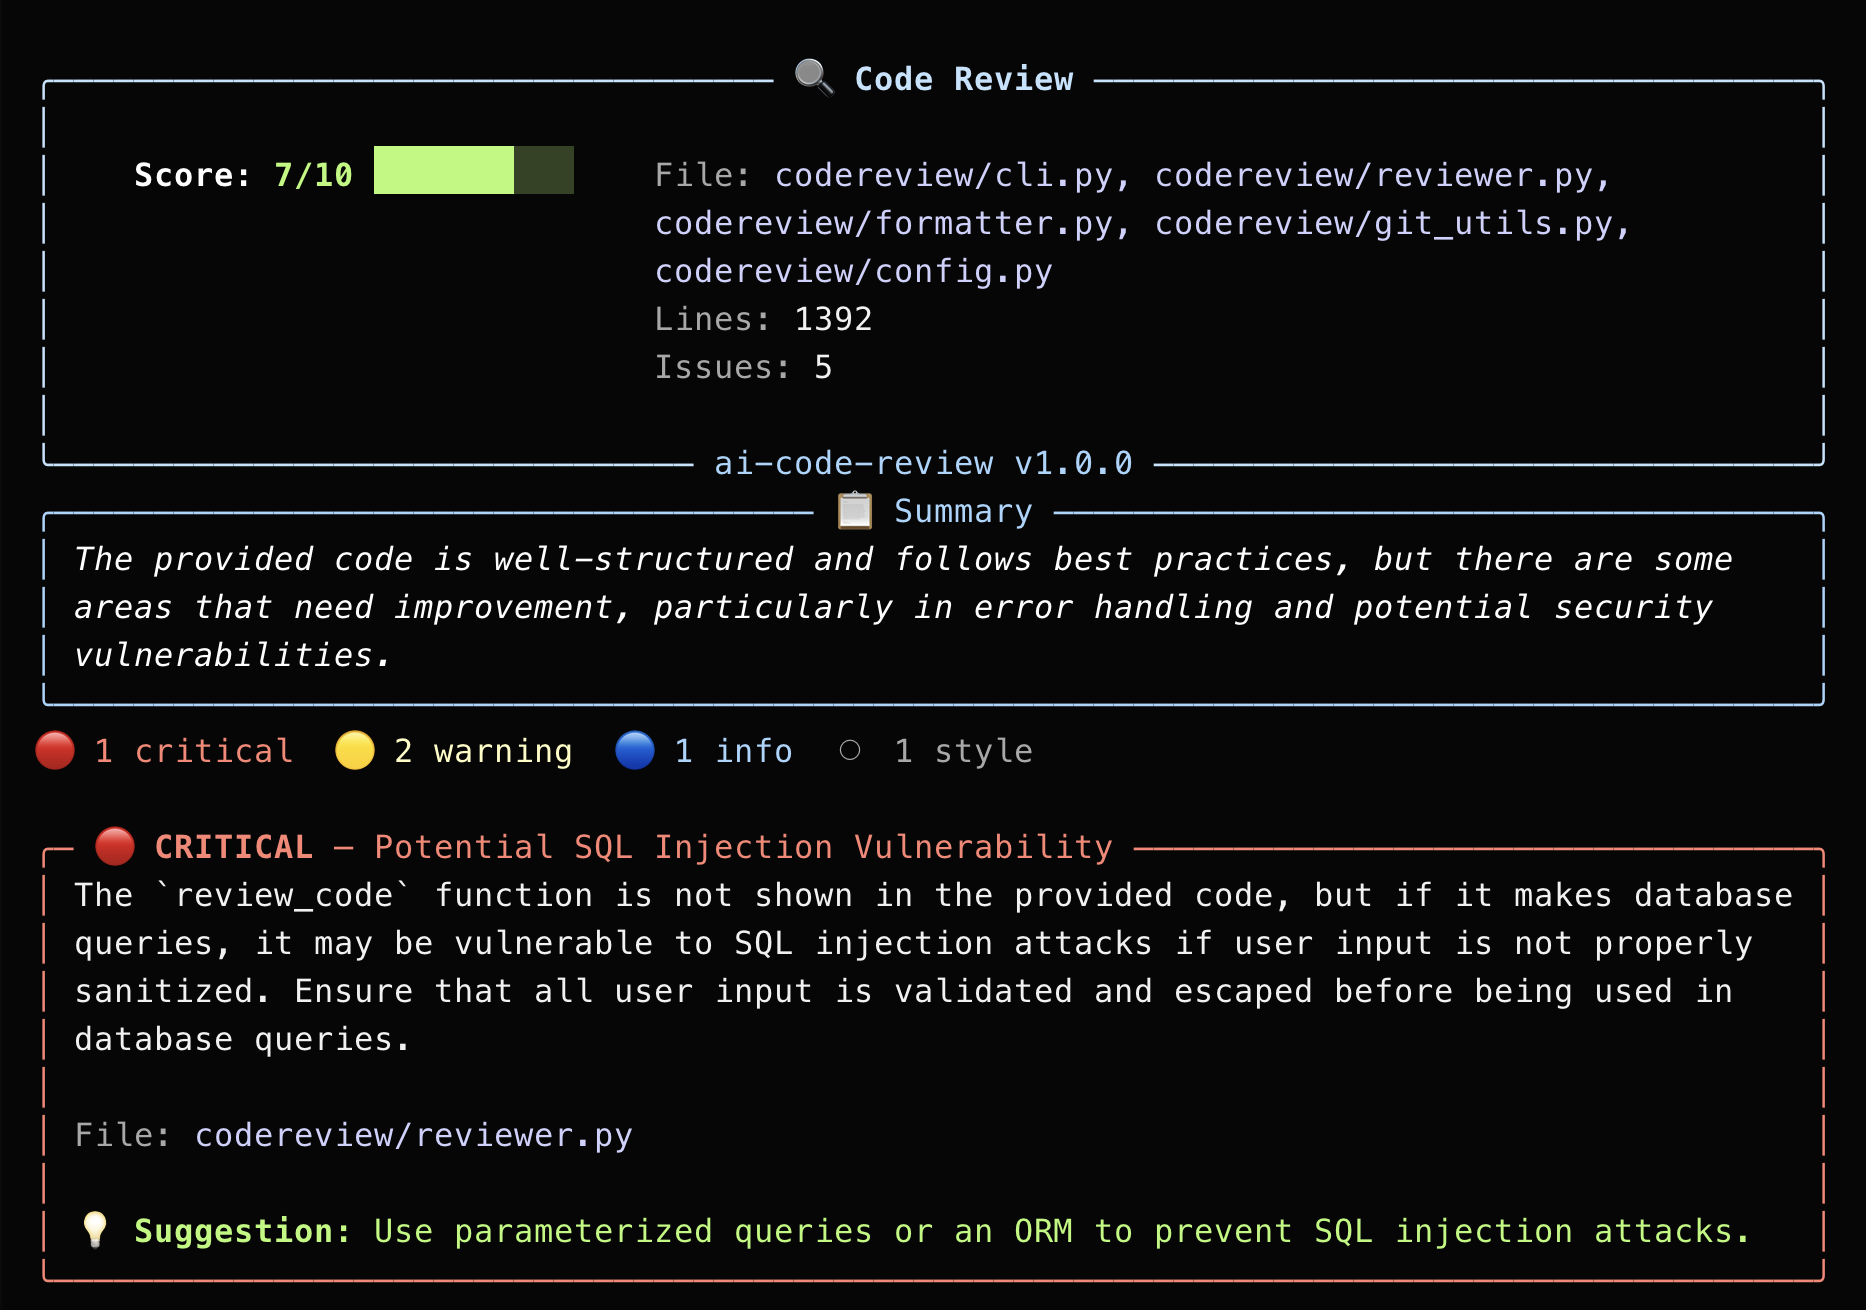
Detectando vulnerabilidades reais de segurança — nota 2/10

má-revisão-de-código

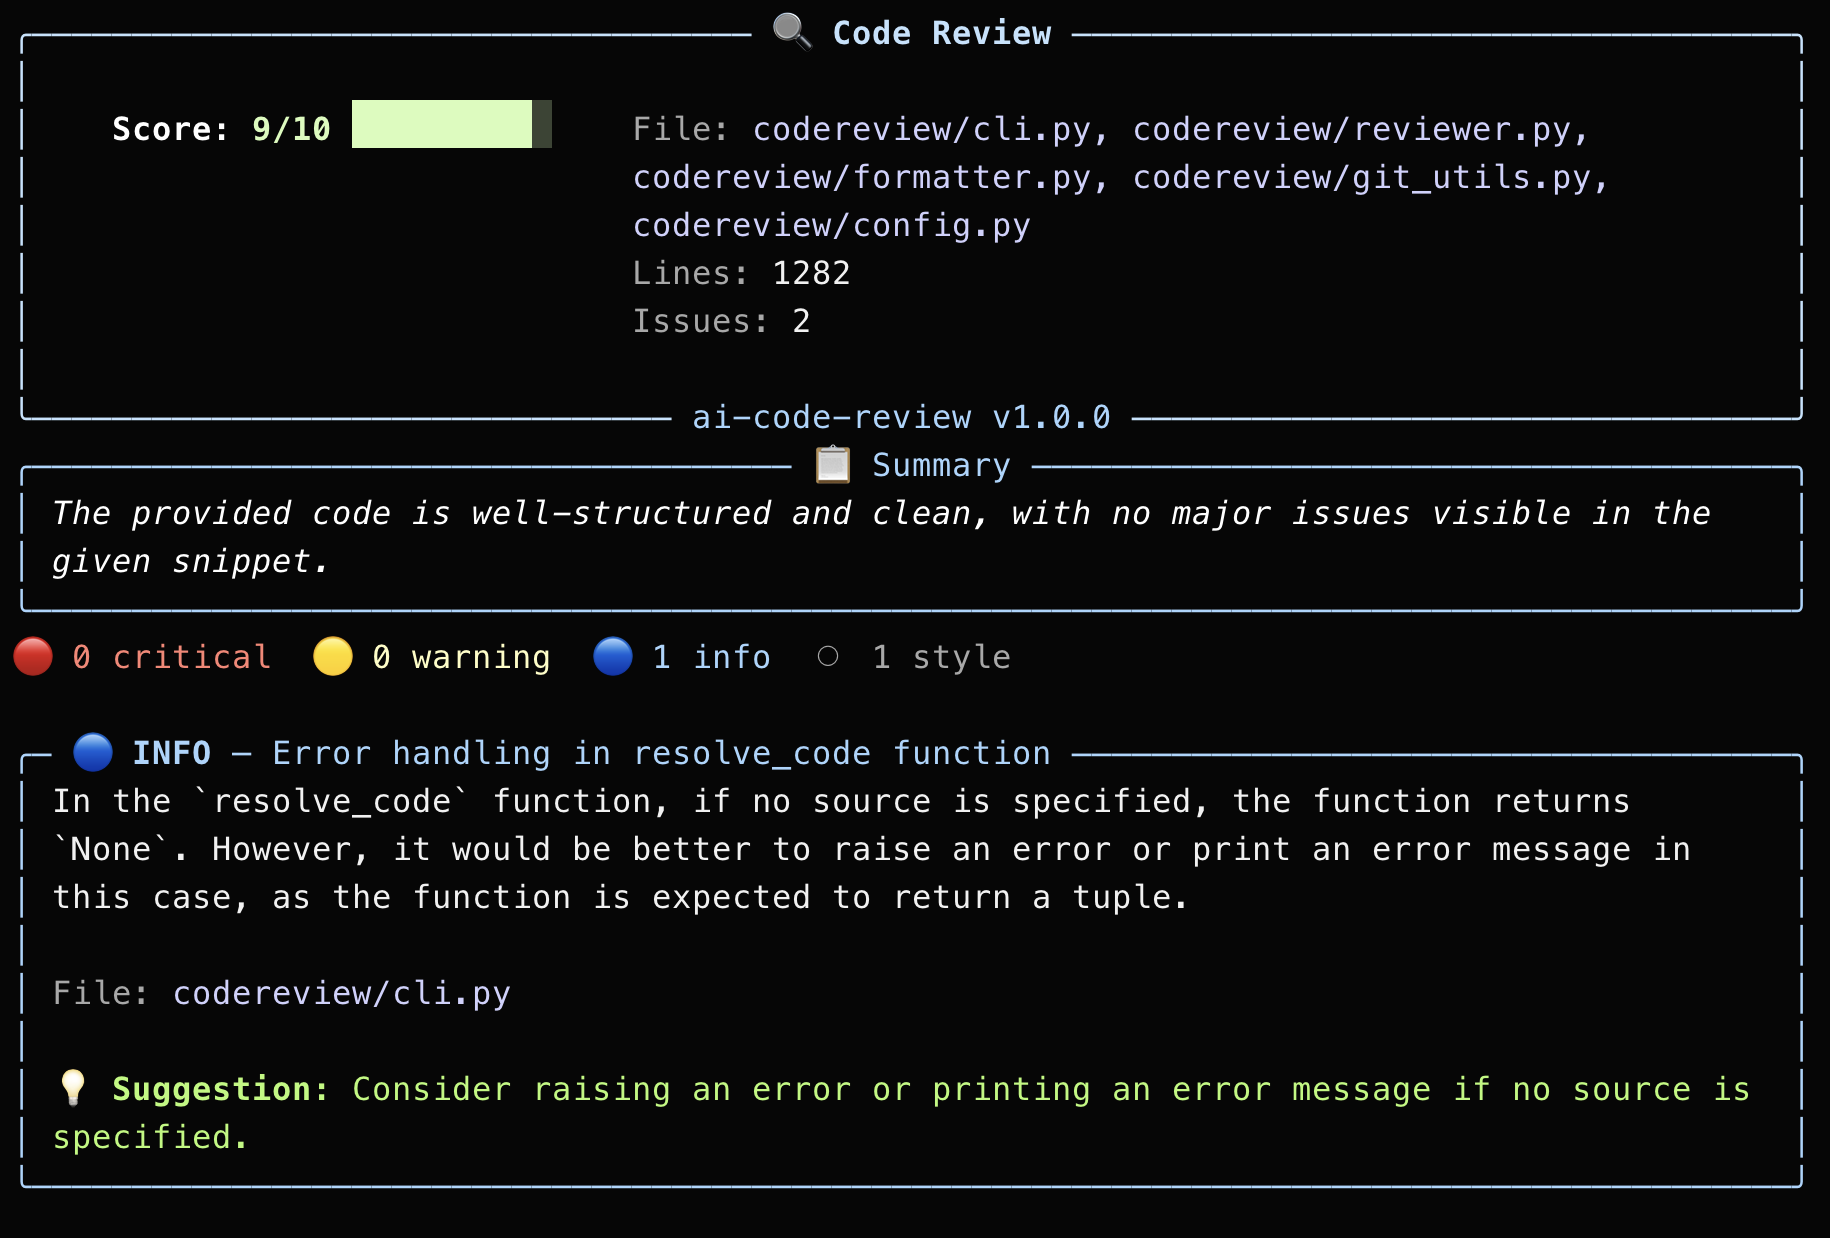
Revisando seu próprio código-fonte — nota 9/10

auto-revisão

Por Quê

  • Desenvolvedores solo — tenha um segundo par de olhos sem esperar ninguém
  • Verificação pré-commit — detecte bugs antes de chegarem ao PR
  • Ferramenta de aprendizado — entenda por que o código é problemático, não apenas que é
  • Integração com CI — adicione ao seu pipeline para revisões automatizadas
  • Gratuito — funciona com Groq (nível gratuito, sem cartão de crédito) ou totalmente offline com Ollama

O Que Detecta

SeveridadeO que encontraExemplo
🔴 CríticoVulnerabilidades de segurança, perda de dados, travamentosSQL injection, eval() em entrada do usuário, segredos codificados
🟡 AvisoBugs, falta de tratamento de erros, condições de corridaDivisão por zero, exceções não tratadas, vazamento de recursos
🔵 InfoMelhorias de desempenho, padrões melhoresAlocações desnecessárias, falta de cache, consultas N+1
⚪ EstiloNomenclatura, formatação, documentaçãoDocstrings ausentes, nomenclatura inconsistente, código morto

Instalar

A partir do código-fonte (recomendado)

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
./install.sh

Ou manualmente:

git clone https://github.com/jaydendancer12/ai-code-review.git
cd ai-code-review
pip install -e .

Todas as dependências (rich, requests) são instaladas automaticamente. Nada mais a configurar.


Início Rápido (gratuito, 60 segundos)

O codereview precisa de um LLM para analisar seu código. A opção gratuita mais rápida é o Groq — sem cartão de crédito, sem teste, apenas gratuito.

Etapa 1 — Obtenha uma chave de API gratuita

  1. Acesse console.groq.com
  2. Cadastre-se com Google ou GitHub (leva 30 segundos)
  3. Clique em API Keys e depois Create API Key
  4. Copie a chave (começa com gsk_)

Etapa 2 — Defina sua chave

export GROQ_API_KEY="gsk_sua_chave_aqui"

Para torná-la permanente (para não precisar defini-la a cada sessão do terminal):

# Para zsh (padrão no Mac)
echo 'export GROQ_API_KEY="gsk_sua_chave_aqui"' >> ~/.zshrc
source ~/.zshrc

# Para bash (padrão no Linux)
echo 'export GROQ_API_KEY="gsk_sua_chave_aqui"' >> ~/.bashrc
source ~/.bashrc

Etapa 3 — Inicialize

codereview --init groq

Etapa 4 — Revise o código

codereview seu_arquivo.py

Pronto. Você está executando revisões de código com IA.

Primeira vez executando? Basta digitar codereview sem argumentos e ele o guiará por toda a configuração.


Uso

Revisar um arquivo

codereview app.py

Revisar múltiplos arquivos

codereview src/auth.py src/db.py src/api.py

Revisar alterações staged do git (pré-commit)

git add .
codereview --staged

Revisar os últimos N commits

codereview --last 3

Revisar diff entre branches

codereview --diff origin/main

Enviar código via stdin

cat codigo_suspeito.py | codereview --stdin

Usar um modelo específico

codereview app.py --model gpt-4

Usar um provedor específico para uma revisão

codereview app.py --provider ollama

Mostrar instruções de configuração

codereview --setup

Provedores

O codereview funciona com qualquer API compatível com OpenAI. Escolha o que funciona para você:

⚡ Groq (recomendado — gratuito, rápido)

export GROQ_API_KEY="gsk_sua_chave_aqui"
codereview --init groq
  • Custo: Nível gratuito, sem necessidade de cartão de crédito
  • Velocidade: Inferência mais rápida disponível
  • Modelo: Llama 3.3 70B
  • Obter chave: console.groq.com

🏠 Ollama (gratuito, totalmente offline)

# 1. Instalar o Ollama
# Mac: Baixe de https://ollama.com
# Linux: curl -fsSL https://ollama.com/install.sh | sh

# 2. Baixar um modelo
ollama pull llama3

# 3. Iniciar o servidor
ollama serve

# 4. Inicializar (nenhuma chave de API necessária)
codereview --init ollama
  • Custo: Gratuito para sempre
  • Velocidade: Depende do seu hardware
  • Privacidade: O código nunca sai da sua máquina
  • Modelo: Qualquer modelo que o Ollama suporte

🧠 OpenAI

export OPENAI_API_KEY="sk-..."
codereview --init openai
  • Custo: Pague por token
  • Modelo: GPT-3.5 Turbo (padrão), GPT-4 com --model gpt-4
  • Obter chave: platform.openai.com

🔮 Anthropic

export ANTHROPIC_API_KEY="sk-ant-..."
codereview --init anthropic
  • Custo: Pague por token
  • Modelo: Claude 3 Haiku (padrão)
  • Obter chave: console.anthropic.com

Configuração

A configuração é armazenada em ~/.codereview/config.json:

{
  "provider": "groq",
  "model": "llama-3.3-70b-versatile",
  "base_url": "https://api.groq.com/openai/v1",
  "max_tokens": 2048,
  "temperature": 0.2
}

As chaves de API nunca são armazenadas no arquivo de configuração. Elas são lidas apenas de variáveis de ambiente.

Substituir qualquer coisa via variáveis de ambiente

export CODEREVIEW_API_KEY="qualquer-chave"     # Substituição universal
export CODEREVIEW_MODEL="gpt-4"         # Substituir modelo

Substituir via flags da CLI

codereview app.py --model gpt-4 --provider openai

Como Funciona

Seu Código  -->  CLI codereview  -->  API LLM  -->  Saída Estruturada no Terminal
(arquivo/diff)     (construtor de prompt)    (qualquer provedor)  (achados com código de cores)
  1. Entrada — O codereview lê seu arquivo, diff git, alterações staged ou stdin
  2. Prompt — Constrói um prompt de revisão focado com regras rígidas para evitar problemas alucinados
  3. LLM — Envia para qualquer API compatível com OpenAI (Groq, OpenAI, Anthropic, Ollama)
  4. Analisar — Extrai JSON estruturado da resposta do LLM
  5. Exibir — Renderiza achados com código de cores, ordenados por gravidade, no seu terminal

O que torna isso diferente do ChatGPT

Baixar ferramenta