 jamesstringer90/appsandbox
Crie facilmente máquinas virtuais completas que são isoladas (sandbox) para desenvolvimento ou modelos de uso de computador.

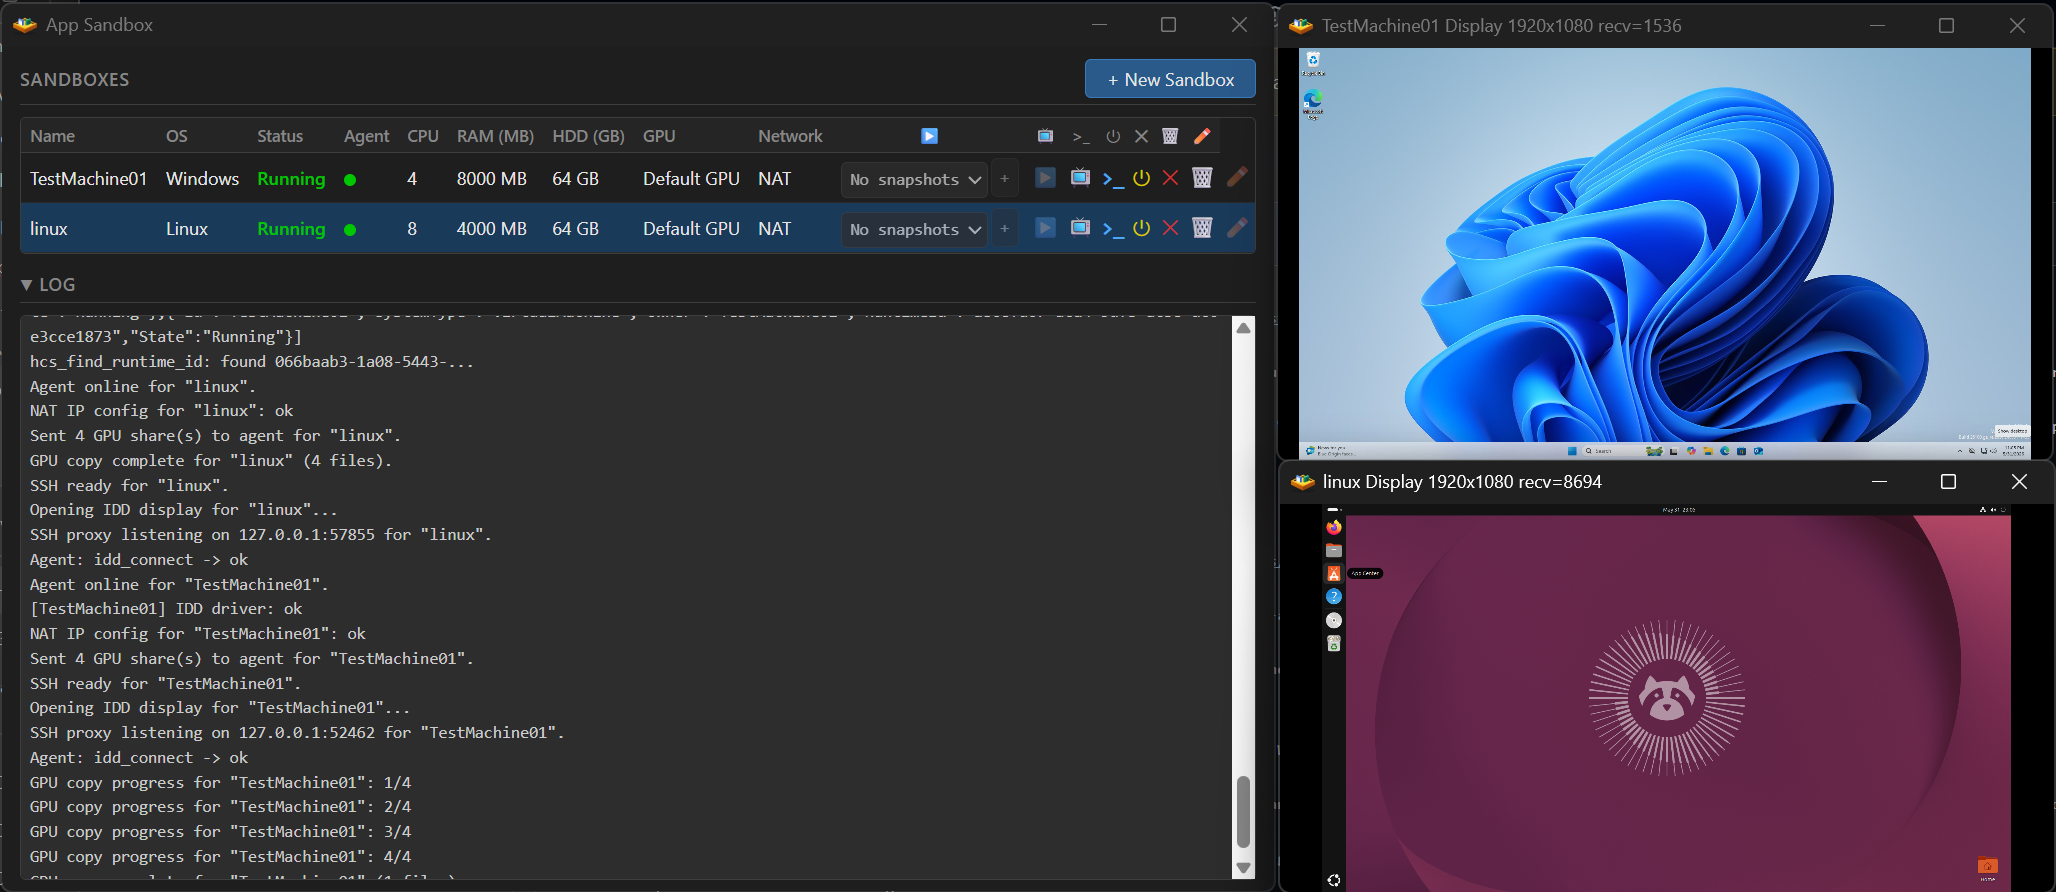
<img width="1028" height="446" alt="App Sandbox" src="https://assets.kitploit.com/production/public/readmes/9069/22f20578f6addd52e9c49edd40a96b935bc2fa169592852d8d5ac91d0c4b7160.png" />


# App Sandbox

App Sandbox é um aplicativo de máquina virtual para Windows e macOS focado em desempenho e facilidade de uso.

Recursos do Windows:
- Funciona no Windows 11 Home ou Pro, sem Hyper-V
- Suporte a VM Windows 11 ou Ubuntu 26.04 LTS
- Instalação sem interação
- Copiar e Colar
- Áudio de 2 Canais
- Aceleração de GPU via Paravirtualização (GPU-PV) com suporte a DirectX 12 (somente Windows), OpenGL, Vulkan, CUDA, OpenCL
- Suporte a Decodificador/Codificador de Vídeo por Hardware da GPU
- SSH via proxy de socket Hyper-V (sem necessidade de rede)
- Snapshots
- Display fixo em 1080P60
- Suporte a teclas de atalho do host para o cliente
- Provisionamento e inicialização com / sem internet
- Suporta a execução do Claude Cowork e Docker dentro da VM graças ao Suporte a Virtualização Aninhada
- Modo headless: uma API HTTP/JSON local programável + SDK Python sem dependências (`asb.py`) para criar e controlar VMs com aceleração de GPU programaticamente

Recursos do Mac:
- Suporte a VM macOS ou Windows 11 ARM
- Instalação sem interação para Windows 11, o macOS tem 3 etapas de integração obrigatórias
- Copiar e Colar
- Áudio de 2 Canais
- macOS: Aceleração de GPU via Paravirtualização com suporte a Metal, Windows: Sem Aceleração de GPU
- SSH via virtio-vsock (sem necessidade de rede)
- Display fixo em 1080P60 em convidados Windows 11, Dimensionamento dinâmico de display em convidados macOS
- Provisionamento e inicialização com / sem internet
- Modo headless: a mesma API HTTP/JSON local programável + SDK Python (`asb.py`) que no Windows, para controlar VMs macOS e Windows 11 programaticamente

Requisitos:
Windows 11 com um Processador x64 ou macOS Tahoe (Série M)

## Sobre o App Sandbox

O App Sandbox cria e executa máquinas virtuais de desktop completas — Windows 11, Ubuntu e
macOS. É gratuito e de código aberto (MIT), distribuído como binários pré-compilados (assinados com EV no
Windows, assinados com Apple Developer no macOS) em sua página de
[Releases](https://github.com/jamesstringer90/appsandbox/releases). É controlado de duas
formas: por uma interface gráfica, ou programaticamente através de um daemon headless com um
SDK Python sem dependências (`asb.py`). De qualquer forma, você escolhe um SO, aponta para uma imagem
de instalador, e o App Sandbox provisiona o disco, executa uma instalação autônoma e inicializa o
convidado. Você fornece uma ISO do Windows ou Ubuntu; convidados macOS baixam sua imagem de restauração
automaticamente. Ele roda em um PC Windows 11 (x64) ou em um Mac Apple Silicon, incluindo notebooks.

**Roda no Windows 11 Home, sem Hyper-V.** No Windows, o App Sandbox não usa Hyper-V
nem o Hyper-V Manager; ele cria e executa VMs através das APIs Windows Host Compute System (HCS)
e Host Compute Network (HCN), que exigem apenas o recurso *Virtual Machine Platform*.
O Hyper-V é limitado ao Windows 11 Pro e Enterprise, enquanto o Virtual Machine
Platform está disponível no Windows 11 Home, então uma licença do Windows 11 Pro não é necessária.
O Virtual Machine Platform é o mesmo recurso do Windows que o WSL2 usa.

**Para que você pode usá-lo:**
- Uma VM de **desktop** completa do Windows ou Ubuntu — um SO gráfico completo com aceleração de GPU
  (OpenGL, Vulkan, CUDA) — para compilar e testar seu próprio software em uma instalação limpa.
- Executar um programa em uma VM, mantido separado do seu SO e arquivos principais.
- Desenvolver e testar drivers do Windows: um **Modo de Teste** integrado habilita a assinatura de teste
  dentro do convidado, então o Secure Boot e a configuração de boot do host permanecem inalterados.
- Executar um agente de IA de uso de computador (como o modelo de uso de computador do Claude) em sua própria VM. O App
  Sandbox fornece o desktop e a VM; o loop do modelo do próprio agente roda dentro do convidado.
  Vários agentes podem rodar ao mesmo tempo, cada um em sua própria VM, em um único notebook ou desktop.
- Criar VMs com aceleração de GPU (**GPU-PV**), pela GUI ou pela API headless.
- Programar o ciclo de vida da VM a partir do código — criar, snapshot, ramificar, conectar via SSH e excluir
  VMs com aceleração de GPU — com o SDK Python.

**API Headless.**
`appsandbox.exe --headless`
(ou `sudo /Appsandbox.app/Contents/MacOS/AppSandbox --headless` no macOS) inicia um
daemon de proprietário único que hospeda o mesmo núcleo da GUI e o expõe como uma API HTTP/JSON
local no estilo Docker em `127.0.0.1`, idêntica em ambas as plataformas. O SDK Python apenas com stdlib
(`asb.py`) o encapsula: crie VMs com aceleração de GPU (GPU-PV é uma opção de criação `gpuMode`), conecte-se
via SSH com uma chave implantada automaticamente (convidados Windows, Ubuntu ou macOS), faça snapshots e ramificações delas,
abra o display ao vivo e execute várias ao mesmo tempo — quantas rodam simultaneamente é limitado pela CPU, RAM e memória de GPU
do host, não por um limite fixo. O daemon é de host único — ele controla VMs na
máquina em que roda e não provisiona VMs na nuvem; para CI, execute-o em um runner auto-hospedado. Provisionar uma VM executa uma
instalação autônoma completa; snapshots, ramificações e templates (somente Windows) iniciam uma nova VM
a partir de um estado provisionado em vez de reinstalar. Uma VM persiste
até ser excluída. Um snapshot é um ponto de verificação do estado do disco feito com a VM parada, e uma ramificação
cria um disco gravável a partir dele para executar ações divergentes. A referência completa da API e exemplos executáveis
estão em [`tools/headless-api/`](https://github.com/jamesstringer90/appsandbox/blob/main/tools/headless-api).

**Como funciona:** este repositório também visa ser um exemplo prático de criação de VMs de desktop completas
programaticamente com as APIs Windows HCS/HCN e o Virtualization.framework da Apple. No
Windows, o App Sandbox envia um documento de máquina HCS construído manualmente para `computecore.dll` /
`computenetwork.dll` — a camada HCS/HCN que também está por trás do WSL2 e do Windows Sandbox —
em vez de passar pelo Hyper-V Manager. A aceleração de GPU usa paravirtualização de GPU
(GPU-PV) para compartilhar a GPU instalada do host com o convidado — o mesmo caminho do WSL2, não um
passthrough dedicado (sem VFIO/IOMMU, sem segunda GPU). Convidados Windows recebem DirectX 12, OpenGL,
Vulkan, CUDA e OpenCL; convidados Ubuntu o mesmo menos DirectX; convidados macOS Metal. Um driver de display indireto
**IddCx** personalizado e um dispositivo de áudio virtual transportam a tela e o som, e
a área de transferência, áudio, entrada e SSH entre convidado↔host rodam sobre **sockets Hyper-V**. Os discos dos convidados são
construídos por uma ferramenta do repositório com suporte a ext4, squashfs, qcow2 e VHDX. No macOS, o App
Sandbox usa o **Virtualization.framework** da Apple (`VZVirtualMachine`, `VZMacOSInstaller`)
sobre **virtio-vsock**. No Windows, convidados Linux (Ubuntu) alcançam a GPU através de um módulo de kernel
DRM/KMS personalizado (`asb_drm`), o `dxgkrnl` do WSL2 da Microsoft e uma compilação personalizada do Mesa. Os
aplicativos são C / Objective-C nativos com uma interface HTML/JS (WebView2 no Windows, WKWebView no macOS).

# Dicas:
O nome de usuário padrão é `user` e a senha padrão é `test123`

[Windows] Ative teclas de atalho ou silencie o áudio da VM: conecte-se à VM e clique com o botão direito na barra de título da conexão

[Windows] Precisa de uma área de trabalho remota de alto desempenho para acessar sua VM remotamente? O [Phaze](https://phaze.app) funciona bem

[Windows] Você pode verificar se a configuração do driver GPU-PV está funcionando executando gpu-test.exe dentro da sua VM Windows do App Sandbox, o gpu-test.exe mostrará uma caixa com 6 cubos girando, cada um usando um mecanismo de renderização diferente (D3D9, D3D10, D3D11, D3D12, OpenGL e Vulkan).  Se um ou mais falharem, eles não mostrarão corretamente um cubo girando para aquela API de renderização.  [gpu-test.zip](https://github.com/jamesstringer90/appsandbox/releases/download/v0.1.2/gpu-test.zip). Nota: A API de renderização funcionar significa que a GPU-PV funcionou, mas às vezes jogos ou aplicativos são codificados de tal forma que não detectarão o sistema GPU-PV corretamente e ainda mostrarão um erro.

## Compartilhando correções e recursos

Obrigado por compartilhar correções e ideias! Pull requests, incluindo alterações assistidas por IA
do seu próprio fork, são bem-vindos como sugestões. É improvável que sejam formalmente
revisados ou mesclados, mas contribuições que ajudem a moldar uma mudança serão creditadas.
Veja as [diretrizes de contribuição](https://github.com/jamesstringer90/appsandbox/blob/main/CONTRIBUTING.md) para detalhes.

## Licença

O AppSandbox é licenciado sob a [Licença MIT](https://github.com/jamesstringer90/appsandbox/blob/main/LICENSE) — Copyright (c) 2026 James Stringer.

Ele inclui componentes de terceiros que **não** são cobertos pela licença MIT e
mantêm seus próprios termos — mais notavelmente o driver de GPU `dxgkrnl` do WSL2 da Microsoft
(GPL-2.0) e o decodificador XZ incorporado (0BSD). Veja
[THIRD-PARTY-NOTICES.md](https://github.com/jamesstringer90/appsandbox/blob/main/THIRD-PARTY-NOTICES.md) para a lista completa. O próprio módulo de kernel
DRM Linux do AppSandbox (`tools/linux/asb_drm/`) é licenciado duplamente como MIT OU
GPL-2.0 para que possa resolver os símbolos somente GPL do kernel.

## Agradecimentos

Além da minha própria experiência construindo o [Easy-GPU-PV](https://github.com/jamesstringerparsec/Easy-GPU-PV), achei o [NanaBox](https://github.com/M2Team/NanaBox) um recurso realmente útil para entender o HCS.

## Autor

[James Stringer](https://www.linkedin.com/in/jamesstringerphotography/) — autor do [Easy-GPU-PV](https://github.com/jamesstringerparsec/Easy-GPU-PV).
