 ishannaik/cloakbin
Pastebin criptografado com conhecimento zero. Seus dados são criptografados antes de saírem do seu navegador.


Seus dados são criptografados no seu navegador antes de saírem da sua máquina. O servidor armazena apenas texto cifrado.


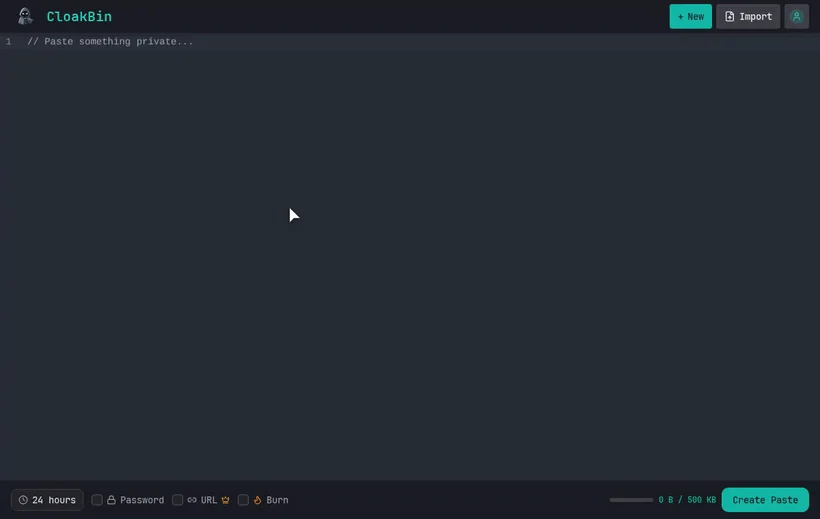
Demo ao Vivo • Reportar Bug • Solicitar Recurso
Compartilhe um segredo diretamente do seu terminal. Ele é criptografado na sua máquina antes de qualquer upload:
echo "my-api-key" | npx cloakbin
⭐ Achou o CloakBin útil? Dê uma estrela no repositório para que mais pessoas possam encontrá-lo.
Pastebins tradicionais armazenam seus dados em texto simples. Administradores de servidor, hackers ou qualquer pessoa com acesso ao banco de dados pode ler tudo o que você compartilha.
O CloakBin criptografa tudo no seu navegador antes que chegue ao servidor.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
A chave de criptografia fica no fragmento da URL (#), que os navegadores nunca enviam aos servidores. Roube nosso banco de dados e você obtém texto cifrado que não consegue ler.
| Componente | O que ele vê |
|---|---|
| Seu Navegador | ✅ Texto simples (você o controla) |
| Rede/ISP | 🔒 Apenas texto cifrado |
| Servidor CloakBin | 🔒 Apenas texto cifrado |
| Banco de Dados | 🔒 Apenas texto cifrado |
| Destinatário da URL | ✅ Texto simples (ele tem a chave) |
Detalhes Criptográficos:
crypto.getRandomValues)Descrição completa da arquitetura (formatos de texto cifrado, chaves de fragmento, modelo de ameaças): docs/SECURITY-MODEL.md. Relato de vulnerabilidades: SECURITY.md.
Você pode verificar a garantia por conta própria, no seu navegador:
POST de saída que salva o paste e observe seu corpo da requisição. Você verá apenas texto cifrado e um salt, nunca seu texto simples e nunca a chave de criptografia.# (o fragmento da URL). Por padrão da web, os navegadores nunca enviam o fragmento ao servidor. Ele permanece no lado do cliente.#fragment.A chave existe apenas no fragmento e no navegador do seu destinatário. O servidor, seu banco de dados e qualquer pessoa na rede veem blobs criptografados. Nenhum caminho de código no lado do servidor pode ler seu conteúdo, então uma intimação judicial revela texto cifrado e nada mais.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
A CI executa pnpm run type-coverage para detectar regressões na cobertura de tipos do código-fonte.
A linha de base atual do código-fonte é de 93,22%, com os tipos de rota gerados em .svelte-kit ignorados,
portanto o gate falha abaixo de 93%.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Camada | Tecnologia |
|---|---|
| Framework | SvelteKit 2.0, Svelte 5 |
| Linguagem | TypeScript |
| Estilização | Tailwind CSS 4.0 |
| Banco de dados | MongoDB |
| Criptografia | Web Crypto API |
| Editor | CodeMirror 6 |
| Hospedagem | Vercel |







