 isee857/cve-2025-24813-poc
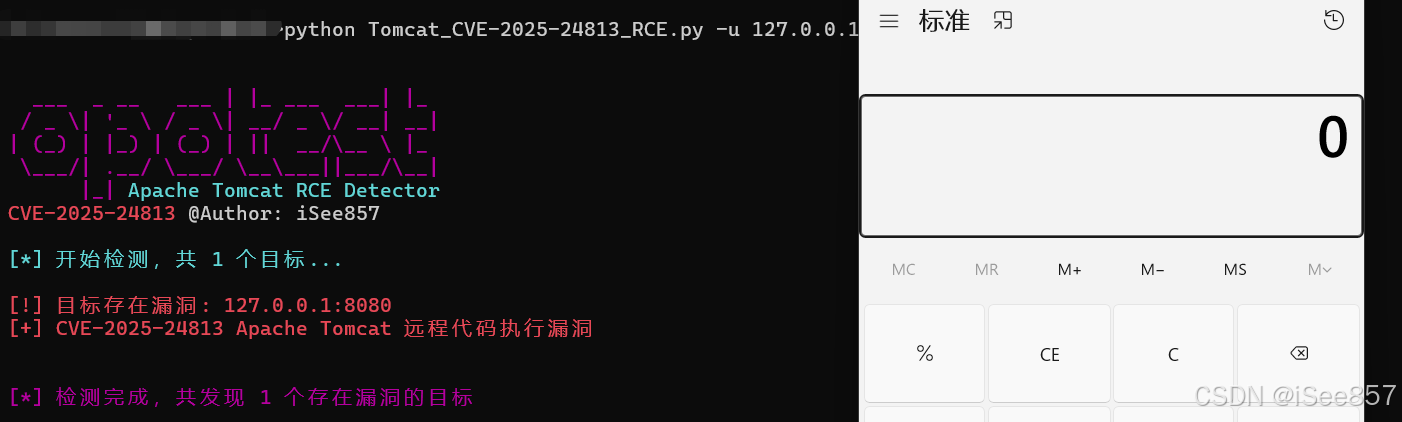
Script de detecção em lote de vulnerabilidade de execução remota de código no Apache Tomcat (CVE-2025-24813)

Script de detecção em lote de vulnerabilidade de execução remota de código no Apache Tomcat (CVE-2025-24813)
Aviso de isenção de responsabilidade:
As vulnerabilidades e as etapas de reprodução descritas neste documento são apenas para fins de pesquisa e educação em segurança cibernética. Ninguém deve usar as informações fornecidas neste documento para fins ilegais ou testes de sistema não autorizados. O autor não se responsabiliza por quaisquer danos diretos ou indiretos resultantes do uso das informações deste documento.
Se envolver violação de direitos autorais, entre em contato conosco imediatamente. Processaremos e removeremos o conteúdo relevante o mais rápido possível.
Mais PoC, consulte 纷传:
https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X
As condições de exploração são bastante rigorosas. Este script serve apenas para validação conceitual em ambientes que possuem a vulnerabilidade.
Modo de uso:
Detecção em lote suporta multi-threading:
python poc.py -l url.txt -t 5
Detecção individual:
python poc.py -u your-ip