Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!
CVE-2024-56924 — Prova de conceito para uma vulnerabilidade de Cross-Site Request Forgery (CSRF) no sistema de internet banking code astro 2.0.0, permitindo modificação não autorizada de contas através de páginas HTML maliciosas. | Kitploit
Prova de conceito para uma vulnerabilidade de Cross-Site Request Forgery (CSRF) no sistema de internet banking code astro 2.0.0, permitindo modificação não autorizada de contas através de páginas HTML maliciosas.
Existe uma vulnerabilidade de Cross-Site Request Forgery (CSRF) no sistema Internet Banking code astro versão 2.0.0, que permite que atacantes remotos executem ações não autorizadas em nome de usuários autenticados, como administradores, sem o conhecimento deles. Ao criar uma página HTML maliciosa, um atacante pode enganar um usuário autenticado (como um admin) para que ele envie uma requisição para modificar detalhes sensíveis da conta (ex.: nome, email) no sistema alvo. Esta vulnerabilidade surge devido à falta de proteção CSRF na página de modificação de conta (ex.: pages_account.php), permitindo que um atacante contorne mecanismos de segurança e execute ações não autorizadas em nome do usuário.
Versões Afetadas
2.0.0
Pesquisador
Pratheep M
Prova de Conceito
PROCEDIMENTO PASSO A PASSO
Adicionei o vídeo POC para sua referência abaixo.
PASSO 1: Clique no Portal Admin e faça login usando as credenciais padrão.
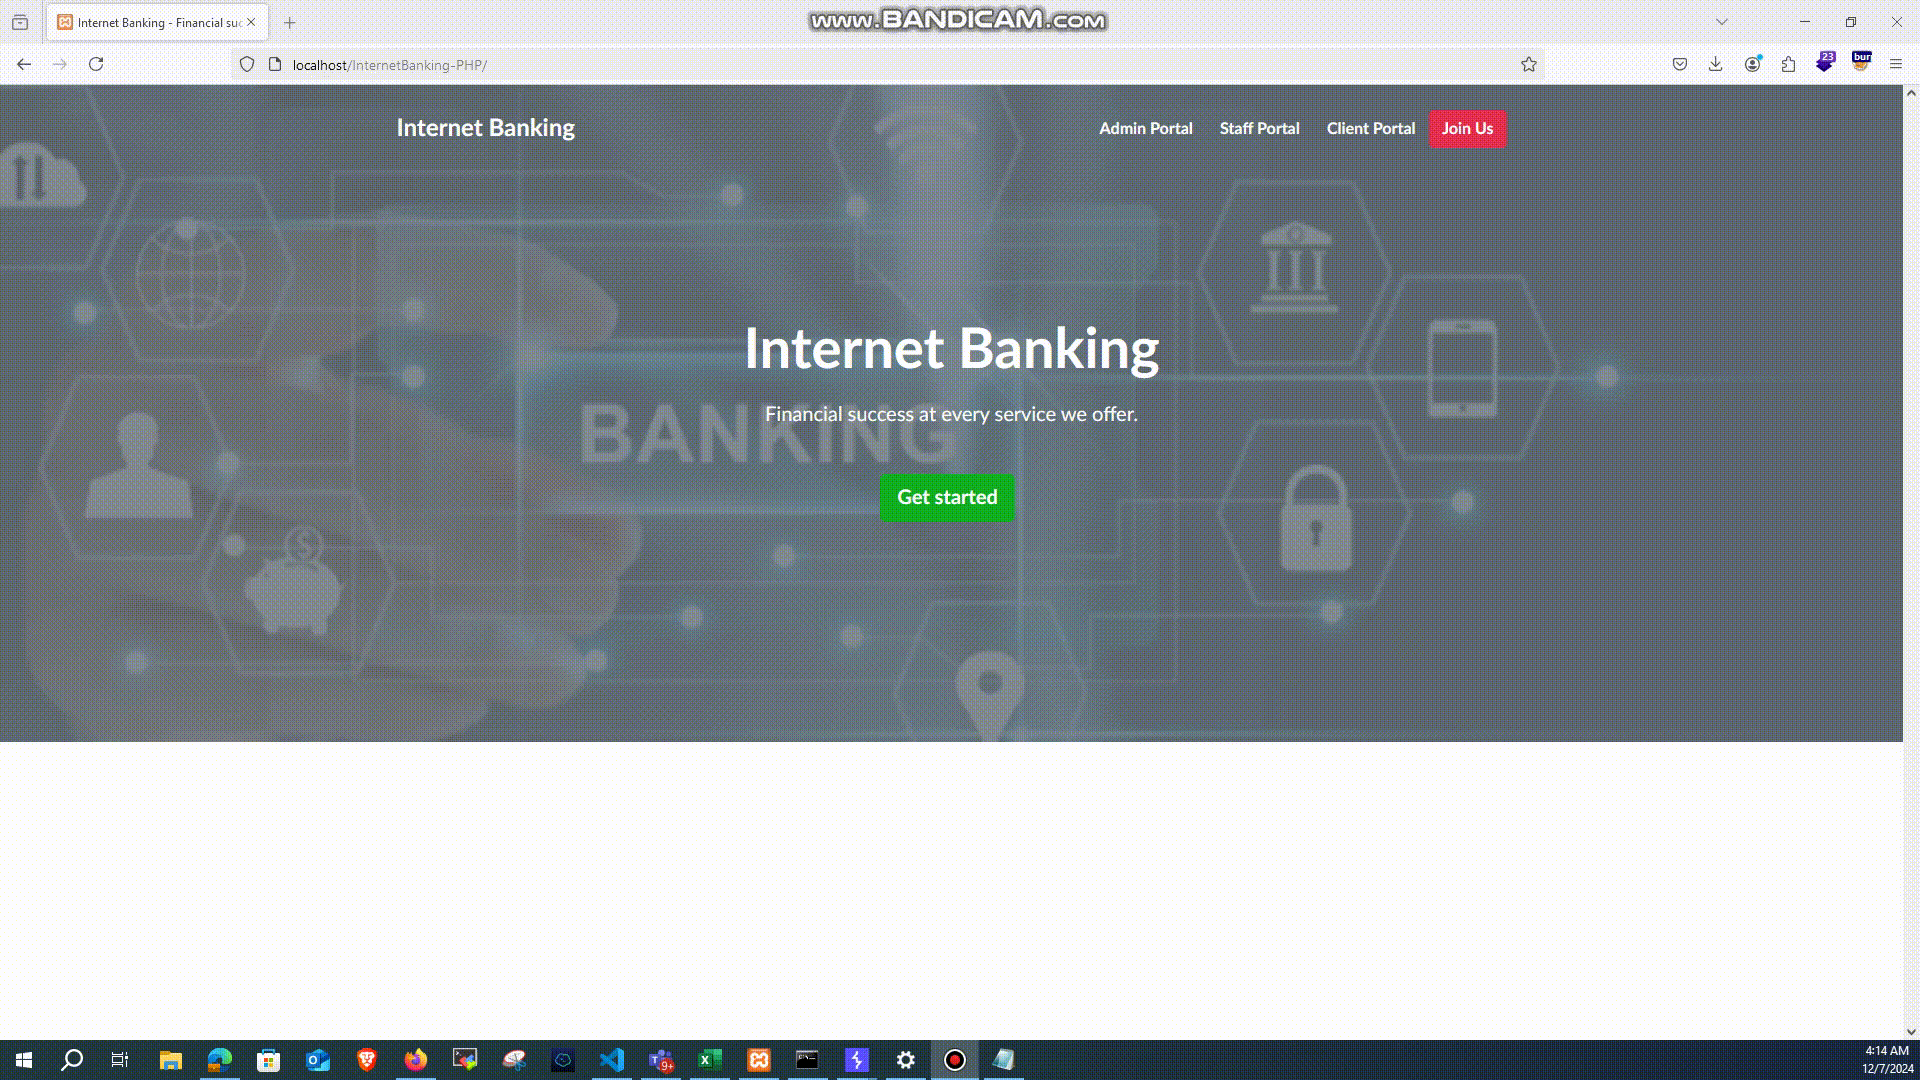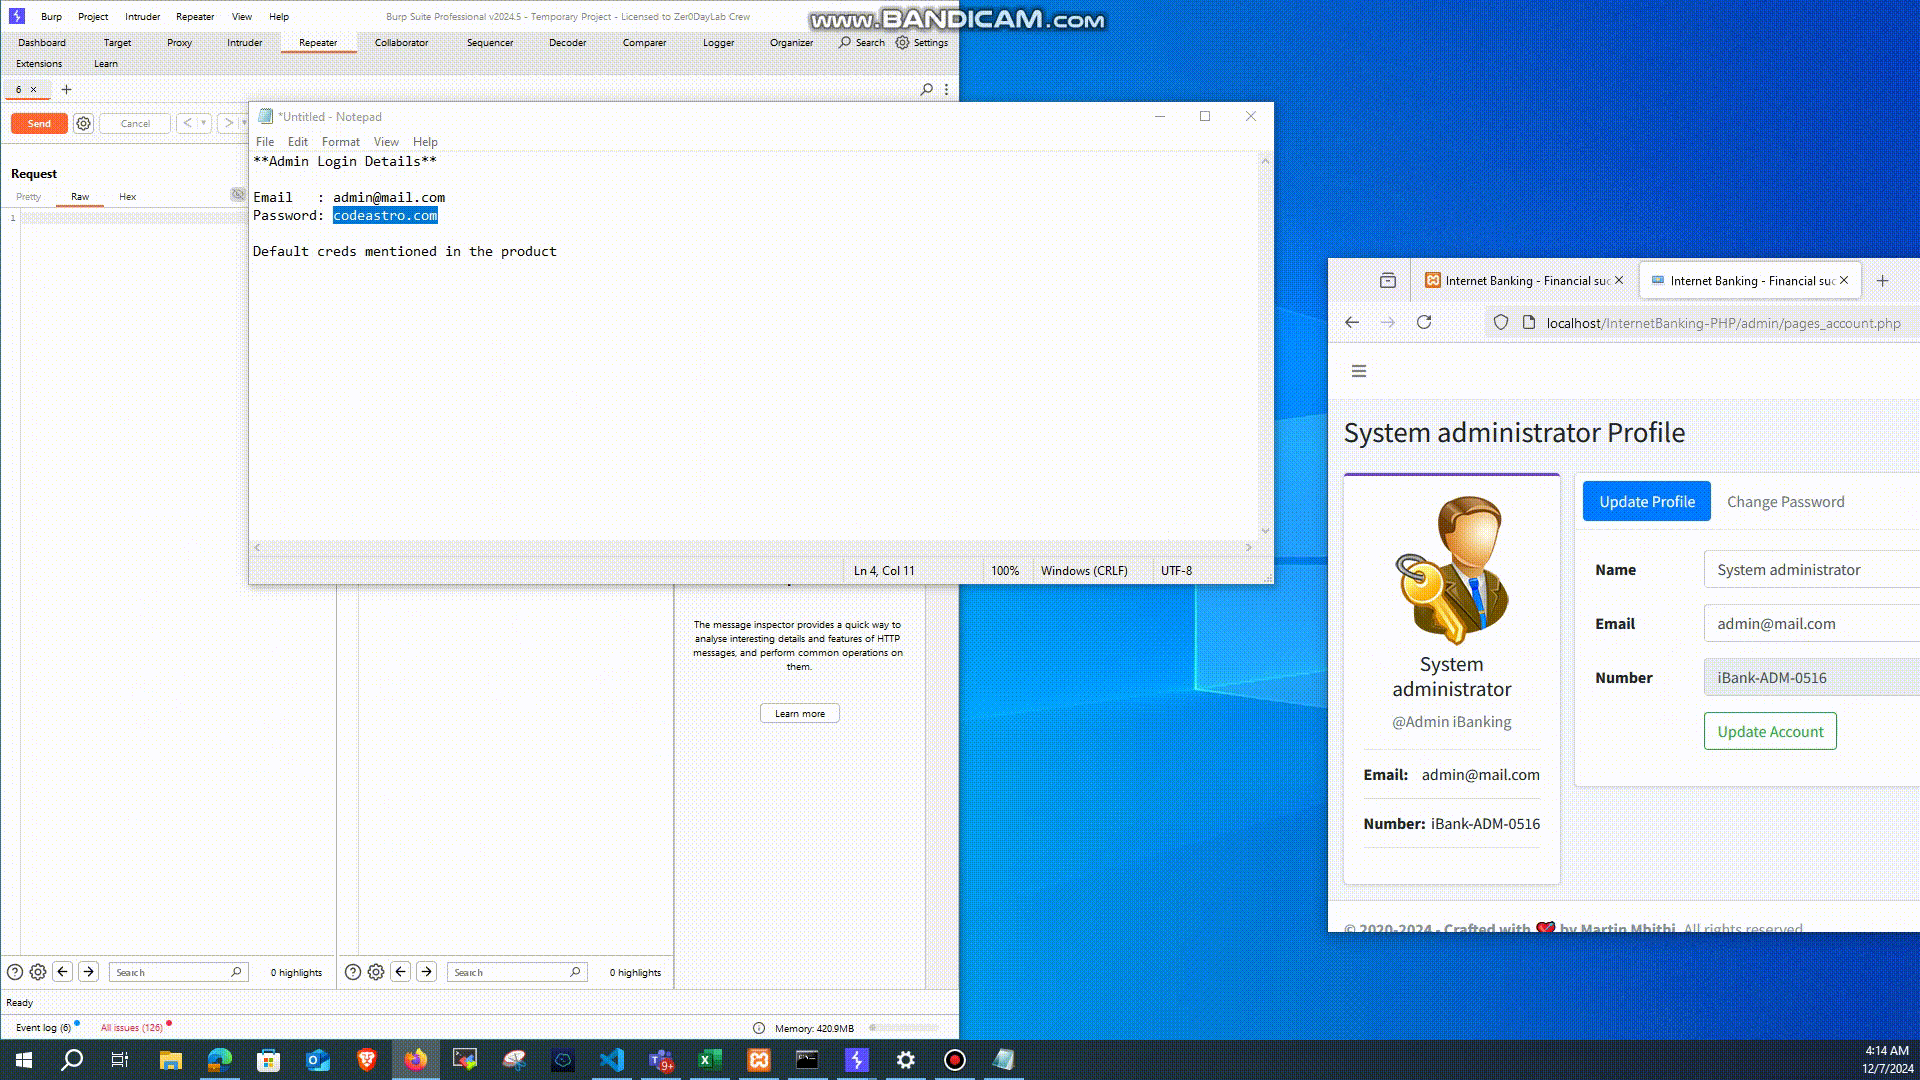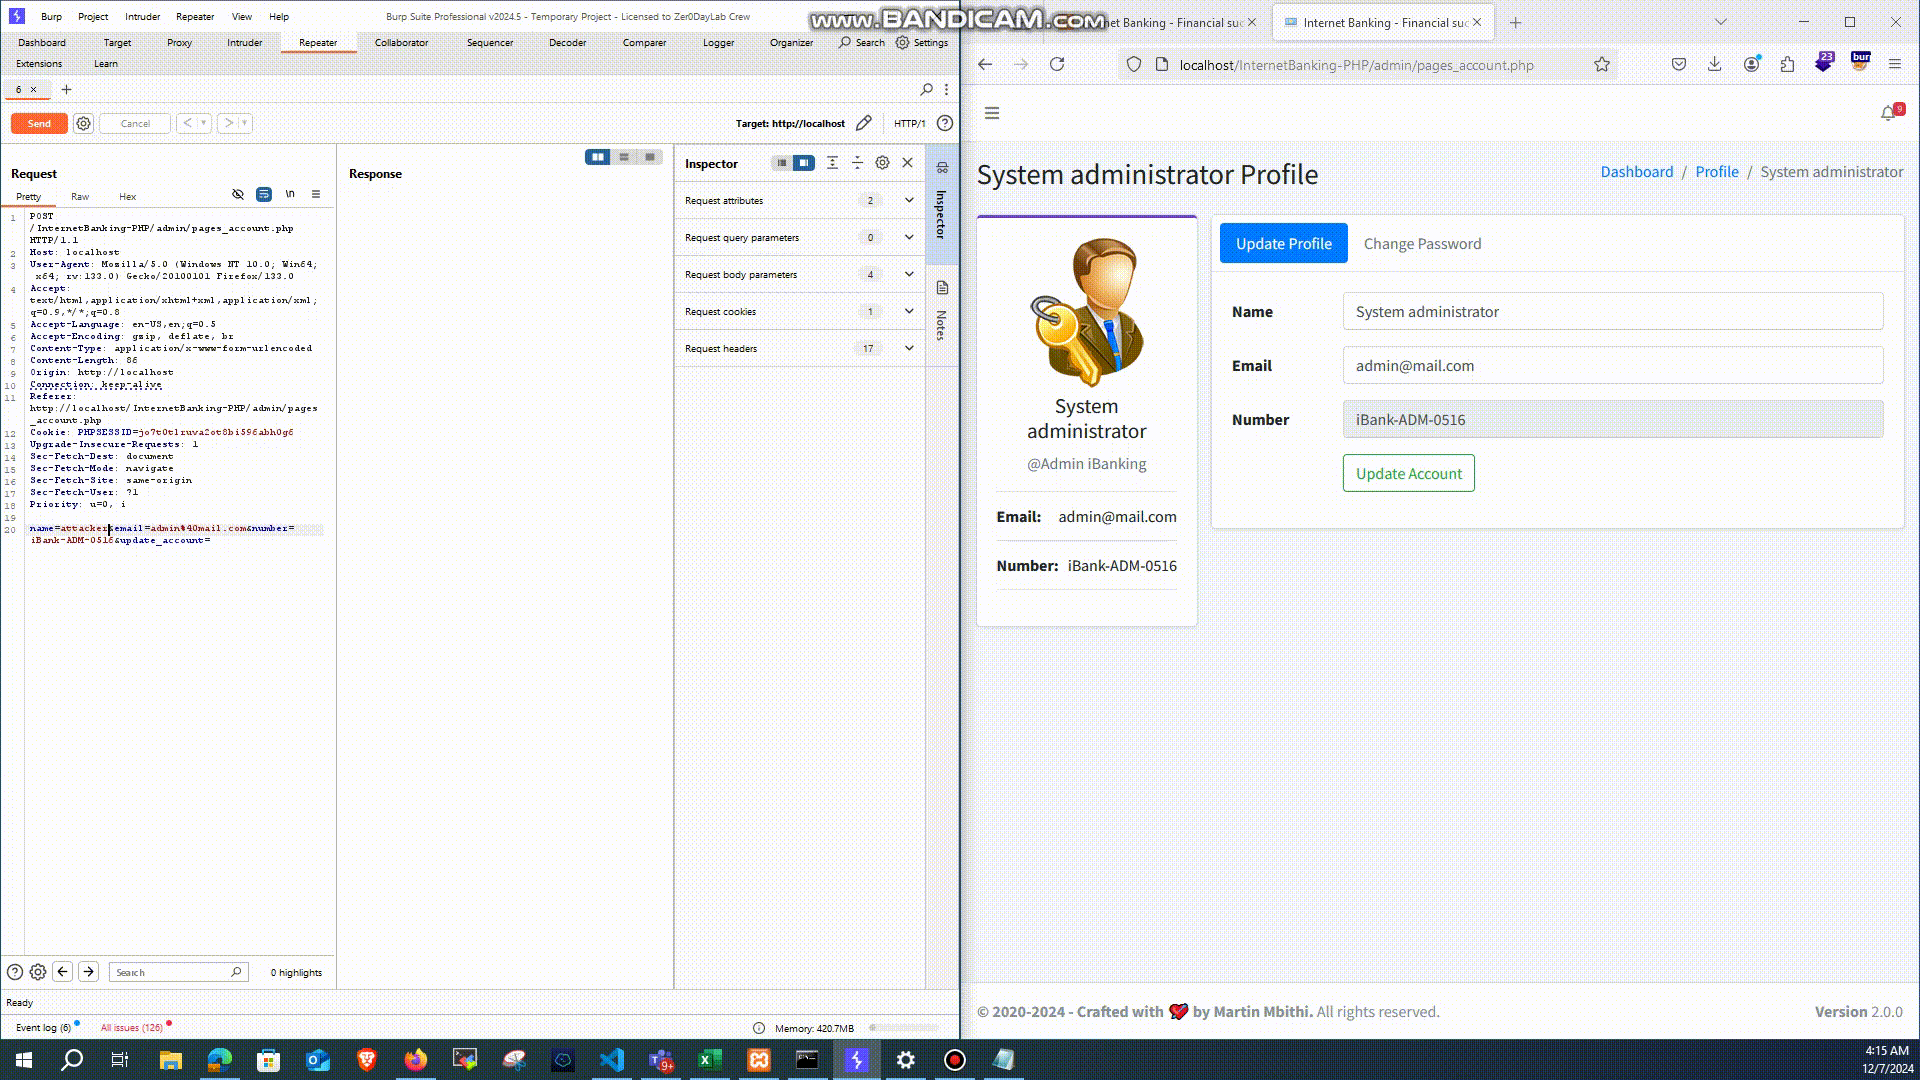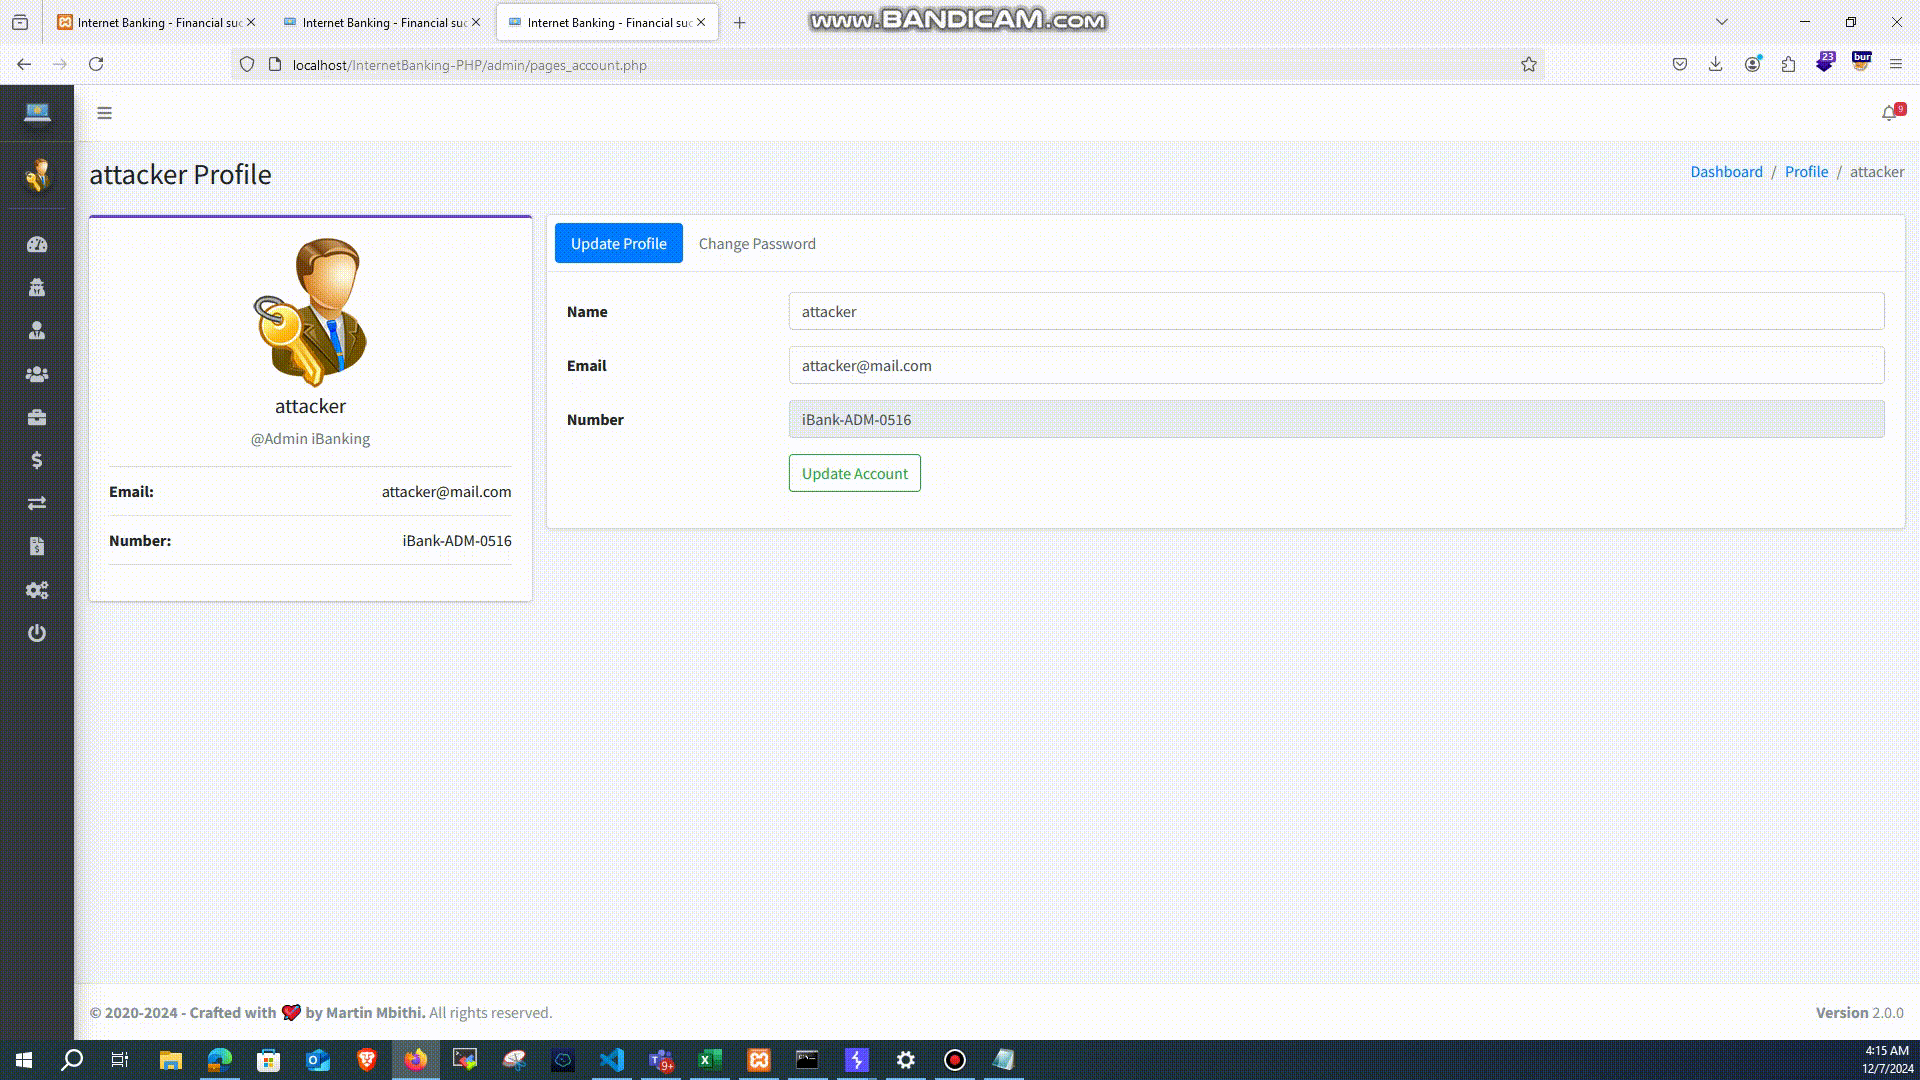
PASSO 2: Navegue até a seção Contas e use o Burp Suite para interceptar a requisição.
PASSO 3: Clique no botão Atualizar e capture a requisição. Em seguida, clique com o botão direito no painel, vá em Engagement Tools → Gerar PoC CSRF.
PASSO 4: Modifique a requisição para atualizar os campos de nome e email, e clique em Testar no Navegador.
PASSO 5: Cole o PoC no navegador, e você observará que o nome e o email foram alterados com sucesso.
 ipratheep/cve-2024-56924