
 infobyte/faraday-cli
Interface de Linha de Comando do Faraday

Use o Faraday diretamente do seu terminal favorito
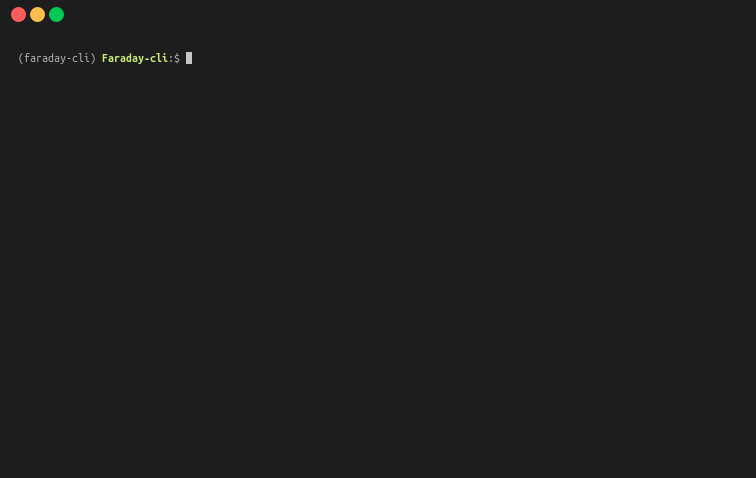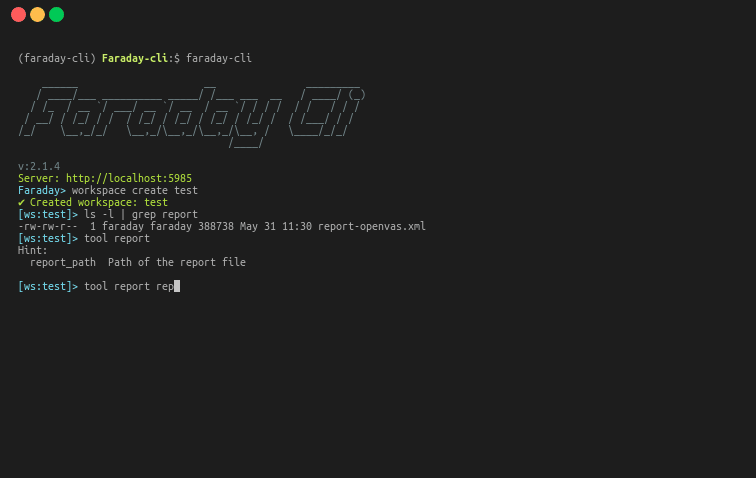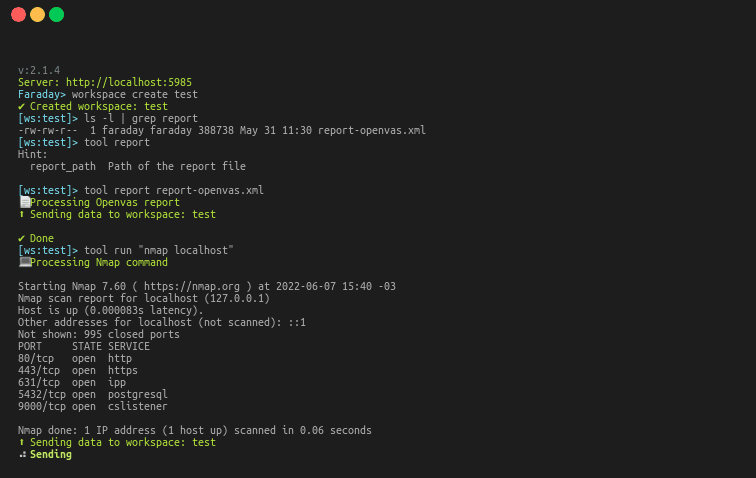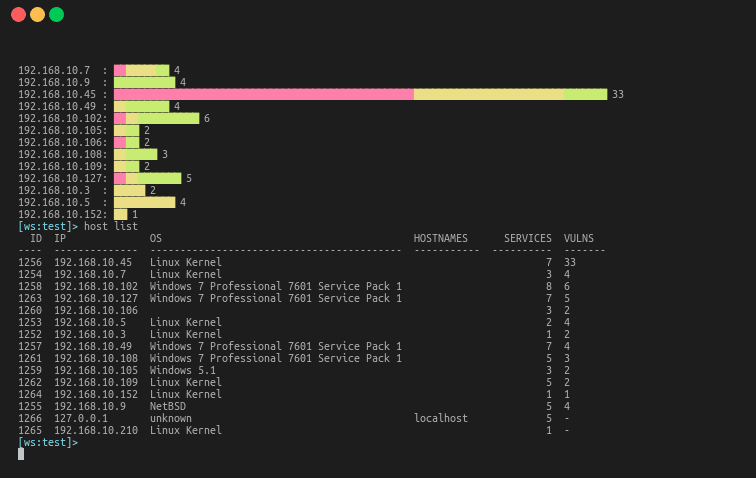
faraday-cli é o cliente oficial que torna a automação dos seus fluxos de trabalho de segurança mais fácil.
Antes de instalar, recomendamos criar e ativar um ambiente virtual Python para evitar afetar os pacotes Python do seu sistema. Por exemplo:
python3 -m venv .venv
source .venv/bin/activate
Também pode usar virtualenv se preferir. Depois de ativar o ambiente virtual, execute os comandos de instalação abaixo.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
Para mais informações, você pode consultar nossa documentação
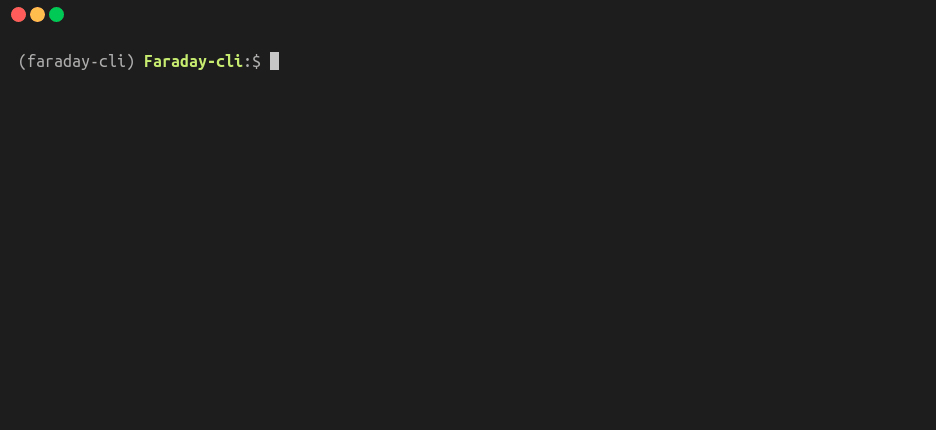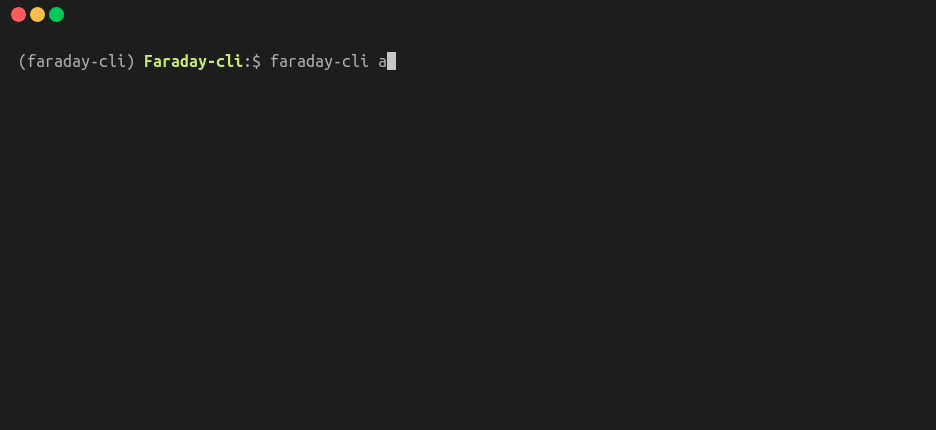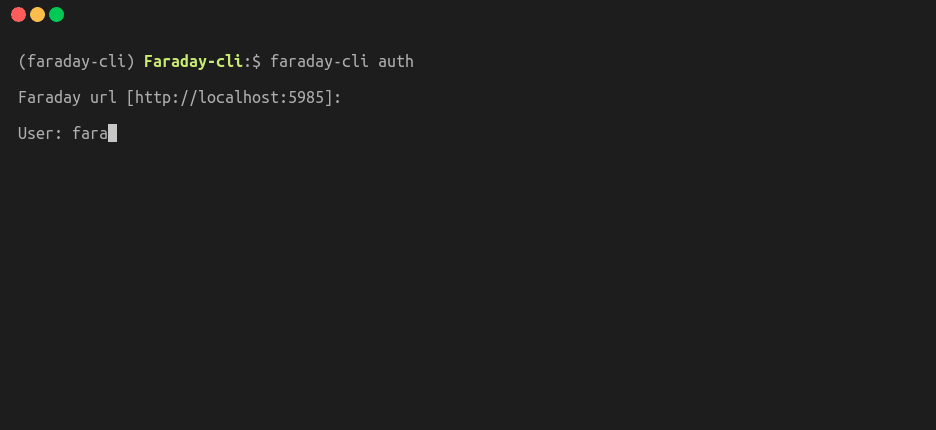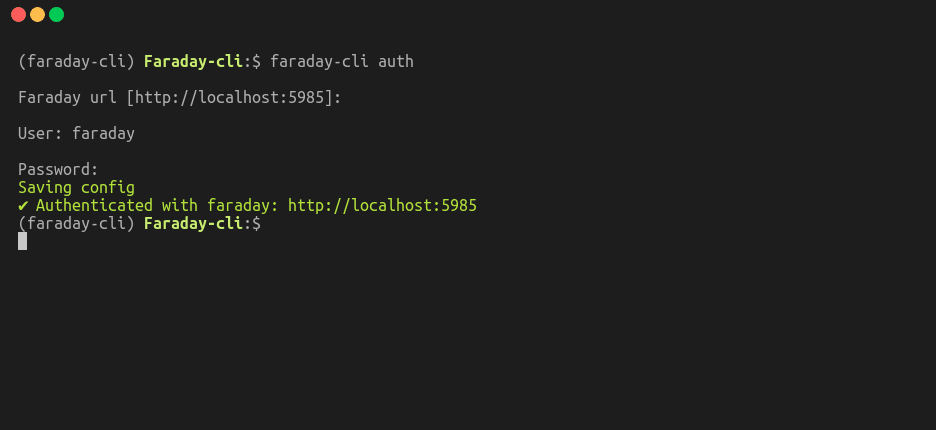
Configure a autenticação para o farday-cli
$ faraday-cli auth
Quando você cria um workspace, por padrão ele é selecionado como ativo, a menos que você use a flag "-d"
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
Ou canalize-o
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
O escape das aspas simples (\') só é necessário quando usado como comando. No shell ou ao usar pipes, não é necessário
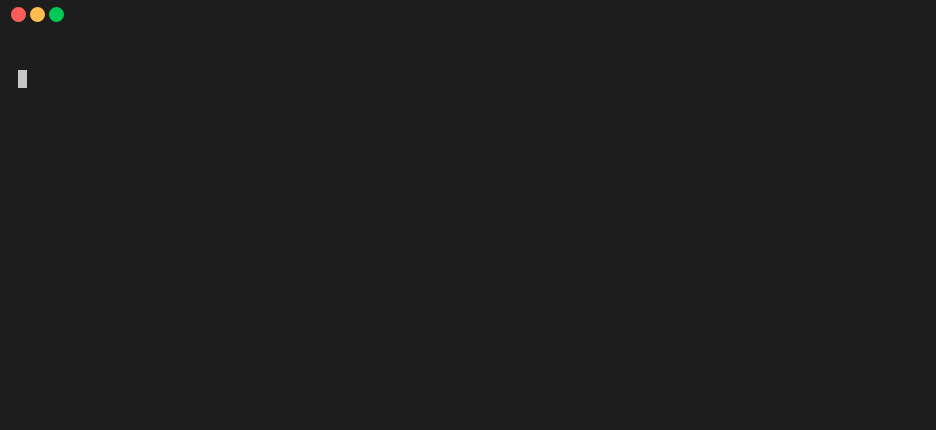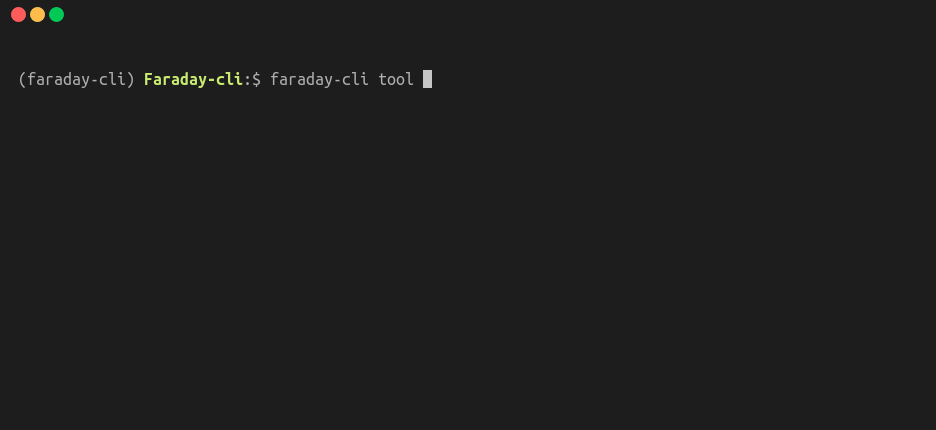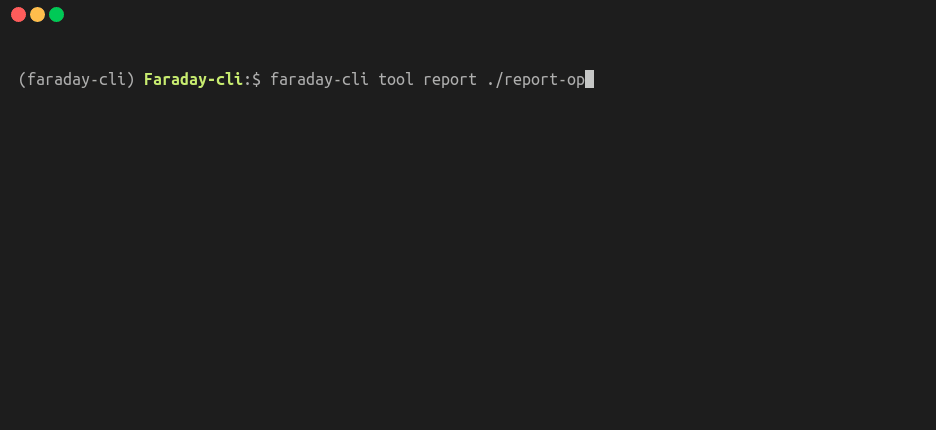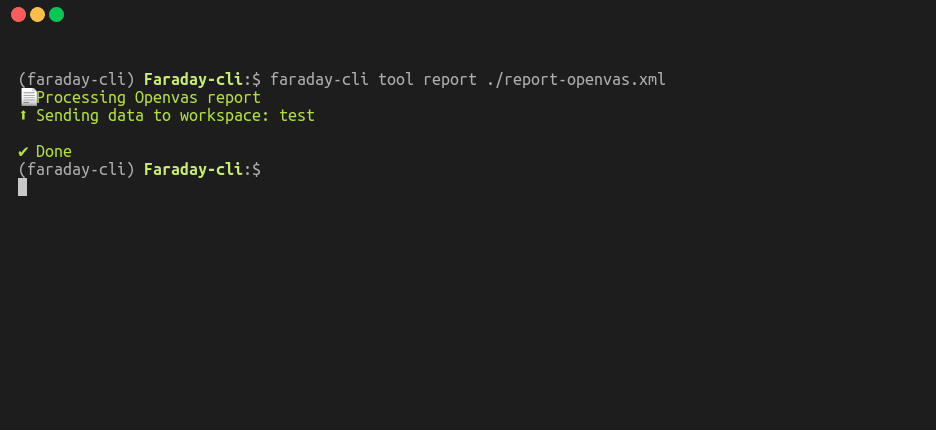
$ faraday-cli tool report "/path/to/report.xml"
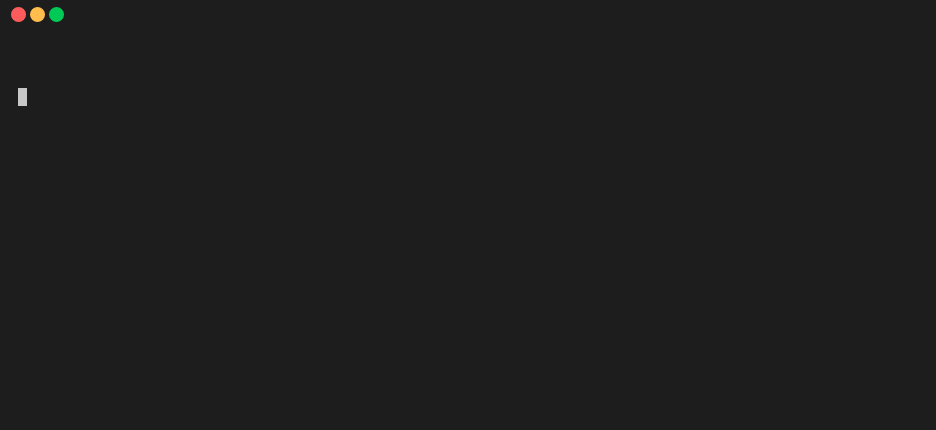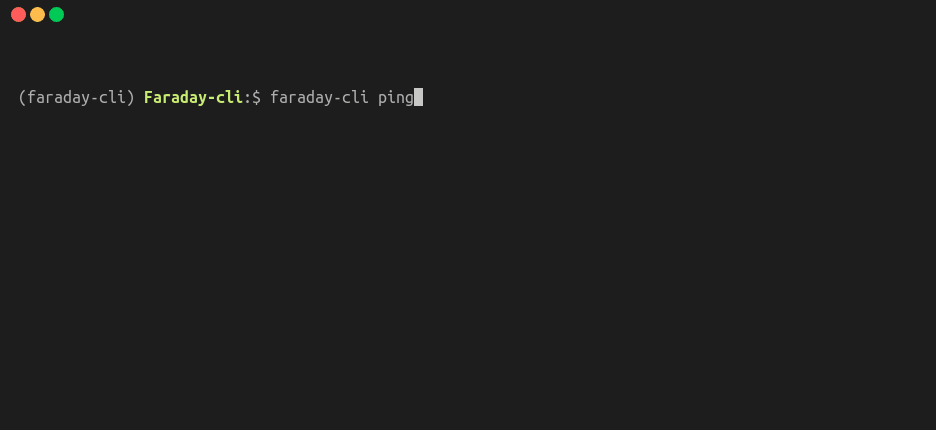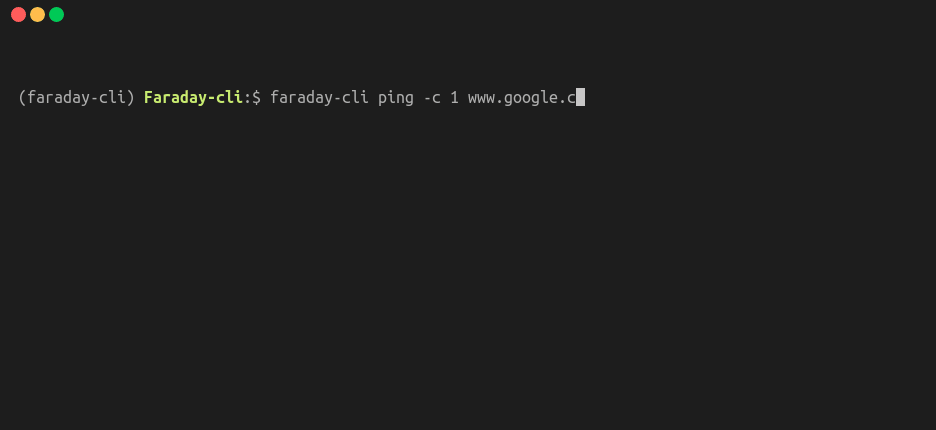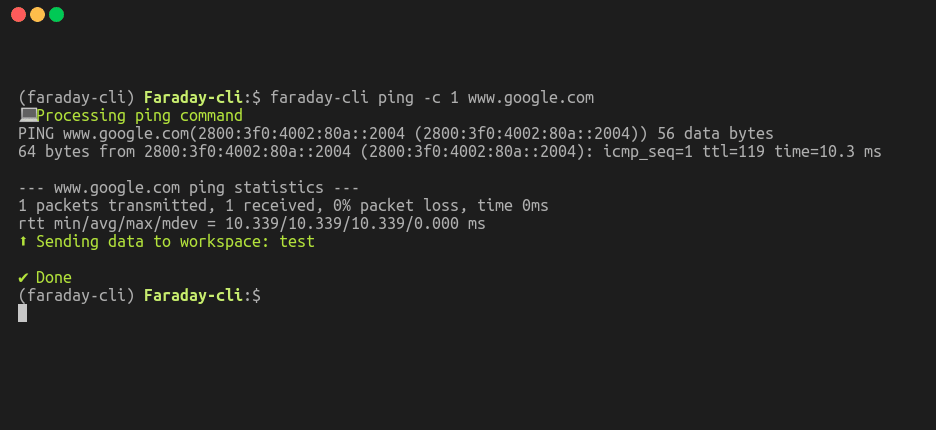
$ faraday-cli ping -c 1 www.google.com
Faraday Agents locais (runners do dispatcher). Acessíveis como agent, agents,
runner ou runners (todos equivalentes).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
Os agentes na nuvem são scanners de segurança do lado do servidor (a API v3/cloud_agents),
distintos dos runners locais acima. O FaradAI é um desses scanners, com o seu próprio
comando e atalhos de nível superior.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
Liste e execute qualquer agente de nuvem de forma genérica:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Nenhum servidor Faraday conectado?
pentest/triagerecorrem ao SaaS FaradAI-scan e orientam você na criação de uma conta no primeiro uso. Consulte a documentação do FaradAI para registro e detalhes do--standalone.
O faraday-cli pode ser usado como um shell e ter todos os mesmos comandos que você tem como uma cli
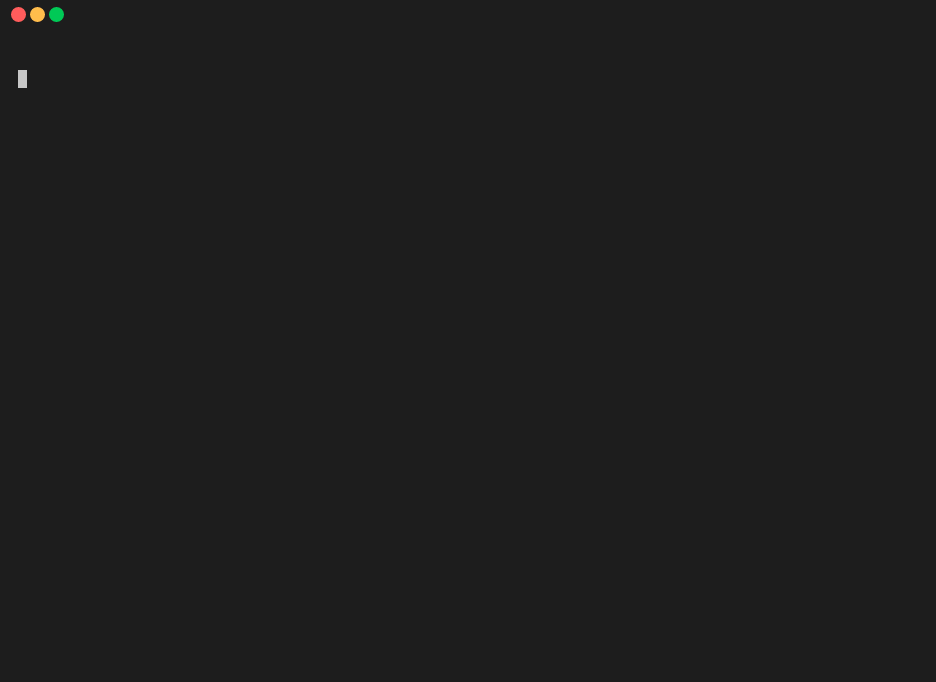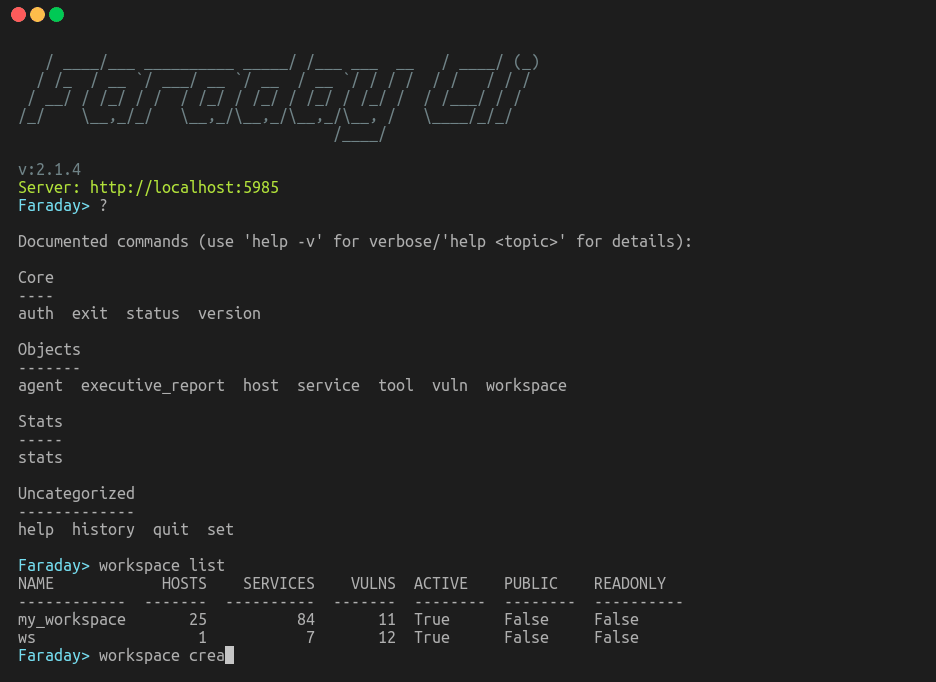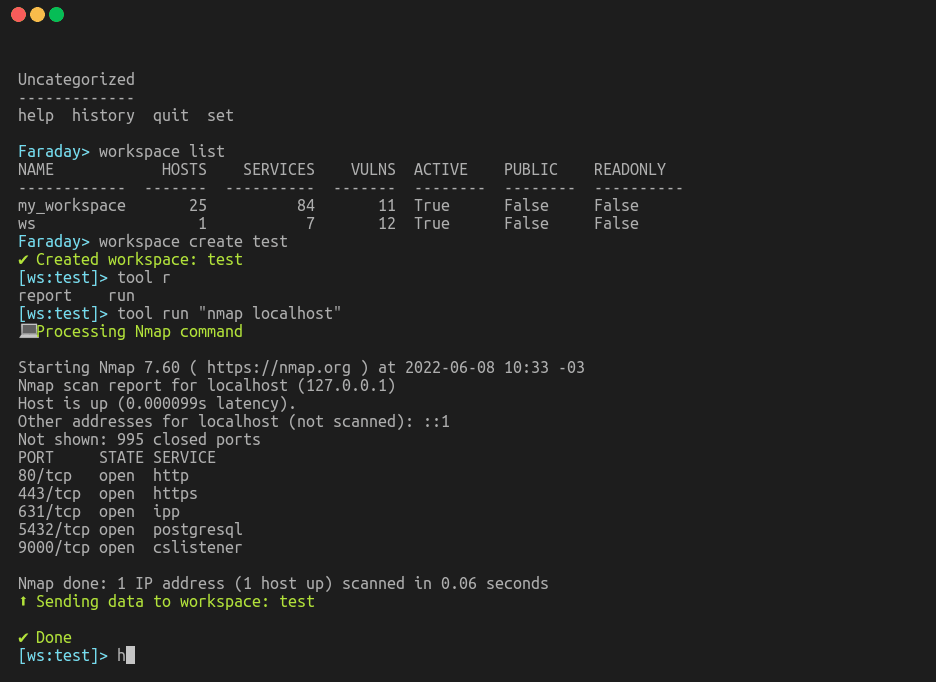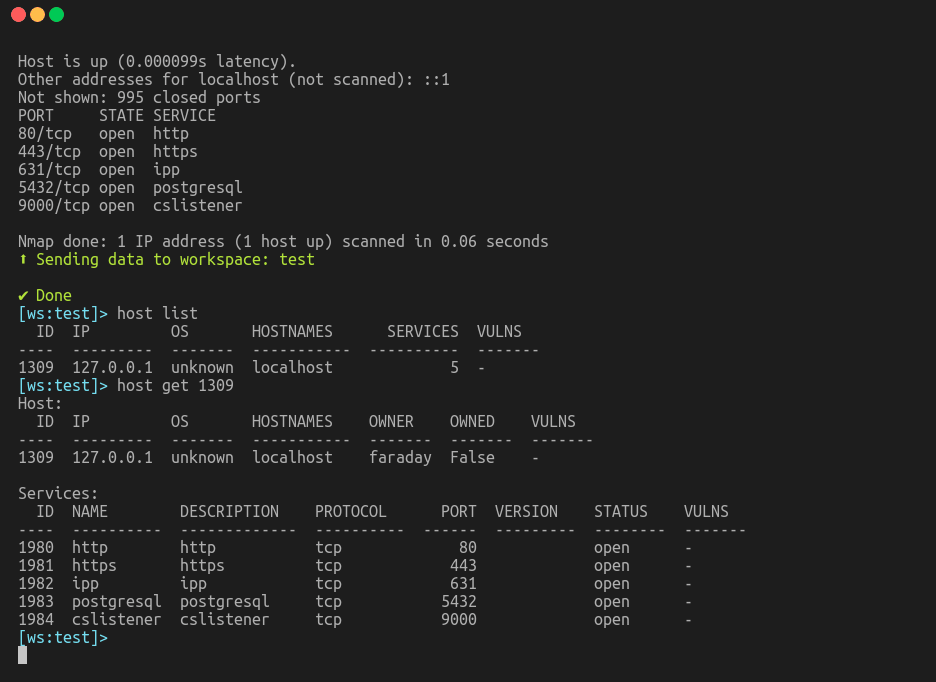
Por exemplo, execute o nmap para todos os hosts no faraday que escutam na porta 443 e importe os resultados de volta para o faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
Use uma ferramenta como assetfinder para fazer uma consulta de domínios, escaneá-los com nmap e enviar os resultados para o faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






