 iknowjason/edge
Whois for the Cloud: Ferramenta de reconhecimento para atribuição de provedores de nuvem. Suporta AWS, Azure, Google, Cloudflare e Digital Ocean.

Consulte um IP para encontrar o provedor de nuvem e outros detalhes com base nos dados JSON, CSV ou texto publicados pelo provedor
Cloud edge é uma ferramenta de reconhecimento focada na exploração de provedores de serviços em nuvem. Pode ser usada para atribuição e perícia forense em nuvem, testes de penetração, bug bounty, red teaming ou P&D geral de provedores de nuvem. Edge carrega automaticamente os arquivos de faixas de endereços IP publicados pelos Provedores de Serviços em Nuvem (CSPs) (AWS, Azure, GCP, Cloudflare, Digital Ocean) e realiza uma consulta de prefixo com base no endereço IP de entrada. Pode ser usado para integração com outras ferramentas de reconhecimento. Em um teste de penetração de rede black box, edge descobre rapidamente com qual CSP de nuvem o cliente está hospedado, ou apenas para verificar o escopo das regras de engajamento. Cada um desses CSPs publica uma lista de todos os seus prefixos IP e/ou netblocks. Para Azure e AWS, isso adiciona a região/centro de dados e o nome do serviço. Este é um excelente enriquecimento para inteligência de ameaças, permitindo mapear endereços IP para centros de dados físicos e serviços de nuvem. Cloud Edge pode ser útil em fluxos de trabalho de reconhecimento para saber rapidamente "com o que você está lidando" - ele analisa rapidamente e realiza uma consulta com base no prefixo IP.
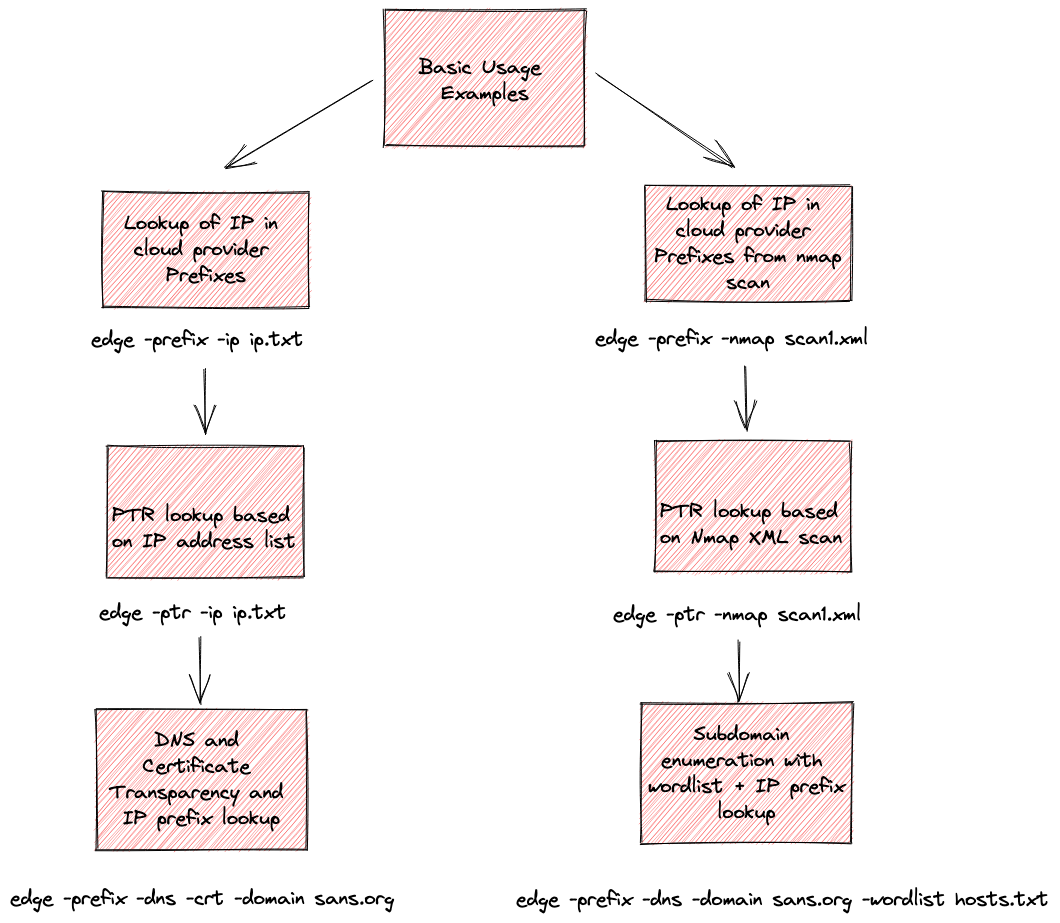
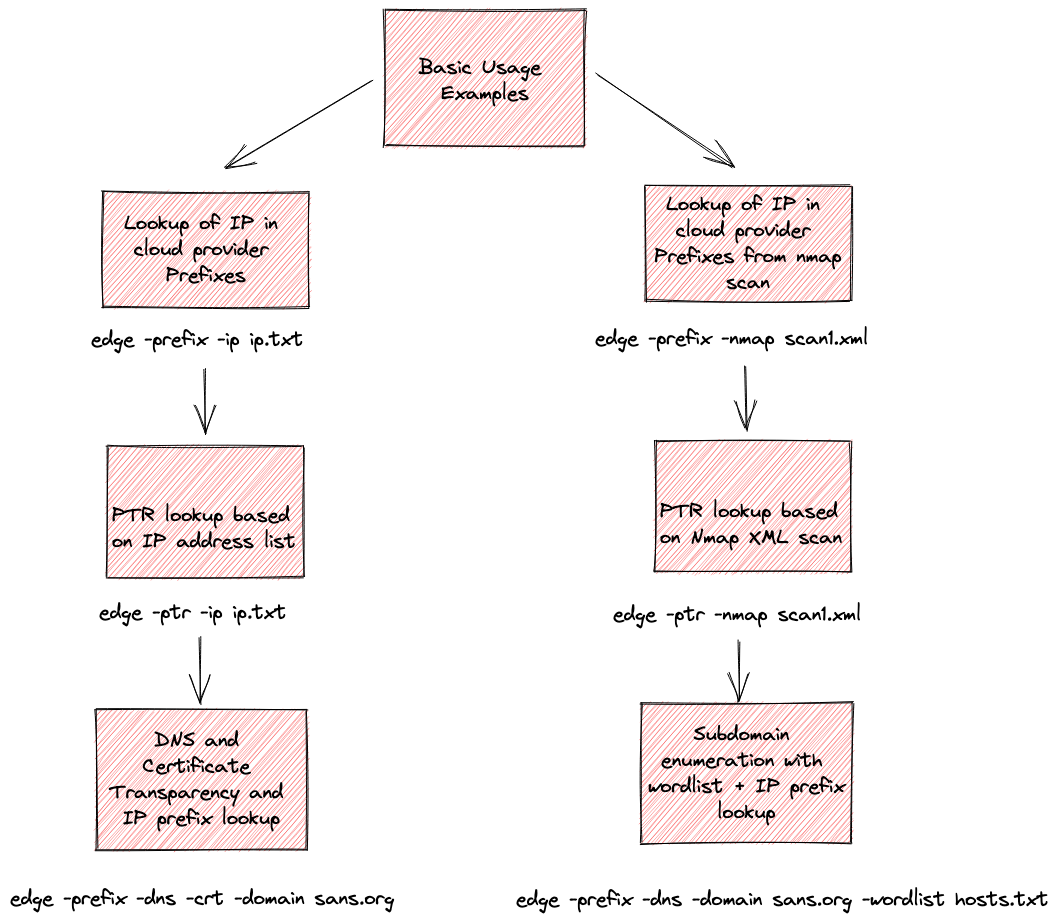
Aqui estão algumas notas sobre como a ferramenta funciona para entrada e saída.
Execute Cloud Edge e ele baixará automaticamente todos os arquivos de provedores de nuvem suportados. Se os arquivos não existirem no diretório de trabalho, eles serão baixados:
% ./edge
[INF] Starting Cloud Edge version 0.2.4
[INF] File cloud.json has been downloaded and created
[INF] File aws.json has been downloaded and created
[INF] File cloudflare-ipv4.txt has been downloaded and created
[INF] File cloudflare-ipv6.txt has been downloaded and created
[INF] File digitalocean.csv has been downloaded and created
[INF] File azure.json has been downloaded and created
Se você estiver offline e eles não puderem ser baixados, verifique o diretório csp-files neste repositório. Copie-os para o diretório de trabalho.
Quando a ferramenta é executada pela primeira vez, ela tenta automaticamente baixar e carregar os seis arquivos de faixas de endereços IP dos provedores de nuvem (JSON, texto e CSV) para o diretório de trabalho. Aqui está como funciona:
Por padrão, tentará baixar os seis arquivos das URLs abaixo, a menos que os arquivos já estejam no diretório de trabalho.
| Provider | Local File | Remote URL |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge verifica cada arquivo antes de baixar. Portanto, se o arquivo já existir, obviamente não será baixado novamente, a menos que você o exclua.
Esses seis arquivos estão incluídos neste repositório github no diretório csp-files. Como os Provedores de Nuvem atualizam frequentemente suas listas, certifique-se de ter os arquivos mais recentes removendo os arquivos em seu diretório de trabalho: aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv.
Se encontrados no diretório de trabalho, todos os prefixos IP são carregados na memória. Os arquivos de faixas IP dos provedores de nuvem sempre tentam ser carregados do diretório de trabalho. A consulta real é feita com a flag -prefix.
Quando o modo -dns está ativado, as consultas DNS para registros A e CNAME são armazenadas em buffer sem exibição até que todas as consultas DNS sejam concluídas. Após a conclusão das consultas, a saída é exibida.
Por padrão, a saída exibe mensagens informativas começando com [INF]. Isso pode ser desabilitado com a flag -silent. A saída será assim:
./edge -single 140.179.144.130
[INF] Single IP prefix lookup of 140.179.144.130
[INF] Matched IP [140.179.144.130] to Cloud Provider via prefix [AWS:140.179.144.128/25]
[INF] Matched IP [140.179.144.130] to Cloud Service [API_GATEWAY] and Region [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
As mensagens informativas informarão se um registro foi encontrado por meio de um registro DNS 'A', registro DNS 'CNAME', Certificado (crt.sh) ou se uma correspondência de prefixo foi encontrada. Correspondências de prefixo informarão o provedor de nuvem detectado com o prefixo correspondente, bem como o serviço de nuvem e a região, se aplicável. As regiões do Azure não são detectadas atualmente, mas as da AWS sim.
Com os modos -dns ou crt, a saída é enviada por padrão ao console como resultados delimitados por vírgula. Isso facilita o uso de outras ferramentas para analisar esses resultados.
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix estiver ativado.Com o modo -prefix e -ip ou -nmap, a saída é enviada por padrão ao console como resultados delimitados por vírgula:
IP,DESCRIPTION
O IP é o endereço IP e o DESCRIPTION são os resultados da consulta das faixas de endereços IP nos arquivos JSON dos provedores de nuvem, se aplicável.
Com o modo -ptr e ip ou nmap, a saída é enviada por padrão ao console como resultados delimitados por vírgula:
IP,PTR
O IP é o endereço IP e o PTR são os resultados da consulta DNS PTR, se encontrado.
A flag -ip sinaliza para iterar por uma lista de endereços IP e pode ser usada nos modos prefix ou ptr. Quando você executa a ferramenta com -ip <hosts.txt>, ela espera cada endereço IP em uma linha separada e iterará pela lista realizando consultas. Aqui está um exemplo do conteúdo do arquivo:
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
A flag -nmap sinaliza para analisar um arquivo XML do nmap. Ele procurará qualquer host no arquivo de varredura nmap marcado como "Up". Por exemplo, -nmap scan1.xml indica à ferramenta para analisar o arquivo scan1.xml e procurar hosts marcados como Up pelo nmap. Em seguida, você executa com -ptr ou -prefix para fazer uma consulta do IP.
A ferramenta realiza enumeração clássica de subdomínios iterando por uma wordlist contendo hostnames, um hostname por linha. Isso é usado no modo -dns com -wordlist <hosts.txt>. Um exemplo do que isso parece para o arquivo hosts.txt:
user@host:~/demo$ more subdomains-5k.txt
www
blog
news
blogs
en
online
