 iiamit/cyberqrm
Uma implementação do Framework FAIR CRQ

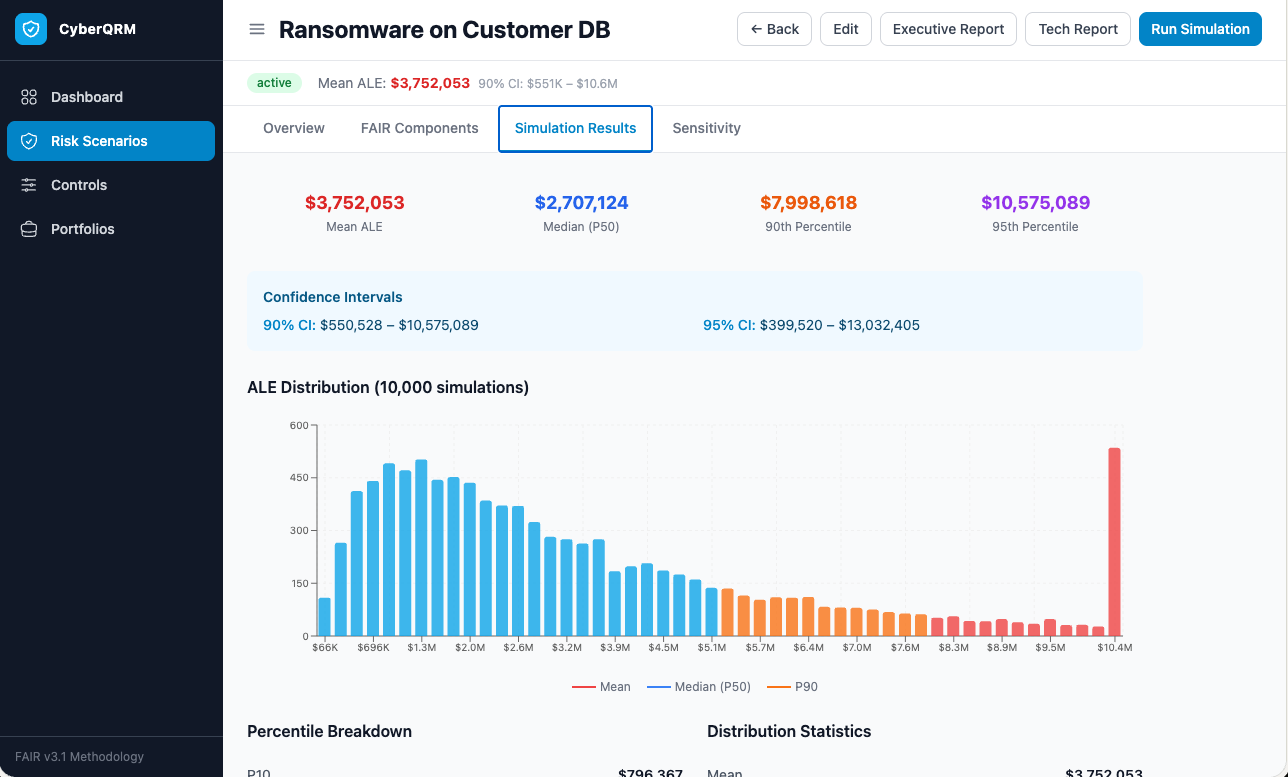
Uma plataforma local e de código aberto para avaliação quantitativa de riscos cibernéticos usando o framework FAIR v3.1 (Factor Analysis of Information Risk). Modele ameaças, execute simulações de Monte Carlo, meça a eficácia de controles e gerencie portfólios de risco — tudo do seu navegador, sem necessidade de conta em nuvem.
LM = PLM + SLEF × SLEM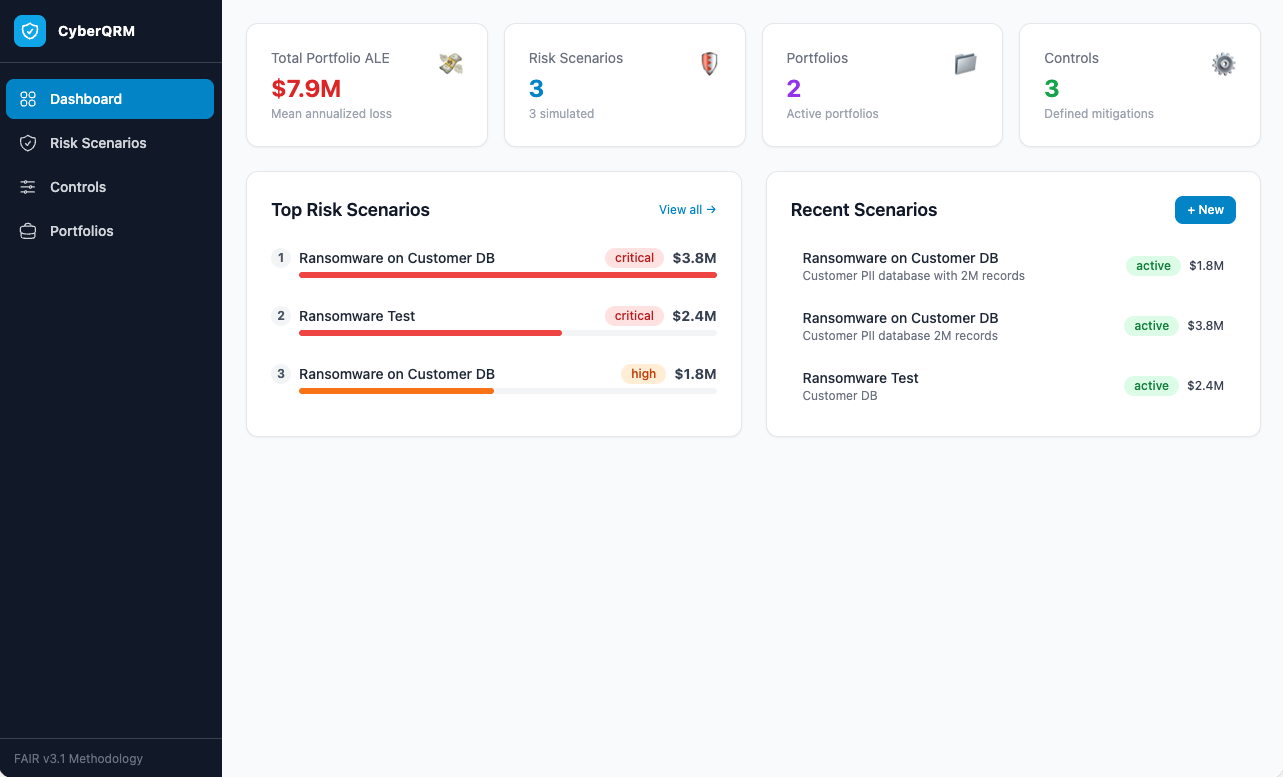
| Requisito | Versão | Observações |
|---|---|---|
| Node.js | 22.5 ou superior | Usa o módulo node:sqlite incorporado introduzido na v22.5 |
| npm | vem com Node.js | Nenhuma instalação separada necessária |
brew install nodenvm install 22 && nvm use 22winget install OpenJS.NodeJS# Clone o repositório
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM
# Execute o instalador (verifica a versão do Node, instala todas as dependências, baixa os dados do ATT&CK)
chmod +x install.sh
./install.sh
REM Clone o repositório (Git Bash, PowerShell ou qualquer terminal)
git clone https://github.com/iiamit/CyberQRM.git
cd CyberQRM

REM Execute o instalador (clique duas vezes ou execute a partir de um terminal)
install.bat
O instalador irá:
npm da raiz, backend e frontendbackend/data/ para a base de dados SQLite./start.sh
Isso abre duas janelas de terminal (ou processos em segundo plano no Linux sem área de trabalho) — uma para a API backend e uma para o servidor de desenvolvimento frontend — e então abre seu navegador automaticamente.
start.bat
Duas janelas de console serão abertas (backend e frontend). Seu navegador será aberto automaticamente após 5 segundos.
Uma vez em execução, acesse o aplicativo em:
| Serviço | URL |
|---|---|
| Frontend | http://localhost:5173 |
| API Backend | http://localhost:3001 |
| Verificação de saúde | http://localhost:3001/api/health |
Se a porta 5173 já estiver em uso, o Vite alternará automaticamente para 5174.
O CyberQRM implementa a metodologia FAIR v3.1 em quatro etapas:
Valoração Multibase de Ativos — ative "Avançado: usar múltiplas bases de valoração" na etapa de Valor do Ativo para definir distribuições separadas para cada dimensão de valor. A simulação soma todas as bases por iteração.
Perda Primária e Secundária — ative "Avançado: dividir em Perda Primária e Secundária" na etapa de Impacto da Perda para modelar custos diretos primários e custos secundários impostos por partes interessadas (multas, danos reputacionais, perda competitiva) com uma probabilidade condicional de SLEF. Todos os valores estão em USD absolutos.
MITRE ATT&CK — nas etapas de TEF e Vulnerabilidade, abra o navegador de técnicas para filtrar por tática, pesquisar por nome ou ID e selecionar técnicas relevantes. A plataforma sugere faixas de TEF com base em níveis de prevalência do mundo real (provenientes de avistamentos da Red Canary / CTID) e faixas de vulnerabilidade com base em quantas mitigações do ATT&CK você implementou.
A base de dados é criada automaticamente na primeira execução (backend/data/cyberqrm.db). Todos os dados permanecem na sua máquina local.
