 identity-threat-labs/cve-2024-6387-vulnerability-checker
Este script Python verifica a vulnerabilidade CVE-2024-6387 em servidores OpenSSH. Ele suporta múltiplos endereços IP, URLs, intervalos CIDR e portas. O script também pode ler endereços a partir de um arquivo.

Este script em Python foi projetado para verificar servidores SSH quanto à vulnerabilidade CVE-2024-6387, visando especificamente o regreSSHion recentemente descoberto, que está associado a versões específicas do OpenSSH. A ferramenta suporta múltiplos endereços IP, URLs, intervalos CIDR e portas, e também pode ler endereços de um arquivo. Os resultados são exibidos de forma categorizada e codificada por cores para melhor legibilidade.
Criado por Filipi Pires - Pesquisador Sênior de Ameaças & Defensor de Cibersegurança
Para executar o script com múltiplos IPs, URLs ou intervalos CIDR diretamente da linha de comando:
python3 CVE-2024-6387-Vulnerability-Checker.py <endereços> -p <portas> -t <timeout>
endereços: Endereços IP, URLs ou intervalos CIDR a verificar (separados por espaço).
-p, --ports: Lista separada por vírgulas de números de porta para SSH (padrão: 22).
-t, --timeout: Tempo limite de conexão em segundos (padrão: 5.0).
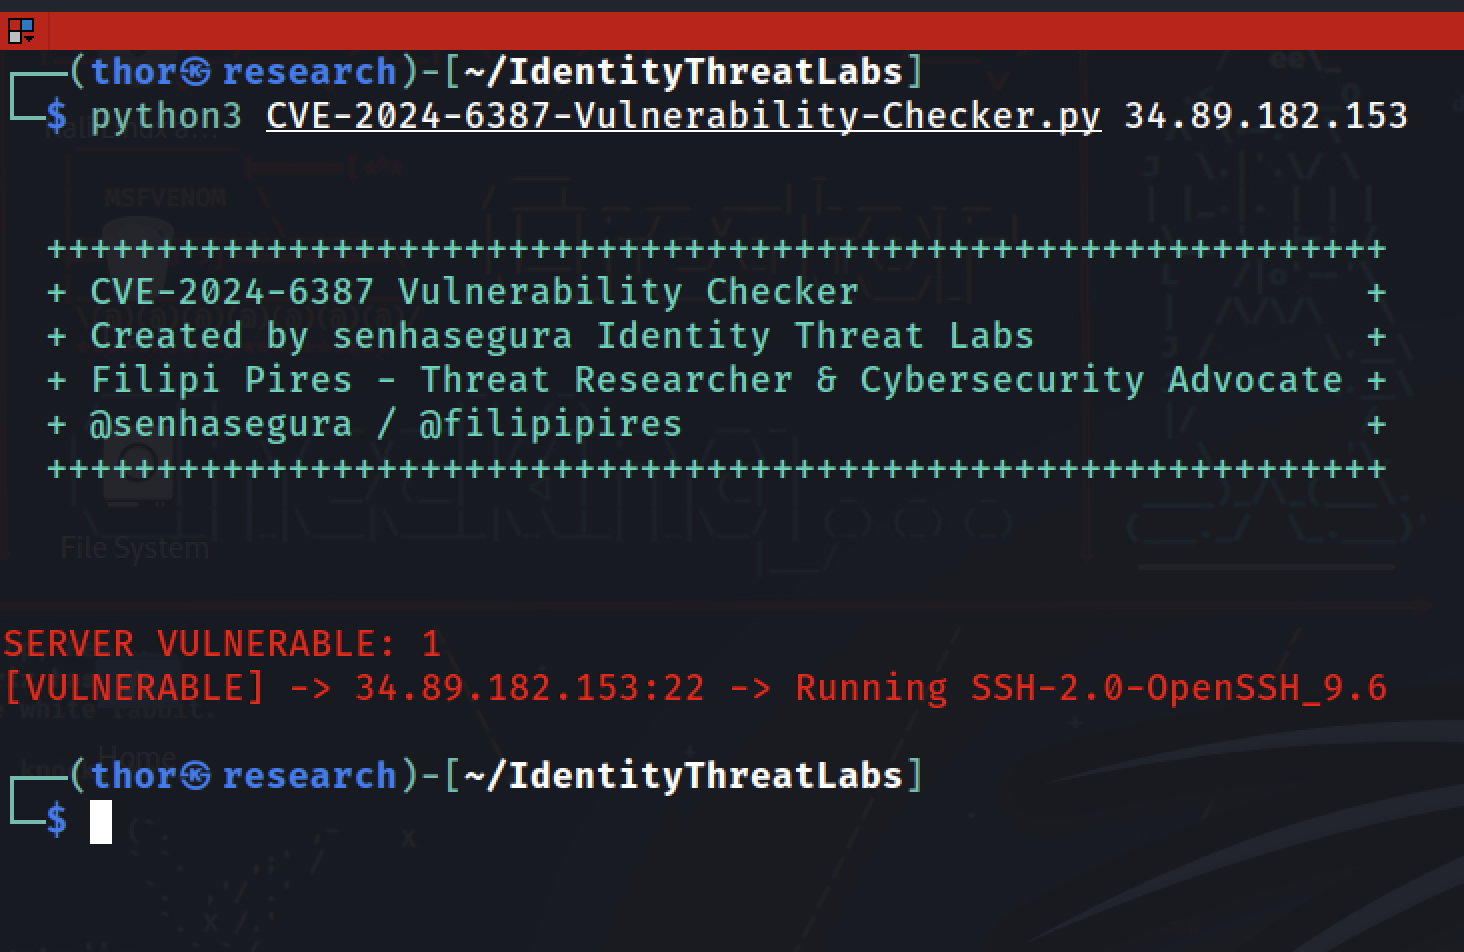
Para executar o script com endereços especificados em um arquivo:
python3 CVE-2024-6387-Vulnerability-Checker.py -f <nome_do_arquivo> -p <portas> -t <timeout>
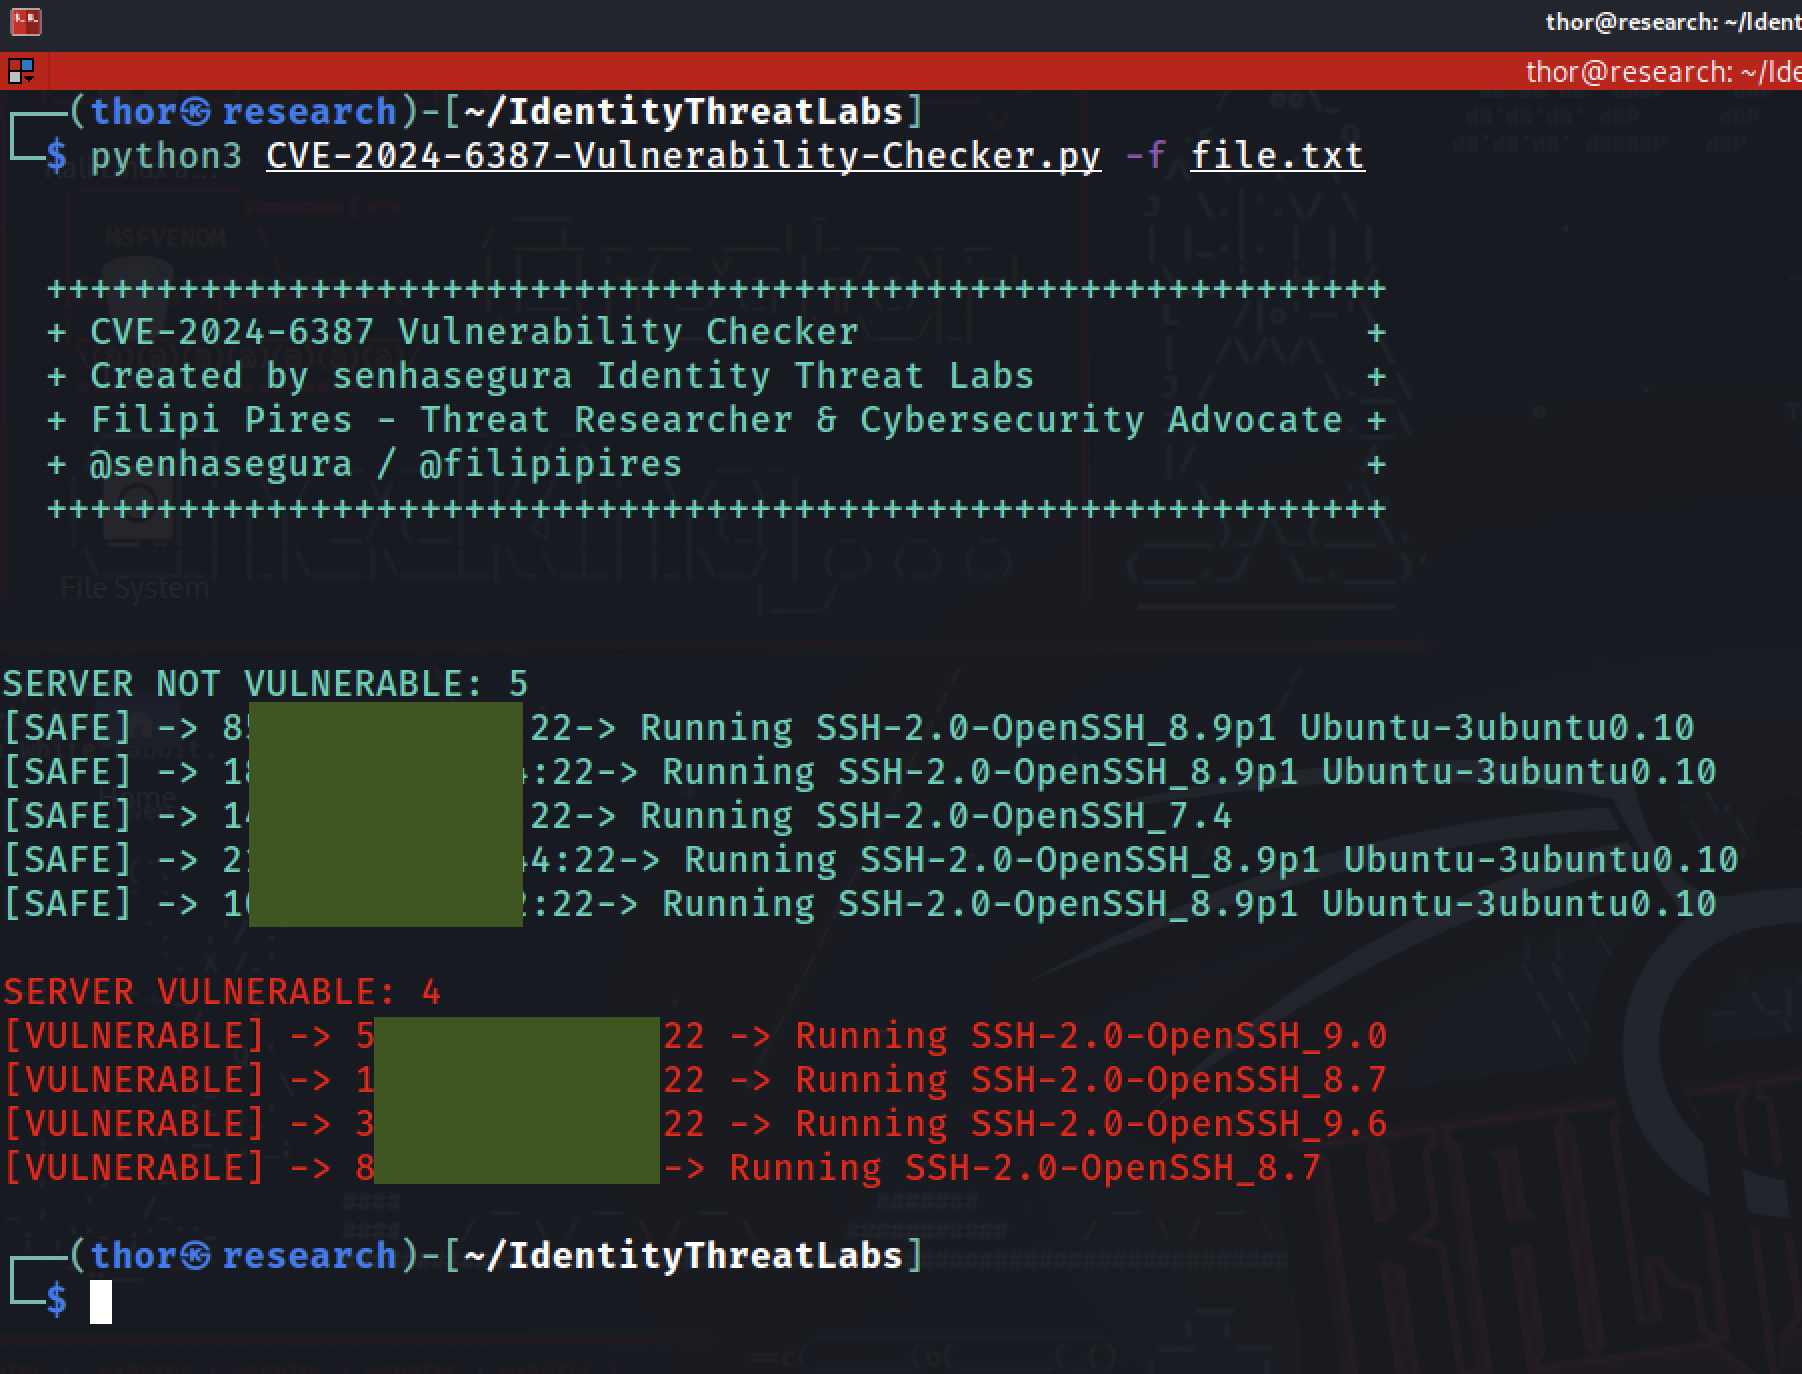
Para verificar múltiplos IPs, URLs ou intervalos CIDR diretamente da linha de comando:
python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
python3 CVE-2024-6387-Vulnerability-Checker.py -f enderecos.txt -p 22,2222 -t 5.0
Exemplo de arquivo enderecos.txt:
192.168.1.1
example.com
192.168.1.0/24
1. Fork do Repositório: Clique no botão "Fork" no canto superior direito desta página.
2. Clone o seu Fork: Clone o seu repositório forkado para a sua máquina local:
git clone https://github.com/SEU_USUARIO/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker
3. Crie um Branch: Crie um novo branch para a sua funcionalidade ou correção de bug.
git checkout -b meu-branch-de-funcionalidade
4. Faça as Alterações: Faça as suas alterações no código.
5. Commit das Alterações: Faça commit das suas alterações com uma mensagem descritiva.
git add .
git commit -m "Descrição das alterações"
6. Push do seu Branch: Envie o seu branch para o repositório forkado.
git push origin meu-branch-de-funcionalidade
7. Crie um Pull Request: Vá até o repositório original no GitHub e clique em "New Pull Request". Selecione o seu branch no menu suspenso de comparação e envie o seu pull request.
[09 de Julho de 2024]
[28 de Agosto de 2024]
