Camada de evidência criptograficamente assinada e verificável por repetição para agentes de IA. Governa ações no loop, gera recibos assinados com Ed25519 vinculados a um registro de apêndice encadeado por hash, e suporta a manutenção de registros do Artigo 12 da Lei de IA da UE e a documentação do Anexo IV.

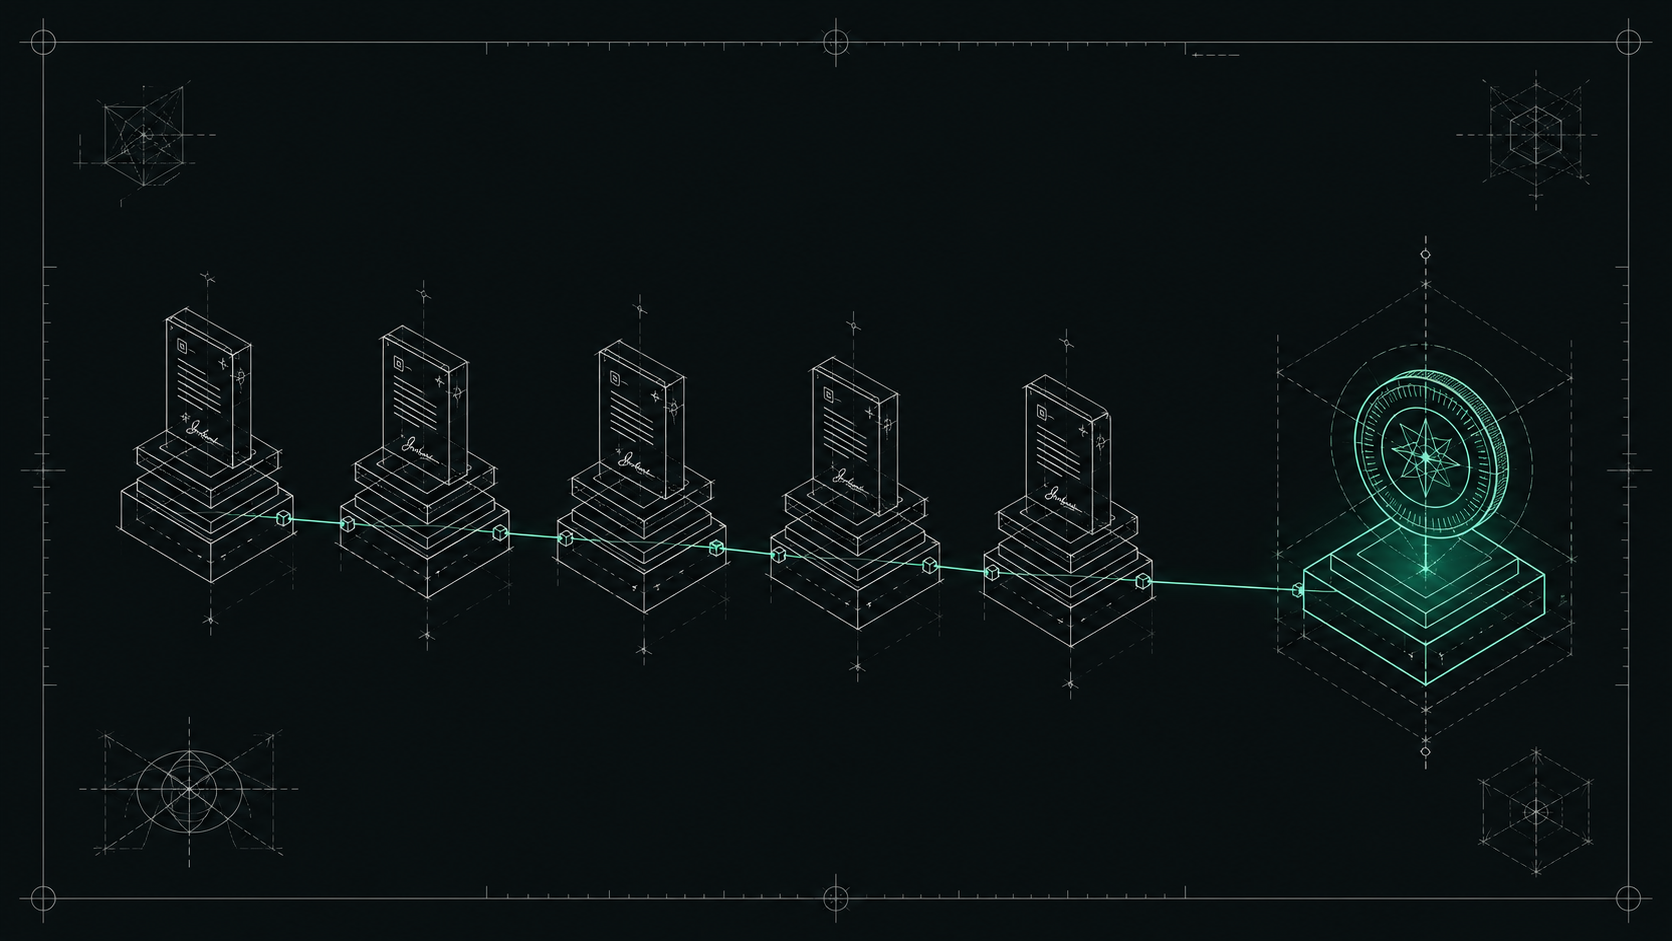
A camada de evidências de conformidade com o EU AI Act para agentes de IA.
Evidências criptograficamente assinadas e verificáveis por replay de cada ação que um agente roteia através dela, estruturadas para apoiar a manutenção de registros do Artigo 12 do AI Act e a documentação do Anexo IV.


Documentação · Configuração em um único prompt · Início rápido · Configuração de agente autônomo · Comunidade vs Enterprise · Quem somos · Licença
Construído na UE por três fundadores (francês, alemão, italiano) e validado por pesquisa, não por marketing: revisado por pares no AISEC 2026, Marrakech.
Cole isto no seu agente de codificação. Ele lê o AGENTS.md e faz o resto — compila o binário, deriva suas regras, pede sua aprovação, inicia o servidor, conecta-se via MCP e faz duas chamadas ao vivo que você vê chegarem no painel.
```text copy the repo here https://github.com/IAGA-TEAM/IAGA-Sentinel and follow the AGENTS.MD STEP BY STEP ```Ele para e espera por você duas vezes: uma para aprovar as regras que irá aplicar, outra para confirmar que você consegue ver as chamadas.
Sair é tão fácil quanto entrar, e ele mostra o que fará antes de fazer.
```powershell .\scripts\uninstall.ps1 # dry run: lists exactly what it would remove .\scripts\uninstall.ps1 -Yes # remove the install ```
O gémeo .sh aceita --yes. Recusa-se a executar enquanto um processo governado
ainda estiver ativo, e mantém a sua chave de assinatura a menos que peça explicitamente o contrário —
apague-a e todos os recibos que alguma vez exportou tornam-se permanentemente não verificáveis.
Não há conta para encerrar, nenhum daemon deixado para trás e nenhuma telemetria: toda a instalação é
uma base de dados, um ficheiro de política e uma chave que lhe pertence.
Os agentes de IA tocam na shell, no sistema de ficheiros, em bases de dados, em APIs de terceiros e em segredos. Quando um regulador, um auditor ou o seu próprio DPO lhe pede para provar o que um agente fez, e para provar que o registo não foi alterado posteriormente, a maioria das equipas não tem nada para mostrar. O IAGA Sentinel produz essa prova: fica ao lado da sua stack de agentes (sidecar HTTP, proxy MCP ou iaga run) e transforma cada veredito de governação num recibo assinado com Ed25519, ligado a um append-log encadeado por hash, verificável offline, com vereditos reproduzíveis (determinísticos sob pesos de risco fixos) e deteção de deriva baseada em replay. O registo é estruturado para suportar a manutenção de registos do Artigo 12 da Lei da IA da UE e para ajudar a produzir a documentação técnica do Anexo IV de que um sistema de alto risco necessita.
[!IMPORTANT] O IAGA Sentinel governa no loop e sela de forma rígida. Os vereditos são calculados antes de uma ação avançar; com
iaga run, um processo bloqueado nunca arranca e um processo permitido é confinado diretamente — segredos removidos do seu ambiente, sem core dumps, sem escalonamento de privilégios, recolhido juntamente com o seu processo pai. A evidência assinada e o replay offline são reais e verificáveis agora, a partir de um checkout limpo. O confinamento ao nível do kernel (mediação de syscalls e rede via eBPF/LSM) é o nível Enterprise e não está incluído nesta build open source:iaga kernel statusreporta a postura honestamente, e cada recibo contémis_authoritative: false. Não comercializamos aplicação de medidas que não fornecemos.
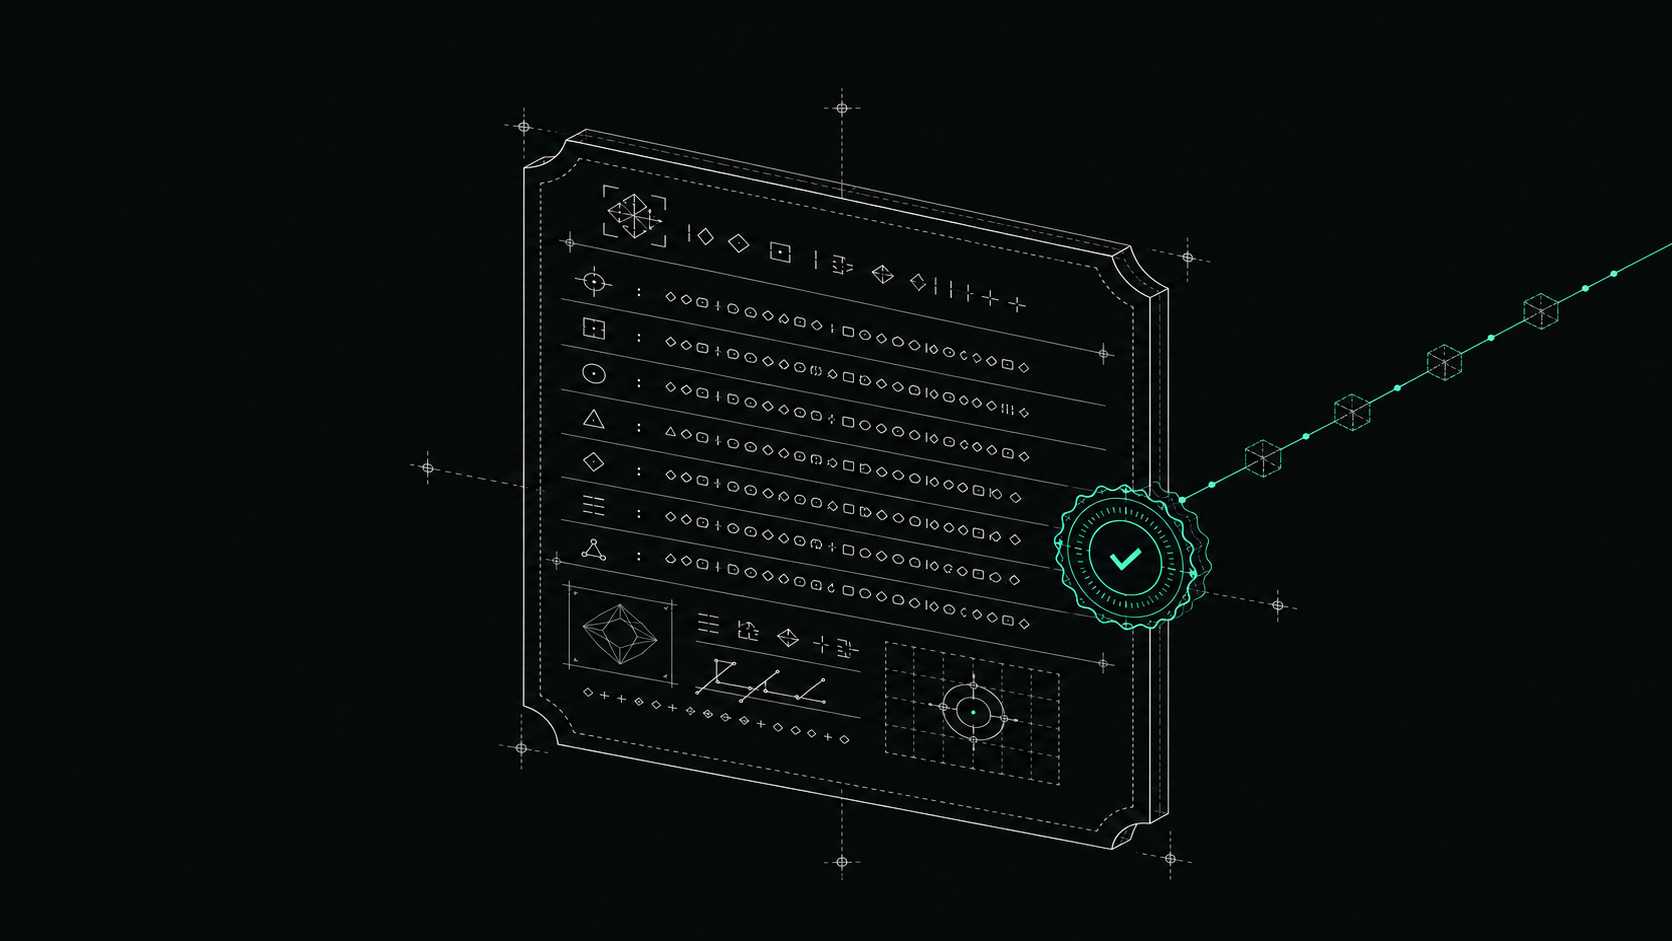
Cada veredito de governação torna-se um recibo assinado, selado com Ed25519 e ligado ao log encadeado por hash.
O que o torna diferente:
iaga-verify: sem servidor, sem rede, sem necessidade de confiar na IAGA.is_authoritative: false), não escondida numa nota de rodapé.
