 huskyhacks/cve-2021-38699-stored-xss
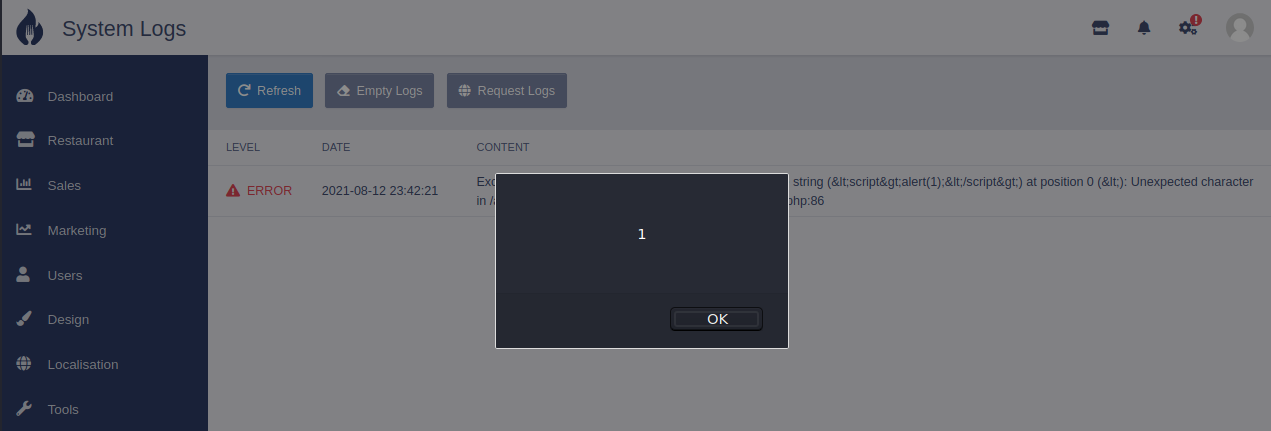
XSS armazenado no TastyIgniter v3.0.7 Restaurtant CMS

Existe cross-site scripting autenticado armazenado no TastyIgniter v3.0.7 Restaurtant CMS na seção de Logs do Sistema do aplicativo web.
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699

Agosto de 2021
