 ht0ruial/cve-2019-0708poc-batchscanning
Ferramenta de varredura em lote para detecção da vulnerabilidade CVE-2019-0708 (BlueKeep) em sistemas Windows, suportando varredura de IP único e múltiplo com listas de IP personalizadas e armazenamento de saída.

Esta detecção em lote é baseada na ferramenta de detecção não destrutiva publicada pela 360 (0708detector.exe) e possui as seguintes funções:
双击0708detector-全自动批量版.exe即可使用!
A detecção em lote suporta a personalização da lista de IPs a serem verificados e a localização de armazenamento do conjunto de IPs vulneráveis.
A detecção em lote tem a desvantagem de ter apenas 1 thread, tornando-se muito lenta quando o número de IPs alvo é muito grande, mas a vantagem é que é fácil de usar, basta um sistema Windows para funcionar, sem necessidade de instalar nada.
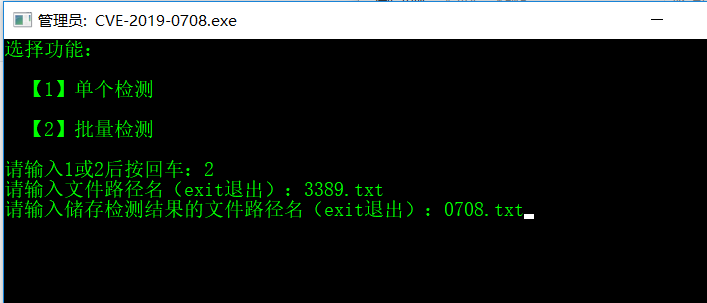 3389.txt e 0708.txt aqui são caminhos relativos; você também pode definir livremente a localização dos seus próprios arquivos.
Onde 3389.txt é a lista de IPs a serem verificados. O formato é:
192.168.80.1
192.168.80.3
192.168.80.16
xxx.xx.xx.xxx
Basta garantir que cada linha contenha um IP.
Às vezes, precisamos verificar em lote os hosts de uma sub-rede para ver se a vulnerabilidade existe. Eu prefiro usar o db_nmap do msf para escanear a porta 3389, depois de escanear, pesquisar com search -S open e copiar para processar com regex. Assim, a lista de IPs a serem verificados é rapidamente preparada.
