
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: Prova de conceito para armazenamento local não criptografado de tokens de autenticação, PII e dados KYC no aplicativo Android PhonePe, possibilitando roubo de conta e exfiltração de dados via acesso root.

Descoberto por hc4
Data do Relatório: Abril de 2025
Status do CVE: CVE Solicitado (Pendente)
Solicitação CVE 1862785 para ID CVE
Uma vulnerabilidade local crítica foi descoberta no aplicativo Android PhonePe (testado na versão v25.03.21.0), onde dados sensíveis do usuário — incluindo tokens de autenticação, PII (Informações Pessoais Identificáveis) e metadados KYC — são armazenados sem criptografia nos bancos de dados SQLite locais do aplicativo.
Qualquer atacante ou aplicativo malicioso com acesso root pode extrair esses valores e reutilizá-los contra APIs de produção para assumir contas e realizar fraudes financeiras.
Pacote Afetado: com.phonepe.app
Versão Testada: 25.03.21.0
Caminho do Banco de Dados:
/data/data/com.phonepe.app/databases/ ├── user_info.db ├── phonepe_core ├── AthenaDatabase
access_token e refresh_tokenUm atacante com:
...pode extrair silenciosamente esses dados e chamar endpoints de produção como:
GET /v1/user/account Host: api.phonepe.com Authorization: Bearer <stolen_token>
🧪 Prova de Conceito (PoC)
Uma PoC detalhada é fornecida na pasta POC/, incluindo:
curl🧨 Impacto
🧠 Correção da Tabela de Linha do Tempo de Divulgação:
Em vez disso:
📆 Linha do Tempo de Divulgação Data Evento Abril de 2025 Vulnerabilidade descoberta
📆 Linha do Tempo de Divulgação
| Data | Evento |
|---|---|
| Abril de 2025 | Vulnerabilidade descoberta e reportada ao PhonePe via BugBase |
| 22 de Abril de 2025 | Relatório marcado como "Inválido" (dispositivo com root = fora do escopo) |
| 2 de Maio de 2025 | CVE solicitado via MITRE |
| 13 de Maio de 2025 | Aviso público divulgado no GitHub |
| A definir | CVE publicado |
Pesquisador: Soyam Arya (hc4)

Linkedin: https://www.linkedin.com/in/soyam-arya-a90356312/

Contato: [email protected]
📄 🔥 Descrição Final
O aplicativo Android PhonePe (testado na versão 25.03.21.0) armazena dados altamente sensíveis do usuário — incluindo tokens de autenticação (access_token, refresh_token), metadados KYC (Aadhaar, PAN), identificadores pessoais (nome completo, número de telefone, e-mail) e informações de conta bancária — em texto claro dentro de bancos de dados SQLite locais (user_info.db, AthenaDatabase, phonepe_core) localizados no diretório de armazenamento privado do aplicativo.
Esses bancos de dados não são criptografados e não utilizam o Keystore do Android ou qualquer mecanismo de armazenamento local seguro. Como resultado, qualquer aplicativo malicioso, malware ou atacante com acesso root ao dispositivo pode extrair esses dados e usá-los para:
Esta vulnerabilidade foi verificada em um dispositivo Android 11 com root usando a própria conta do pesquisador. Não foi explorada contra outros e foi divulgada de forma responsável. O PhonePe reconheceu o relatório através de sua plataforma VDP, mas se recusou a agir devido à política de fora do escopo para dispositivos com root.
O impacto inclui assunção de conta, exposição de dados financeiros verificados e violação de padrões de privacidade e conformidade, como DPDP, GDPR e PCI-DSS.
CVE_Confirmed
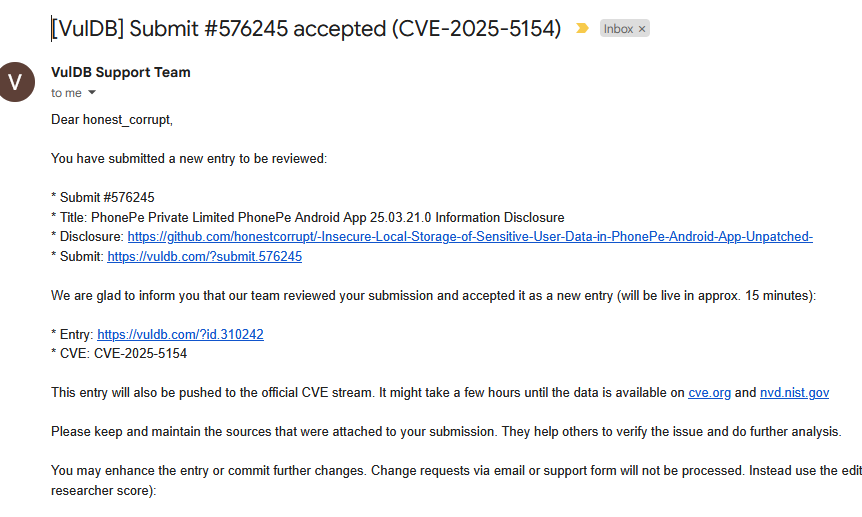

Confira os detalhes do CVE aqui: https://vuldb.com/?id.310242
Muito obrigado à equipe VulnDB e à equipe de moderação VulDB......
Nota: Esta vulnerabilidade crítica no aplicativo Android PhonePe (CVE-2025-5154) foi descoberta e reportada de forma responsável por mim, Soyam Arya (também conhecido como honest_corrupt na comunidade de cibersegurança). Este CVE destaca um grave problema de divulgação de informações que pode impactar milhões de usuários. Tenho orgulho de contribuir para tornar as plataformas digitais mais seguras e agradeço o reconhecimento da equipe CVE por esta descoberta.
