
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22978 — Ambiente de laboratório reproduzível demonstrando CVE-2022-22978, bypass de autorização no Spring Security através de caracteres de nova linha codificados no RegexRequestMatcher. | Kitploit
Ferramentas/GitHubGitHub/he-ewo/cve-2022-22978
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubhe-ewo/cve-2022-22978

CVE-2022-22978

Ambiente de laboratório reproduzível demonstrando CVE-2022-22978, bypass de autorização no Spring Security através de caracteres de nova linha codificados no RegexRequestMatcher.

Ver Repositório
18há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-22978: Spring Security Authorization Bypass

Resumo

  • O Spring Security é um framework de segurança que fornece funcionalidades de autenticação e autorização em aplicações baseadas em Spring.
  • Nas versões 5.5.6, 5.6.3 e anteriores do Spring Security, ao usar o RegexRequestMatcher, que utiliza expressões regulares para conceder autorização, se a URL da requisição contiver caracteres de nova linha, pode ocorrer um desvio de autorização.
  • Um atacante pode usar caracteres de nova linha codificados, como %0a, %0d, para contornar a autorização de acesso à página de administração (/admin).

Configuração e Execução do Ambiente

  • Execute docker compose up -d para preparar o ambiente de teste.
  • Acesse http://localhost:8080/admin para verificar se o acesso à página de administração está bloqueado.
  • Acesse http://localhost:8080/admin/%0atest para tentar acessar a página de administração.
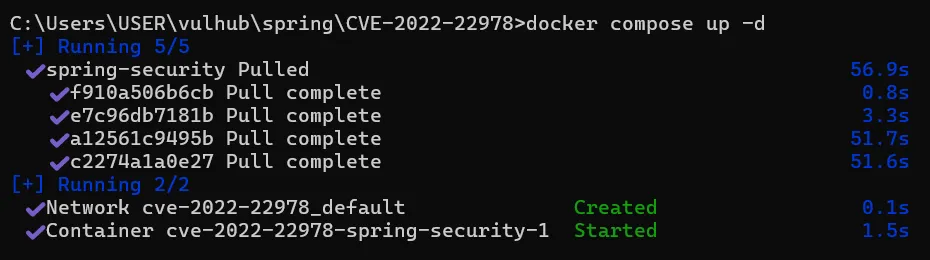
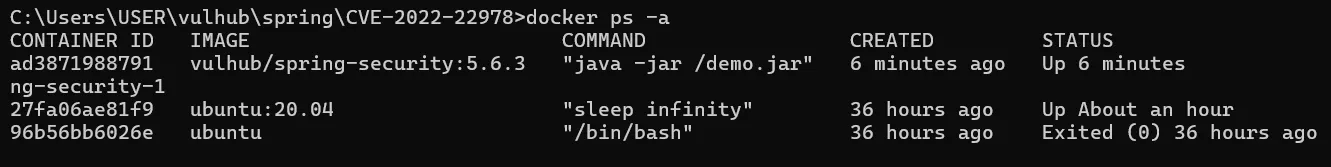
image image Ambiente vulnerável configurado.

Resultados

image

O acesso à página de administração está bloqueado.
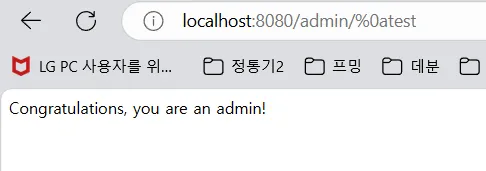
image image

%0d representa '\r' (carriage return) e %0a representa '\n' (line feed) — são caracteres de nova linha. Enviar requisições usando %0d e %0a permite contornar a autorização.

Conclusão

Se caracteres de nova linha como %0a, %0d estiverem incluídos na URL, o RegexRequestMatcher não processa adequadamente esses caracteres ao filtrar o caminho da requisição, permitindo um desvio de autorização. É necessário cuidado, pois um atacante pode acessar a página de administração através desse desvio e roubar informações importantes.

Endereço do GitHub: https://github.com/he-ewo/CVE-2022-22978.git

Baixar ferramenta