 halildeniz/passbreaker
Quebrador de senhas baseado em Python que suporta ataques de lista de palavras e força bruta com múltiplos algoritmos de hash, salt, processamento paralelo e avaliação de complexidade de senhas.

PassBreaker é uma ferramenta de cracking de senhas em linha de comando desenvolvida em Python. Ela permite realizar várias técnicas de cracking de senhas, como ataques baseados em wordlist e ataques de força bruta.
Clone o repositório:
git clone https://github.com/HalilDeniz/PassBreaker.git
Instale as dependências necessárias:
pip install -r requirements.txt
python passbreaker.py <password_hash> <wordlist_file> [--algorithm]
Substitua <password_hash> pelo hash da senha alvo e <wordlist_file> pelo caminho para o arquivo de wordlist contendo senhas potenciais.
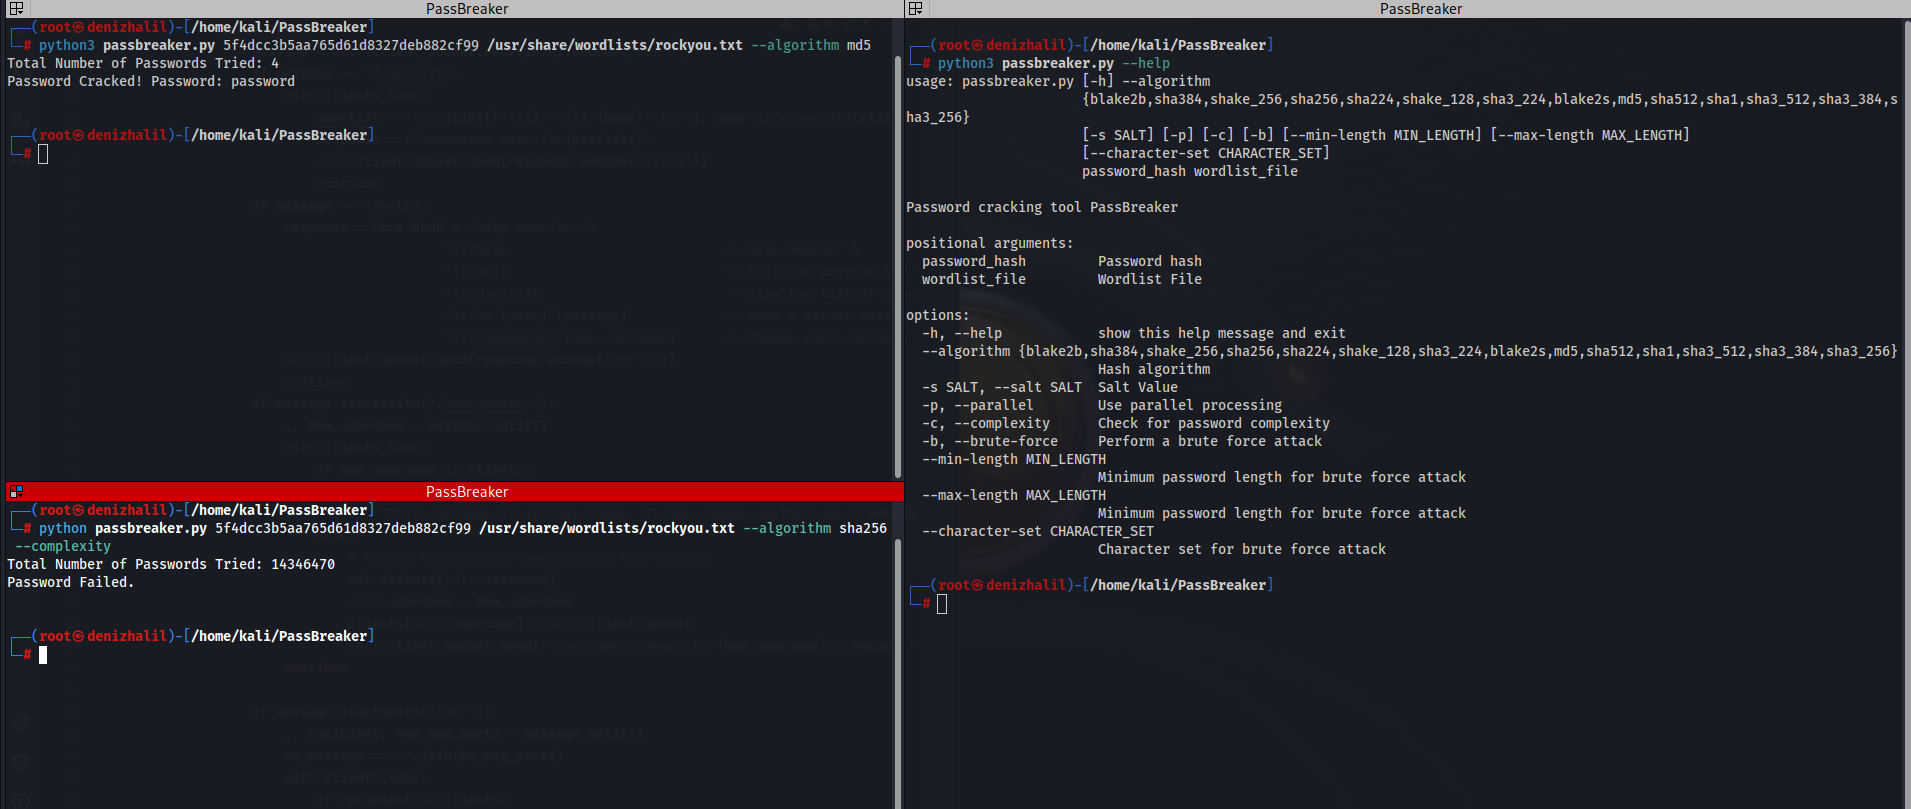
--algorithm <algorithm>: Especifica o algoritmo de hash a ser usado (ex.: md5, sha256, sha512).-s, --salt <salt>: Especifica um valor de salt a ser usado.-p, --parallel: Ativa o processamento paralelo para cracking mais rápido.-c, --complexity: Avalia a complexidade da senha antes do cracking.-b, --brute-force: Realiza um ataque de força bruta.--min-length <min_length>: Define o comprimento mínimo da senha para ataques de força bruta.--max-length <max_length>: Define o comprimento máximo da senha para ataques de força bruta.--character-set <character_set>: Define o conjunto de caracteres a ser usado para ataques de força bruta.Elbette! İşte İngilizce olarak yazılmış başlık ve küçük bir bilgi ile daha fazla kullanım örneği:
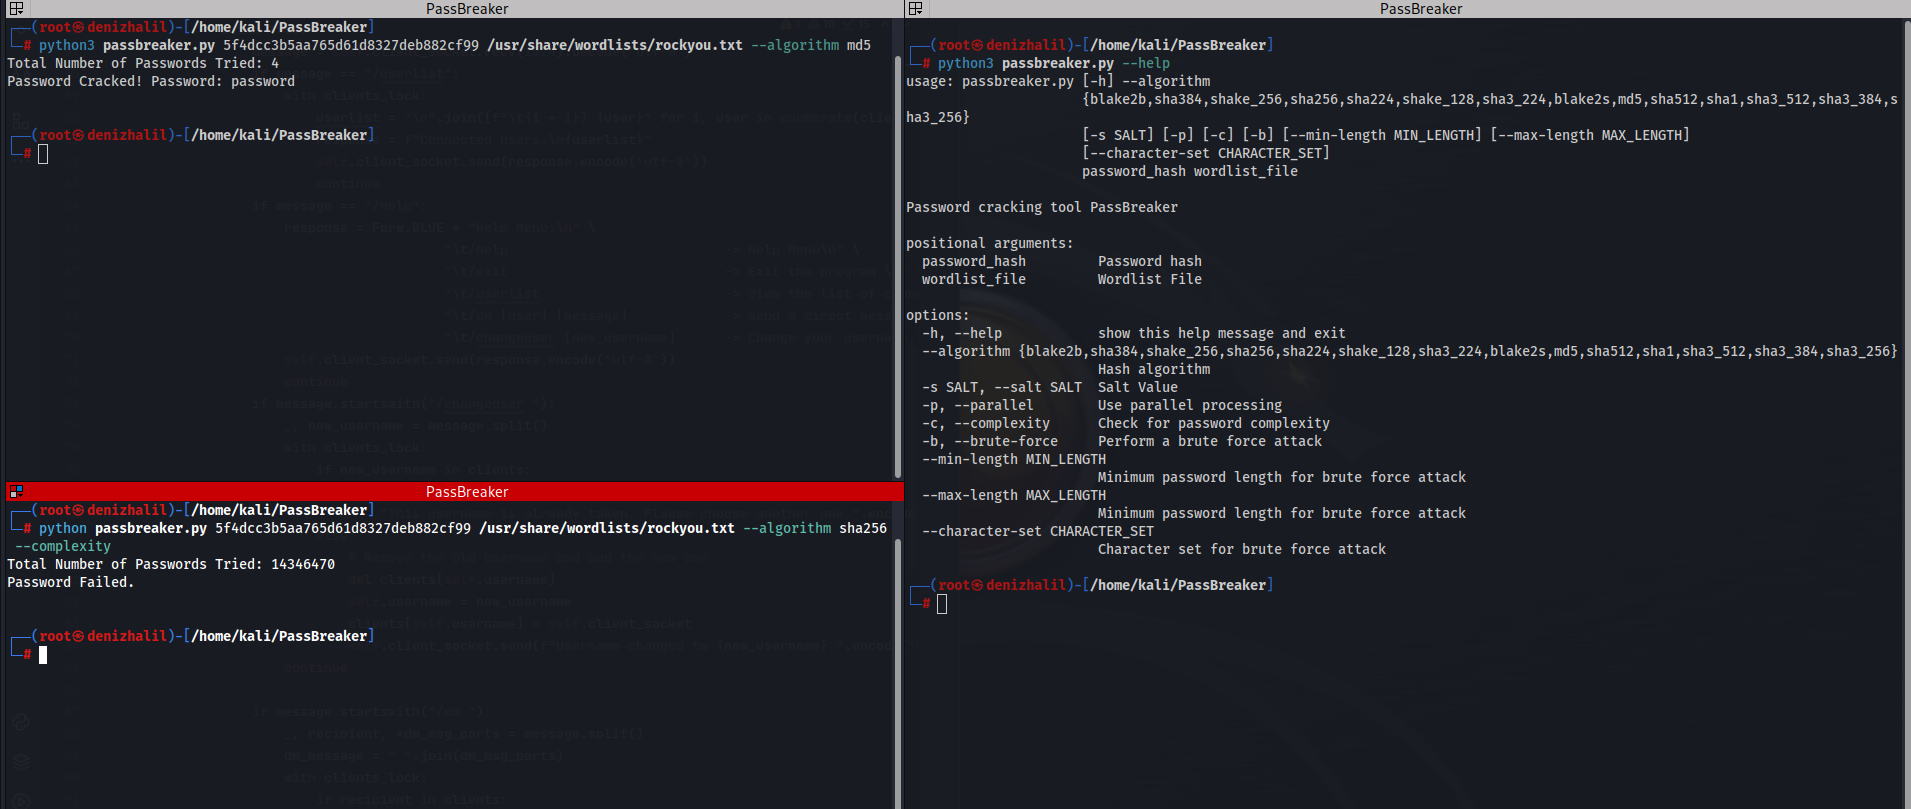
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm md5
Este comando tenta quebrar a senha com o valor hash "5f4dcc3b5aa765d61d8327deb882cf99" usando o algoritmo MD5 e uma wordlist do arquivo "passwords.txt".
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 --brute-force --min-length 6 --max-length 8 --character-set abc123
Este comando realiza um ataque de força bruta para quebrar a senha com o valor hash "5f4dcc3b5aa765d61d8327deb882cf99" tentando todas as combinações possíveis de senhas com comprimento entre 6 e 8 caracteres, usando o conjunto de caracteres "abc123".
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm sha256 --complexity
Este comando avalia a complexidade das senhas no arquivo "passwords.txt" e tenta quebrar a senha com o valor hash "5f4dcc3b5aa765d61d8327deb882cf99" usando o algoritmo SHA-256. Ele só tenta senhas que atendam aos requisitos de complexidade.
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm md5 --salt mysalt123
Este comando usa um valor de salt específico ("mysalt123") para o processo de cracking de senhas. O salt é usado para aumentar a segurança das senhas.
python passbreaker.py 5f4dcc3b5aa765d61d8327deb882cf99 passwords.txt --algorithm sha512 --parallel
Este comando realiza o cracking de senhas com processamento paralelo para um cracking mais rápido. Ele utiliza múltiplos núcleos de processamento, mas pode consumir mais recursos do sistema.
Estes exemplos demonstram diferentes funcionalidades e casos de uso da ferramenta de cracking de senhas "PassBreaker". Os usuários podem personalizar os parâmetros de acordo com suas necessidades e objetivos.
Esta ferramenta é destinada apenas para fins educacionais e éticos. O uso indevido desta ferramenta para quaisquer atividades maliciosas é estritamente proibido. Os desenvolvedores não assumem nenhuma responsabilidade e não se responsabilizam por qualquer uso indevido ou dano causado por esta ferramenta.
Contribuições são bem-vindas! Para contribuir com o PassBreaker, siga estes passos:
Se você tiver alguma dúvida, comentário ou sugestão sobre o PassBreaker, fique à vontade para entrar em contato comigo:
PassBreaker é lançado sob a Licença MIT. Veja LICENSE para mais informações.






