 guzonghua/awesome-latency-attacks
Índice curado de ataques e defesas de latência, latência-energia e temporização (disponibilidade) em deep learning — complemento da submissão ao ACM Computing Surveys.


Este repositório é mantido como recurso complementar para o survey “Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey.” Ele indexa artigos, links de código, notas de taxonomia e figuras sobre ameaças de disponibilidade orientadas a latência em sistemas de IA implantados.
A lista concentra-se em ataques e defesas que afetam o custo em tempo de inferência ou em nível de sistema — latência, energia, pressão de throughput e perda de prazos — em vez de ataques que apenas alteram as predições do modelo. Atualmente inclui 110 trabalhos (71 ataques em estágio de inferência, 13 ataques em estágio de treinamento, 26 defesas).
Pesquise e filtre o catálogo na tabela interativa no GitHub Pages.
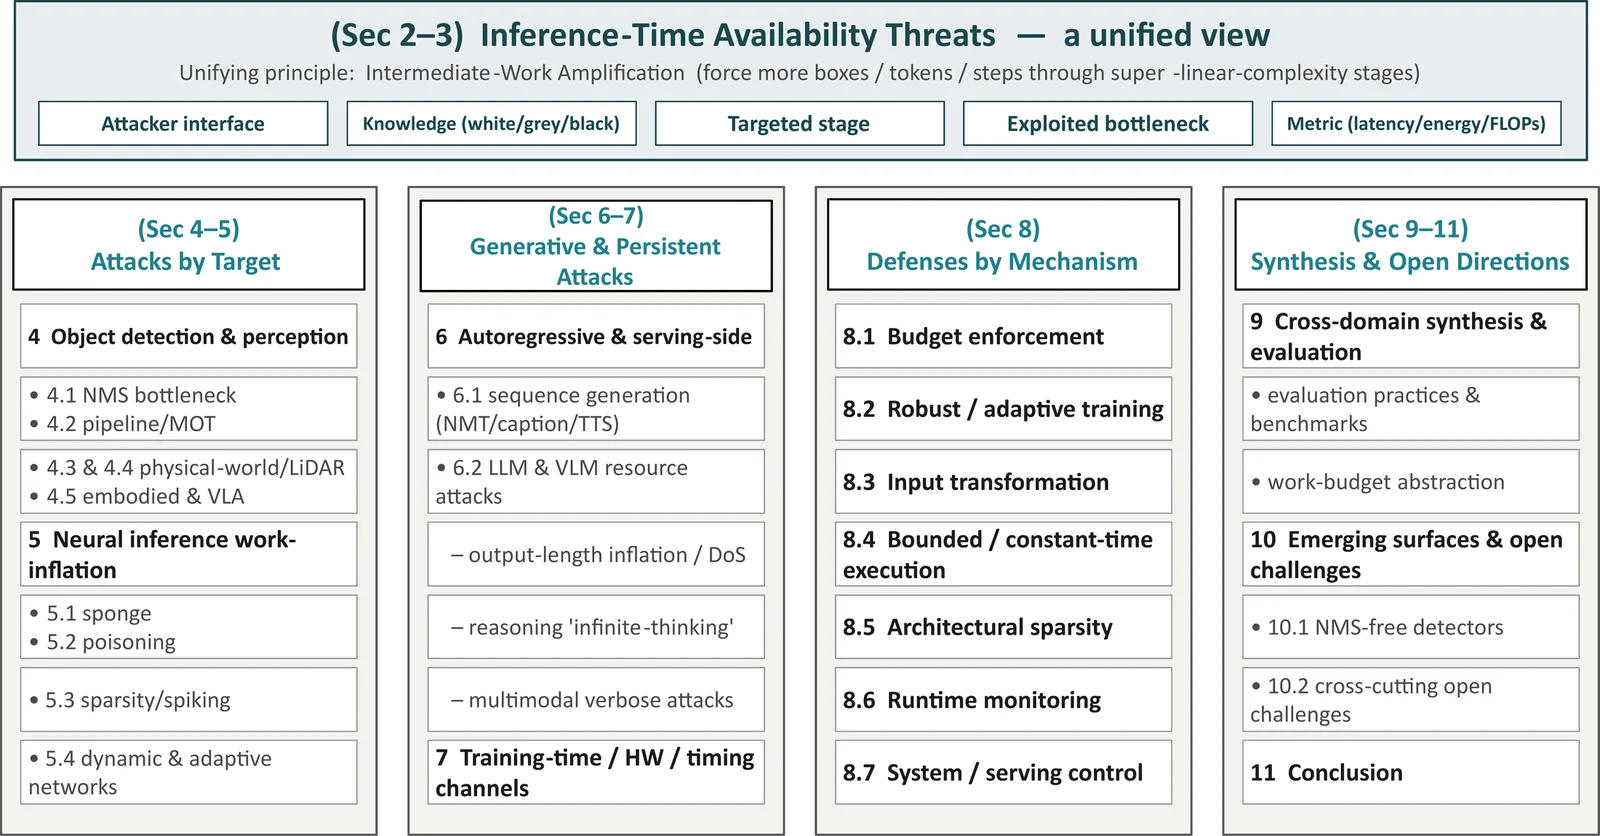
Figura 1. Visão geral da estrutura do survey.
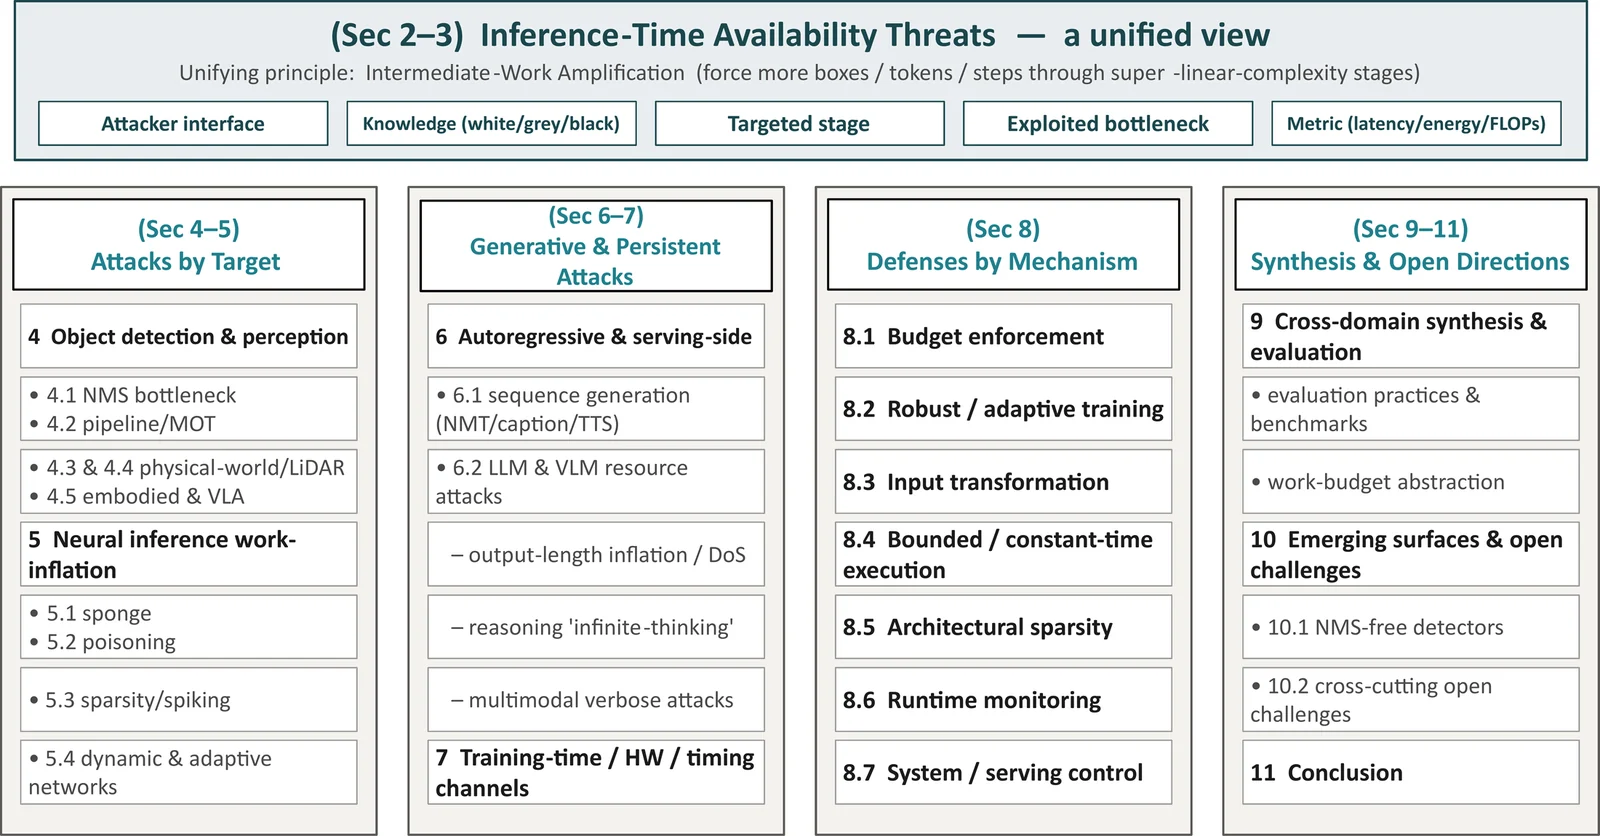
Figura 2. Ataques de latência como ameaças de disponibilidade em nível de sistema.
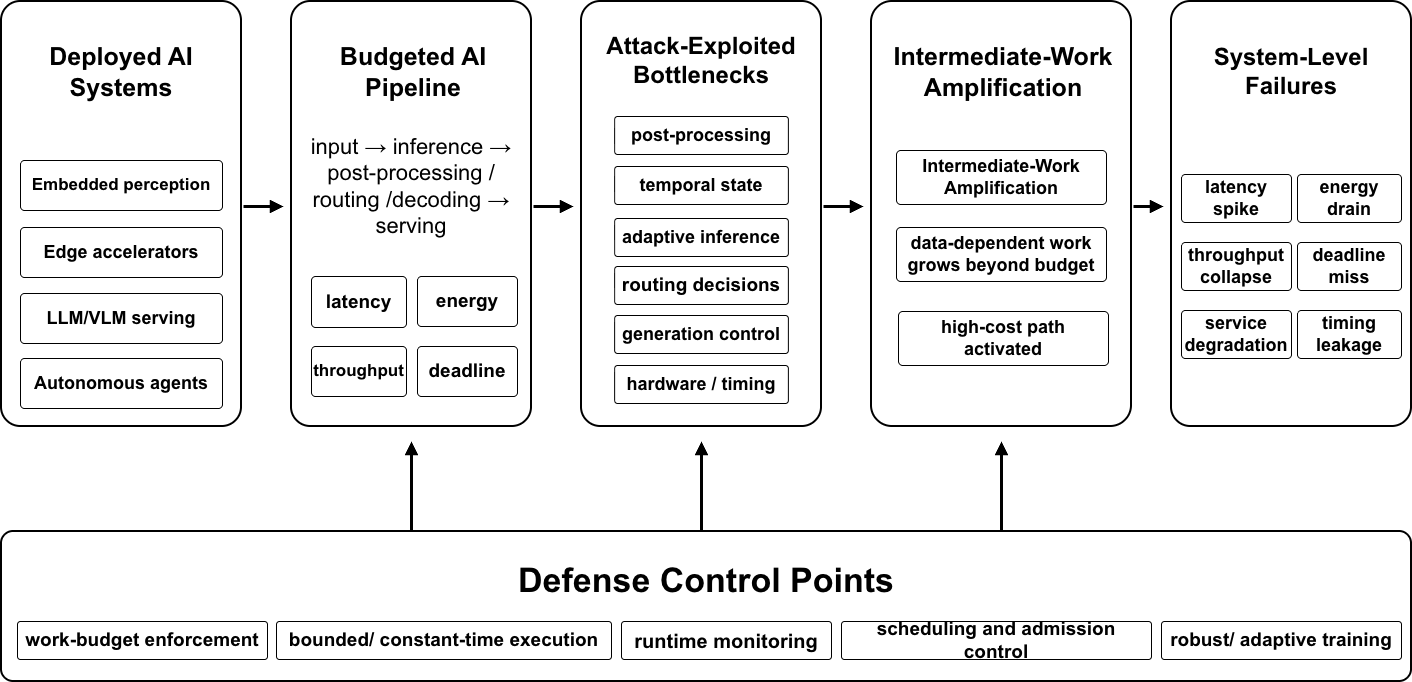
Ataques de latência são ataques de disponibilidade: em vez de corromper uma predição, o adversário infla a computação em tempo de inferência, a energia ou a latência de relógio de parede de um modelo, de modo que um consumidor em tempo real (um controlador de veículo, um serviço interativo, um sensor alimentado por bateria) perca seu prazo ou esgote seus recursos — muitas vezes enquanto a própria predição permanece nominalmente correta. Isso conecta sistemas de IA implantados, gargalos explorados por ataques, amplificação de trabalho intermediário, falhas em nível de sistema e pontos de controle de defesa.
Toda família de ataques compartilha um mecanismo que chamamos de amplificação de trabalho intermediário: o adversário força algum estágio downstream (NMS, self-attention, decodificação autoregressiva, roteamento de especialistas) a processar mais objetos intermediários, tokens ou passos do que uma entrada benigna geraria. Como esses estágios têm complexidade de pior caso superlinear, um aumento modesto na contagem produz um aumento desproporcional de custo. A defesa natural entre domínios é um orçamento de trabalho — um limite imposto sobre objetos/tokens intermediários por unidade de tempo.
