 grisuno/cve-2022-22077
BYOVD exploitation framework para CVE-2022-22077 direcionado a RTCore64.sys. Demonstra roubo de token do kernel, escalonamento de privilégios para SYSTEM e integração de beacon C2 para operações de red team e pesquisa de segurança.

Este documento fornece uma visão geral abrangente do framework de exploração CVE-2022-22077, um sofisticado kit de ataque BYOVD (Bring Your Own Vulnerable Driver) que tem como alvo a vulnerabilidade do driver RTCore64.sys. Este framework demonstra técnicas avançadas de exploração do kernel do Windows para fins educacionais e de pesquisa em segurança.
O material abordado inclui a base técnica da vulnerabilidade, a arquitetura do framework e a integração com o kit de ferramentas mais amplo LazyOwn RedTeam. Para análise detalhada da vulnerabilidade, consulte Análise de Vulnerabilidade. Para detalhes específicos de implementação de componentes individuais, consulte Framework de Exploração.
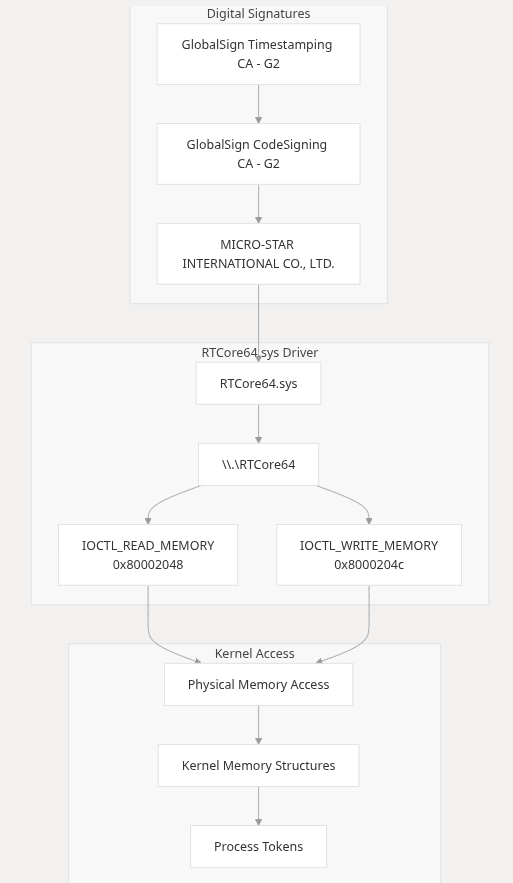
CVE-2022-22077 é uma vulnerabilidade de alta gravidade (pontuação CVSS 7.8) que afeta o driver RTCore64.sys distribuído com os aplicativos MSI Center e Dragon Center. A vulnerabilidade decorre de interfaces IOCTL expostas que permitem que usuários não privilegiados realizem leituras e gravações arbitrárias de memória física, contornando efetivamente todos os mecanismos de segurança do kernel do Windows.
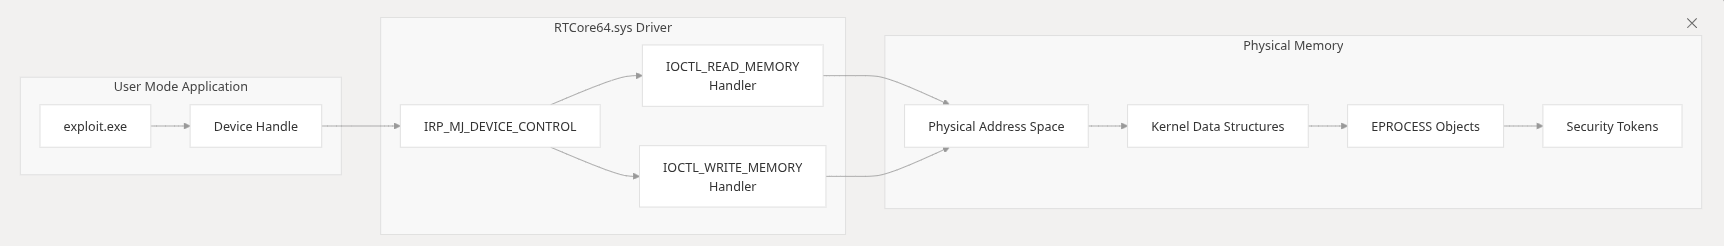
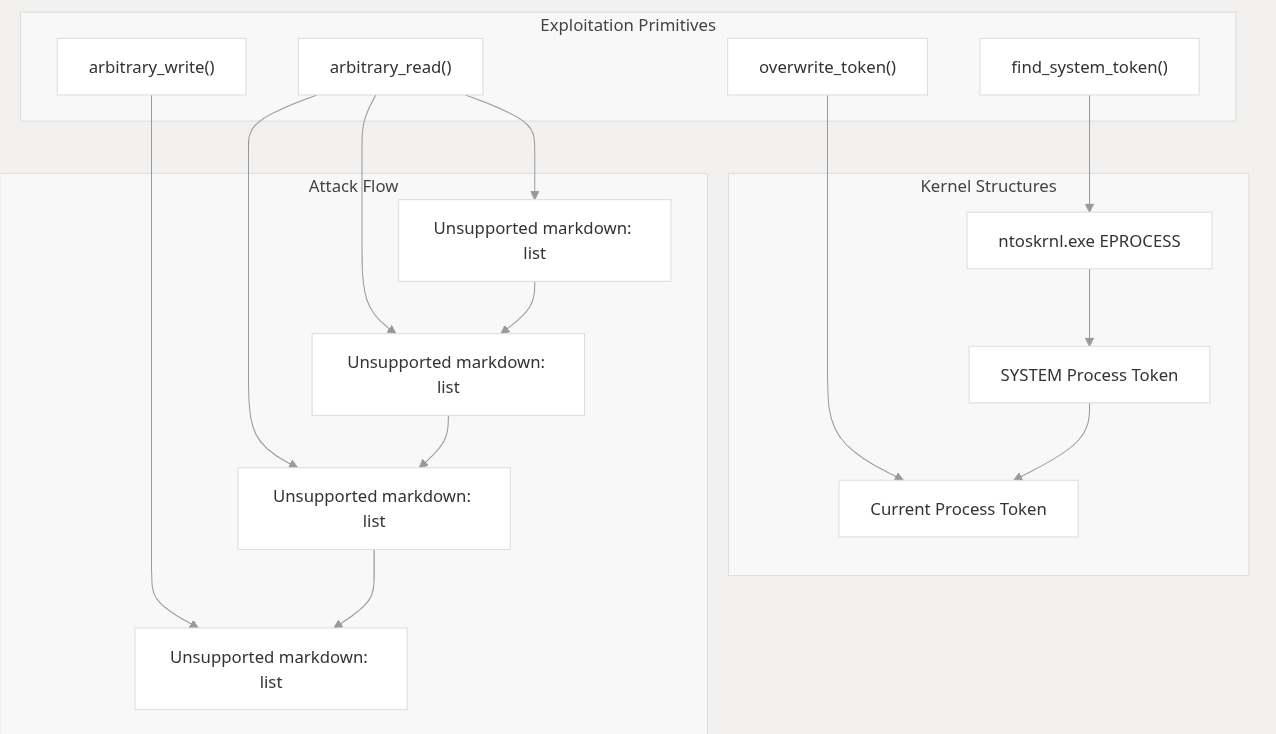
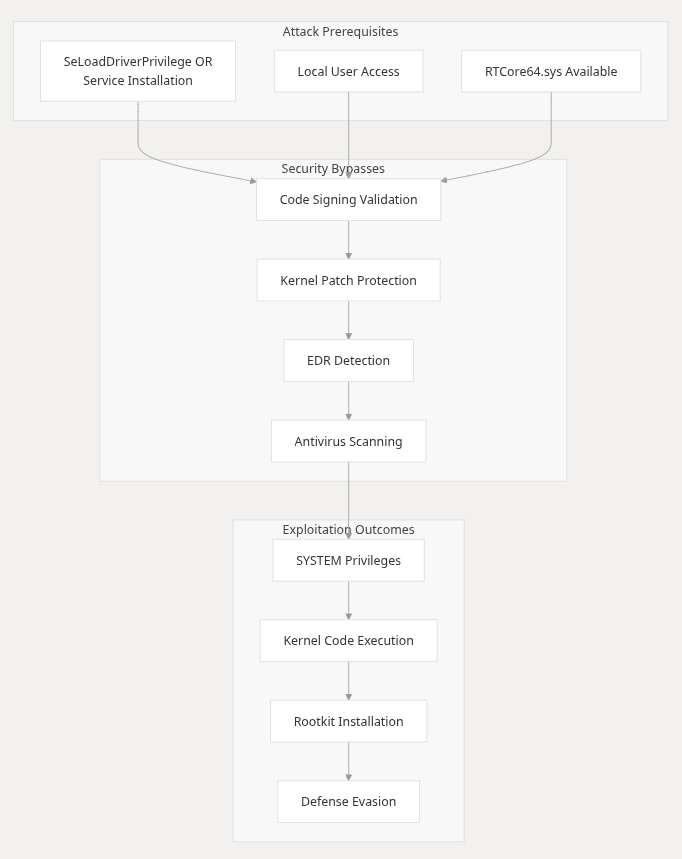
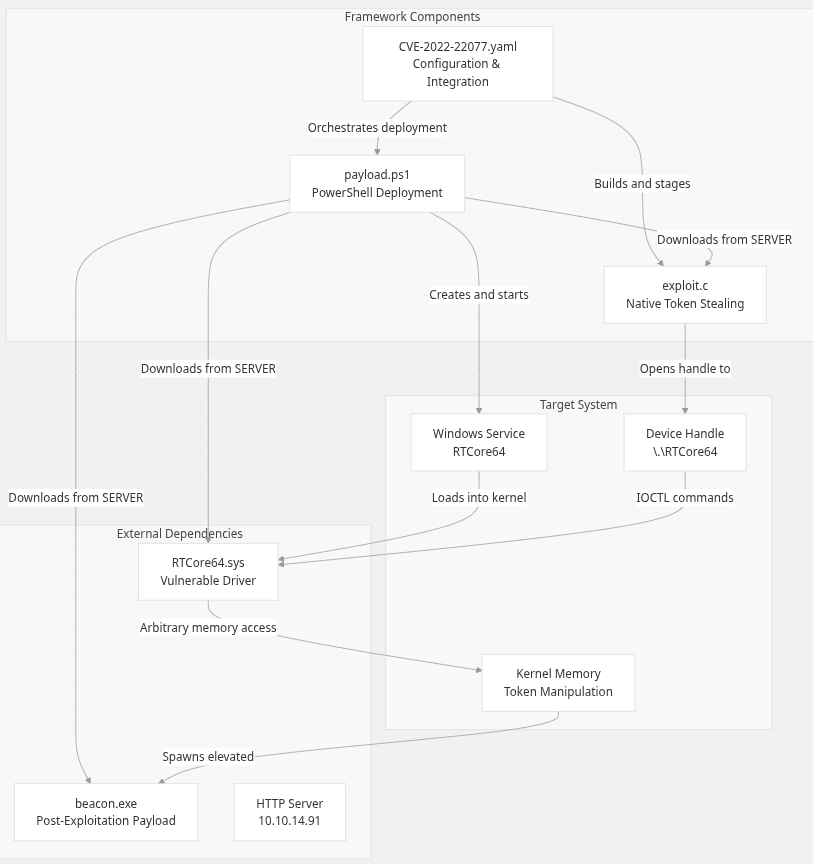
O framework implementa o acesso à memória do kernel através de uma abordagem estruturada usando as vulnerabilidades do driver RTCore64.sys:
Por: grisun0, Arquiteto Chefe do Caos do Kernel & Sussurrador de Drivers em Tempo Parcial - LazyOwn RedTeam
Leitura de 7 min · Publicado às 3:33 AM porque “HVCI? Nunca a conheci.”
“A melhor maneira de possuir um sistema é pedir permissão ao seu próprio driver — educadamente, com IOCTLs.” — grisun0, provavelmente enquanto fazia engenharia reversa do MSI Afterburner de cueca
Vamos pular a parte onde finjo que isso é normal.
Se você está lendo isso, você é:
Bem-vindo ao LazyOwn RedTeam™, onde não contornamos a segurança — nós a convidamos para jantar e depois roubamos sua carteira.
Hoje, apresento a vocês RTCore64.sys — não um driver, não uma ferramenta, mas um exploit de kernel totalmente operacional disfarçado de utilitário para overclock da sua RTX 3090.
E sim — há um truque.
Spoiler: Ainda usa cmd.exe. Spoiler maior: Agora também usa beacon.exe. Spoiler ainda maior: Ambos estão rodando com privilégios NT AUTHORITY\SYSTEM, graças a um driver que achou que “acesso arbitrário à memória do kernel” era um recurso de qualidade de vida.
🕳️ O Que é RTCore64.sys? (Ou: “Como Transformar o MSI Afterburner em um Backdoor Ring 0”) Imagine instalar um driver para ajustar a voltagem da sua GPU… e acidentalmente se dar acesso total de leitura/gravação à memória do kernel.
Isto é CVE-2022–22077 — uma vulnerabilidade tão lindamente imprudente que faz o capcom.sys parecer uma bibliotecária tímida.
Enquanto capcom.sys pedia educadamente para executar seu callback, RTCore64.sys simplesmente entrega as chaves do reino — sem fazer perguntas.
“Aqui está um IOCTL. Escreva qualquer endereço. Leia qualquer valor. Divirta-se.” — MSI, provavelmente
E porque somos profissionais, não usamos DeviceIoControl aleatoriamente. Roubamos tokens SYSTEM, corrigimos estruturas EPROCESS e geramos shells SYSTEM — tudo antes de sua GPU atingir 70°C.
Deixe-me guiá-lo pelos cinco atos deste assalto digital:
Errado.
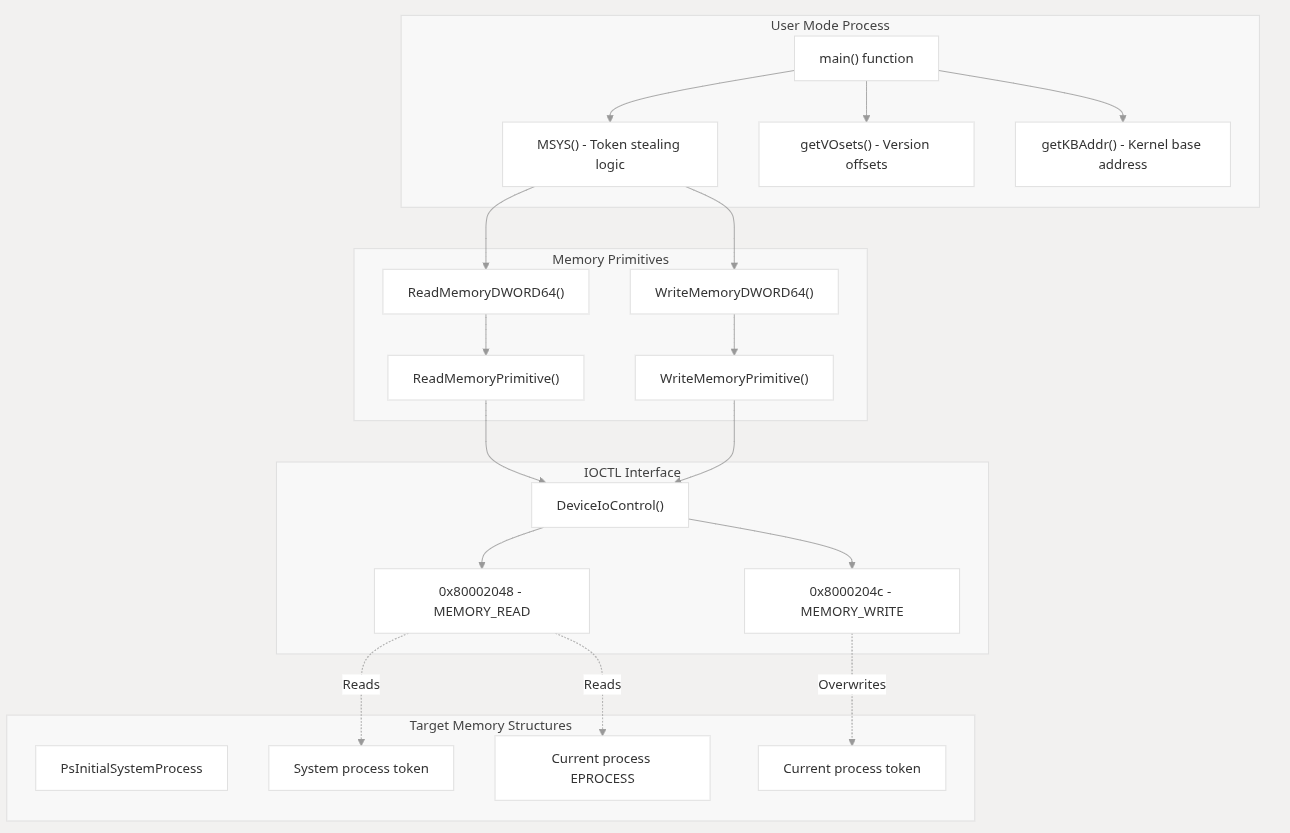
Enterrado lá dentro está RTCore64.sys — um driver assinado e vulnerável que expõe IOCTLs como:
0x80002048 → Ler memória do kernel 0x8000204c → Escrever memória do kernel Sem validação. Sem verificações de sanidade. Apenas poder puro e sem filtro.
“Por que isolar quando se pode kernel?” — Equipe de Engenharia da MSI, 2019
Basta:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
Boom. Acesso ao kernel desbloqueado.
Pré-requisito: SeLoadDriverPrivilege (que você já tem, porque você é bom nisso). Bônus: HVCI desabilitado (porque quem precisa de virtualização quando se tem estilo?).
CreateFileW(L"\\.\RTCore64", ...) → Pegue o bilhete dourado. EnumDeviceDrivers() → Encontre a base do ntoskrnl.exe. Analise PsInitialSystemProcess do disco → Obtenha o offset. Leia o EPROCESS do SYSTEM → Roube seu token. Escreva o token no seu próprio processo → Parabéns, você é Deus. CreateProcessW(L"beacon.exe", ...) → Inicie seu payload como SYSTEM. Sem shellcode. Sem cadeias ROP. Apenas pura e simples manipulação de objetos do kernel.
del C:\Windows\Temp\RTCore64.sys
sc delete RTCore64
Poof. Sumiu. Como um fantasma que fez overclock na sua RAM e desapareceu.
