

 💬
README_中文 •
Compilar/Instalar/Executar •
Descrição de Parâmetros •
Como usar •
Cenário •
Lista de POCs •
Varredura Personalizada •
Melhores Práticas
Funcionalidades
- <a href=https://github.com/hktalent/51Pwn-Platform/blob/main/README.md>Free one id Netcat web de múltiplos alvos para reverse shell
- O que é scan4all: integra vscan, nuclei, ksubdomain, subfinder, etc., totalmente automatizado e inteligente. Ferramentas de red team.
Otimização em nível de código, otimização de parâmetros e módulos individuais, como vscan filefuzz, foram reescritos para esses projetos integrados.
Em princípio, não repetir a roda, a menos que haja bugs, problemas.
- Multiplataforma: baseado em implementação golang, leve, altamente personalizável, código aberto, suporta Linux, Windows, Mac OS, etc.
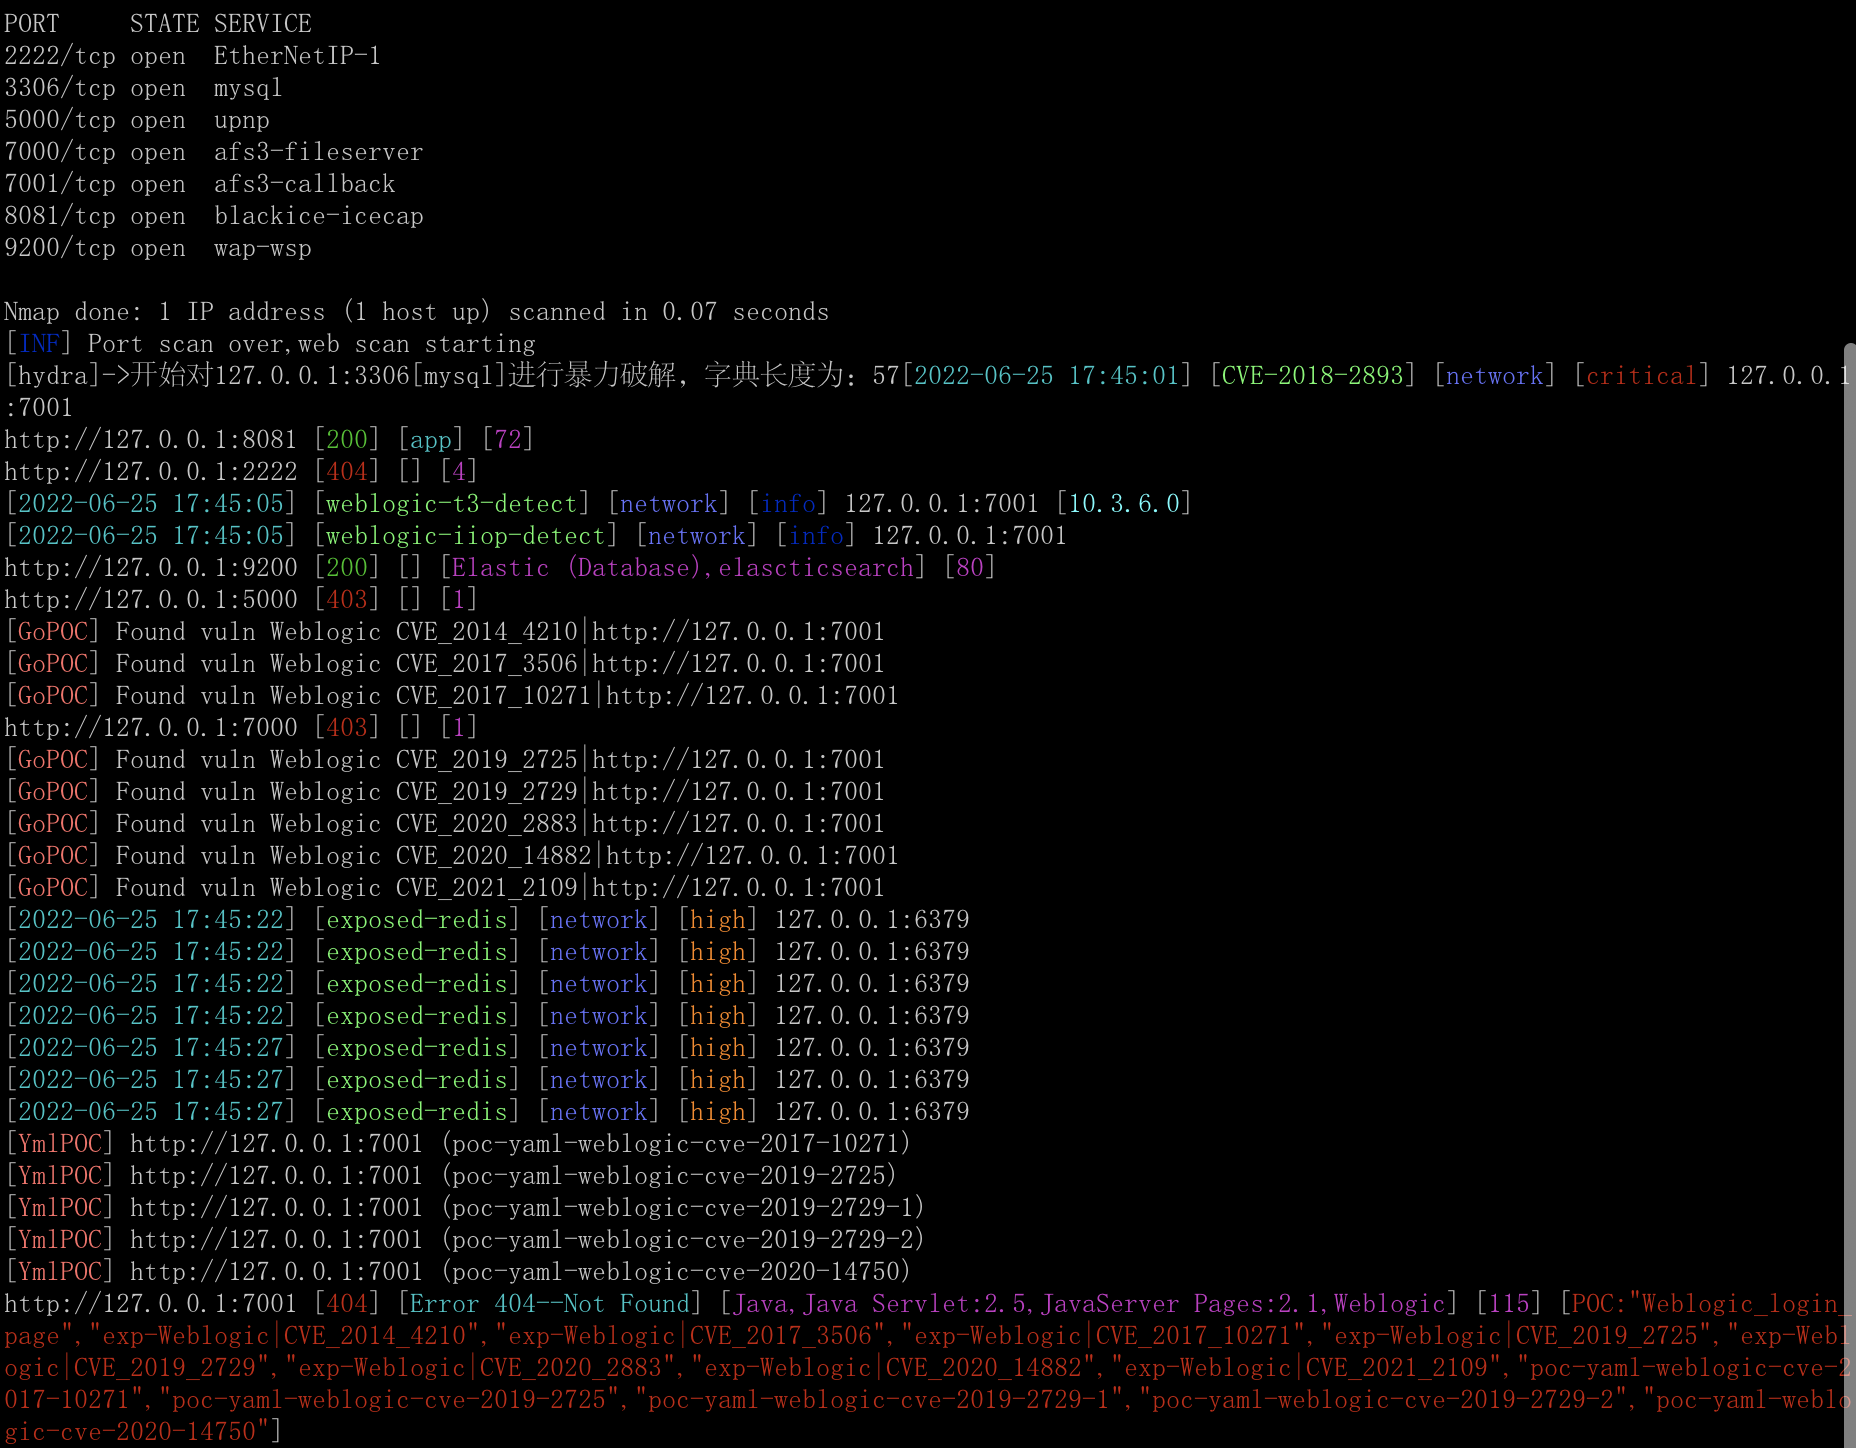
- Suporta [23] tipos de quebra de senha, suporta dicionários personalizados, ativado por "priorityNmap": true
- RDP
- VNC
- SSH
- Socks5
- rsh-spx
- Mysql
- MsSql
- Oracle
- Postgresql
- Redis
- FTP
- Mongodb
- SMB, também detecta MS17-010 (CVE-2017-0143, CVE-2017-0144, CVE-2017-0145, CVE-2017-0146, CVE-2017-0147, CVE-2017-0148), SmbGhost (CVE-2020-0796)
- Telnet
- Snmp
- Wap-wsp (Elasticsearch)
- RouterOs
- HTTP BasicAuth (Authorization), contém quebra de Webdav, SVN (Apache Subversion)
- Weblogic, ativa nuclei através de enableNuclei=true ao mesmo tempo, suporta detecção T3, IIOP e outras
- Tomcat
- Jboss
- Winrm (wsman)
- POP3/POP3S
- Por padrão, a quebra inteligente de senhas HTTP está ativada, e será ativada automaticamente quando uma senha HTTP for necessária, sem intervenção manual.
- Detecta se há nmap no sistema, e ativa nmap para varredura rápida através de priorityNmap=true, ativado por padrão, e os parâmetros otimizados do nmap são mais rápidos que masscan.
Desvantagens de usar nmap: se a rede estiver ruim, devido ao pacote de tráfego muito grande, pode resultar em resultados incompletos.
Usar nmap adicionalmente requer definir a senha do root em uma variável de ambiente.
export PPSSWWDD=yourRootPswd
Mais referências: config/doNmapScan.sh
Por padrão, naabu é usado para completar a varredura de portas. Use -stats=true para visualizar o progresso.
Posso não escanear portas?
noScan=true ./scan4all -l list.txt -v
# nmap result default noScan=true
./scan4all -l nmapRssuilt.xml -v
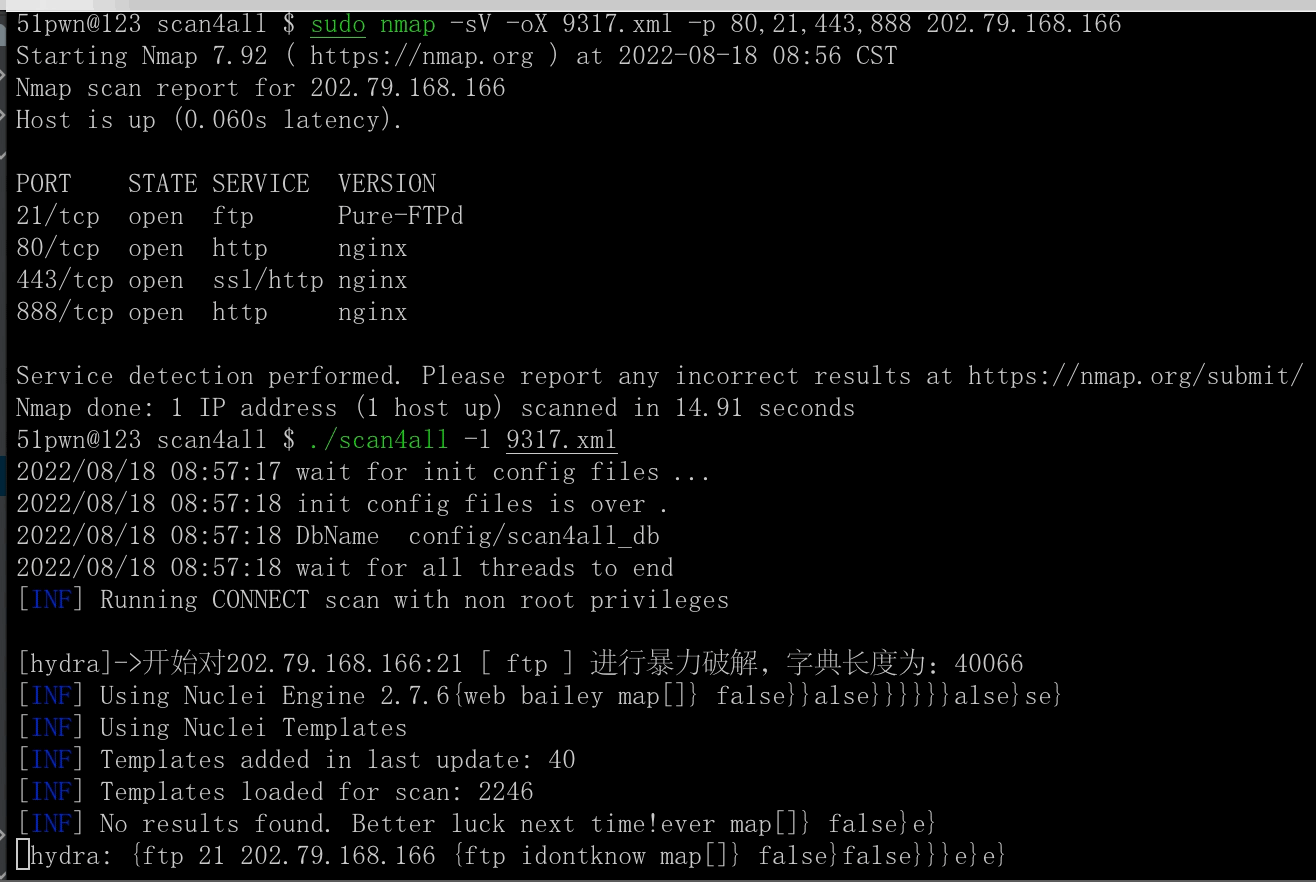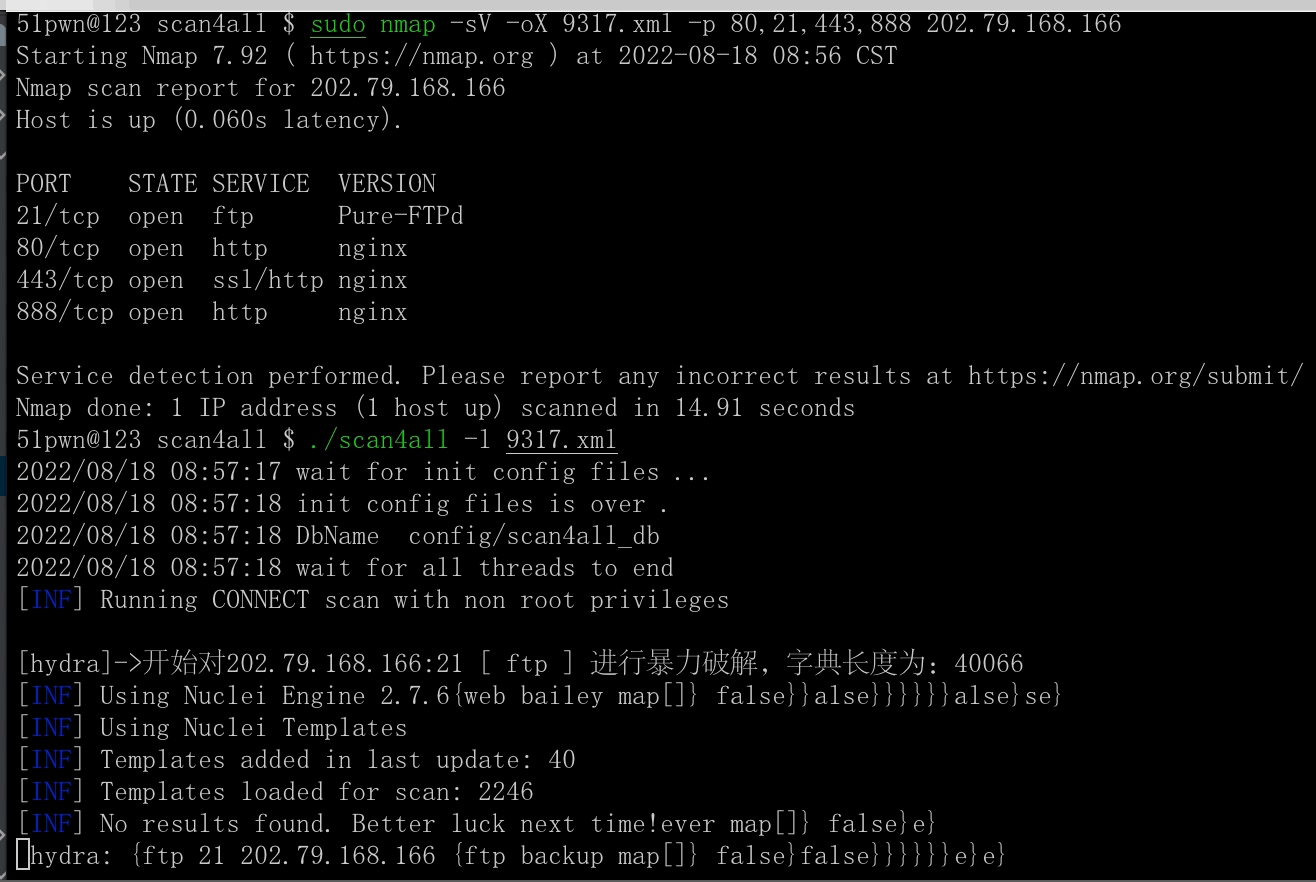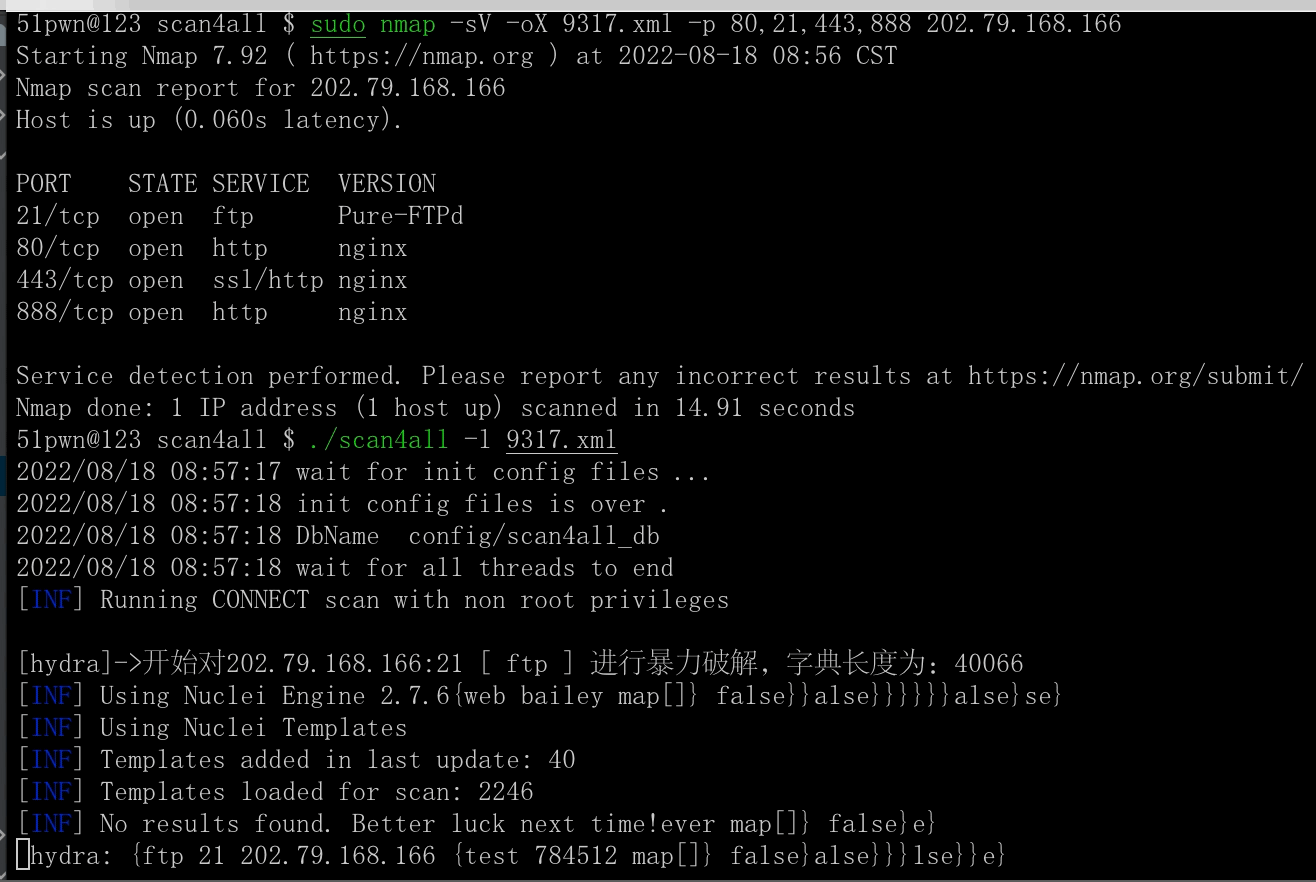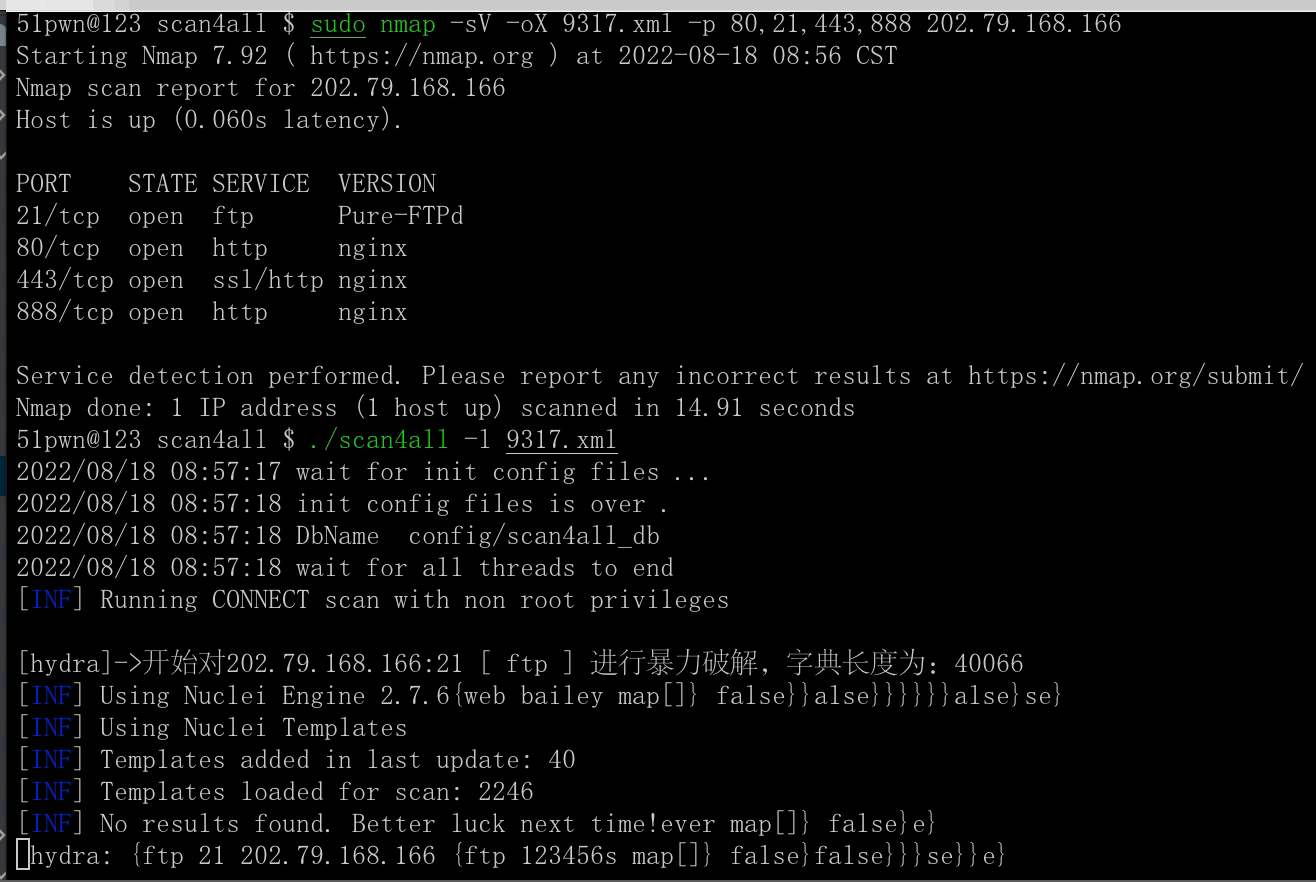
- Capacidade rápida de detecção de mais de 15000 POCs, PoCs incluem:
Estatísticas Top 10 dos Templates Nuclei
| TAG | CONTAGEM | AUTOR | CONTAGEM | DIRETÓRIO | CONTAGEM | SEVERIDADE | CONTAGEM | TIPO | CONTAGEM |
|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | alto | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | médio | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | crítico | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | baixo | 225 | | |
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | desconhecido | 11 | | |
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | | | | |
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | | | | |
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | | | | |
| wp-plugin | 316 | pussycat0x | 133 | file | 76 | | | | |
281 diretórios, 3922 arquivos.
- POC vscan
- POC vscan inclui: xray 2.0 300+ POCs, go POC, etc.
- POC scan4all
- Suporta mais de 7000 impressões digitais web, identificação:
- impressão digital httpx
- impressão digital vscan
- impressão digital vscan: inclui eHoleFinger, localFinger, etc.
- impressão digital scan4all


 ghosttroops/scan4all
