
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-41773-apache — CVE-2021-41773 Apache | Kitploit
Ferramentas/GitHubGitHub/gagaltotal/cve-2021-41773-apache
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubgagaltotal/cve-2021-41773-apache

CVE-2021-41773-apache

CVE-2021-41773 Apache

Ver Repositório
19há 2 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Exploit do Apache HTTP Server CVE-2021-41773

Este repositório contém um exploit de prova de conceito baseado em Python para a vulnerabilidade de travessia de caminho (path traversal) do Apache HTTP Server identificada como CVE-2021-41773. O script é projetado para pesquisa em segurança, testes defensivos e avaliações autorizadas de sistemas vulneráveis.

Visão Geral

CVE-2021-41773 é uma vulnerabilidade de travessia de caminho que afeta o Apache HTTP Server versão 2.4.49 e configurações relacionadas, onde o servidor lida indevidamente com sequências de travessia codificadas em determinados caminhos de requisições CGI. Este projeto fornece uma implementação básica de PoC que pode ser usada para verificar a exposição e interagir com um alvo vulnerável.

Propósito do Projeto

Este repositório destina-se a:

  • Pesquisa em segurança e avaliação de vulnerabilidades
  • Demonstrações educacionais do comportamento de travessia de caminho
  • Testes de penetração autorizados em ambientes controlados
  • Validação defensiva e verificação de patches

Recursos

  • Verifica se um alvo aparenta estar vulnerável
  • Envia requisições elaboradas para testar comportamento de execução de comandos
  • Suporta execução de comando único
  • Oferece uma interface interativa no estilo shell
  • Utiliza uma implementação Python simples com dependências mínimas

Estrutura do Repositório

  • exploit.py: script de exploit principal em Python
  • requirements.txt: dependências Python
  • images/: capturas de tela ou materiais de apoio
  • README.md: documentação do projeto

Requisitos

Este projeto requer Python 3 e a seguinte dependência:

  • requests

Instale as dependências com:

python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Uso

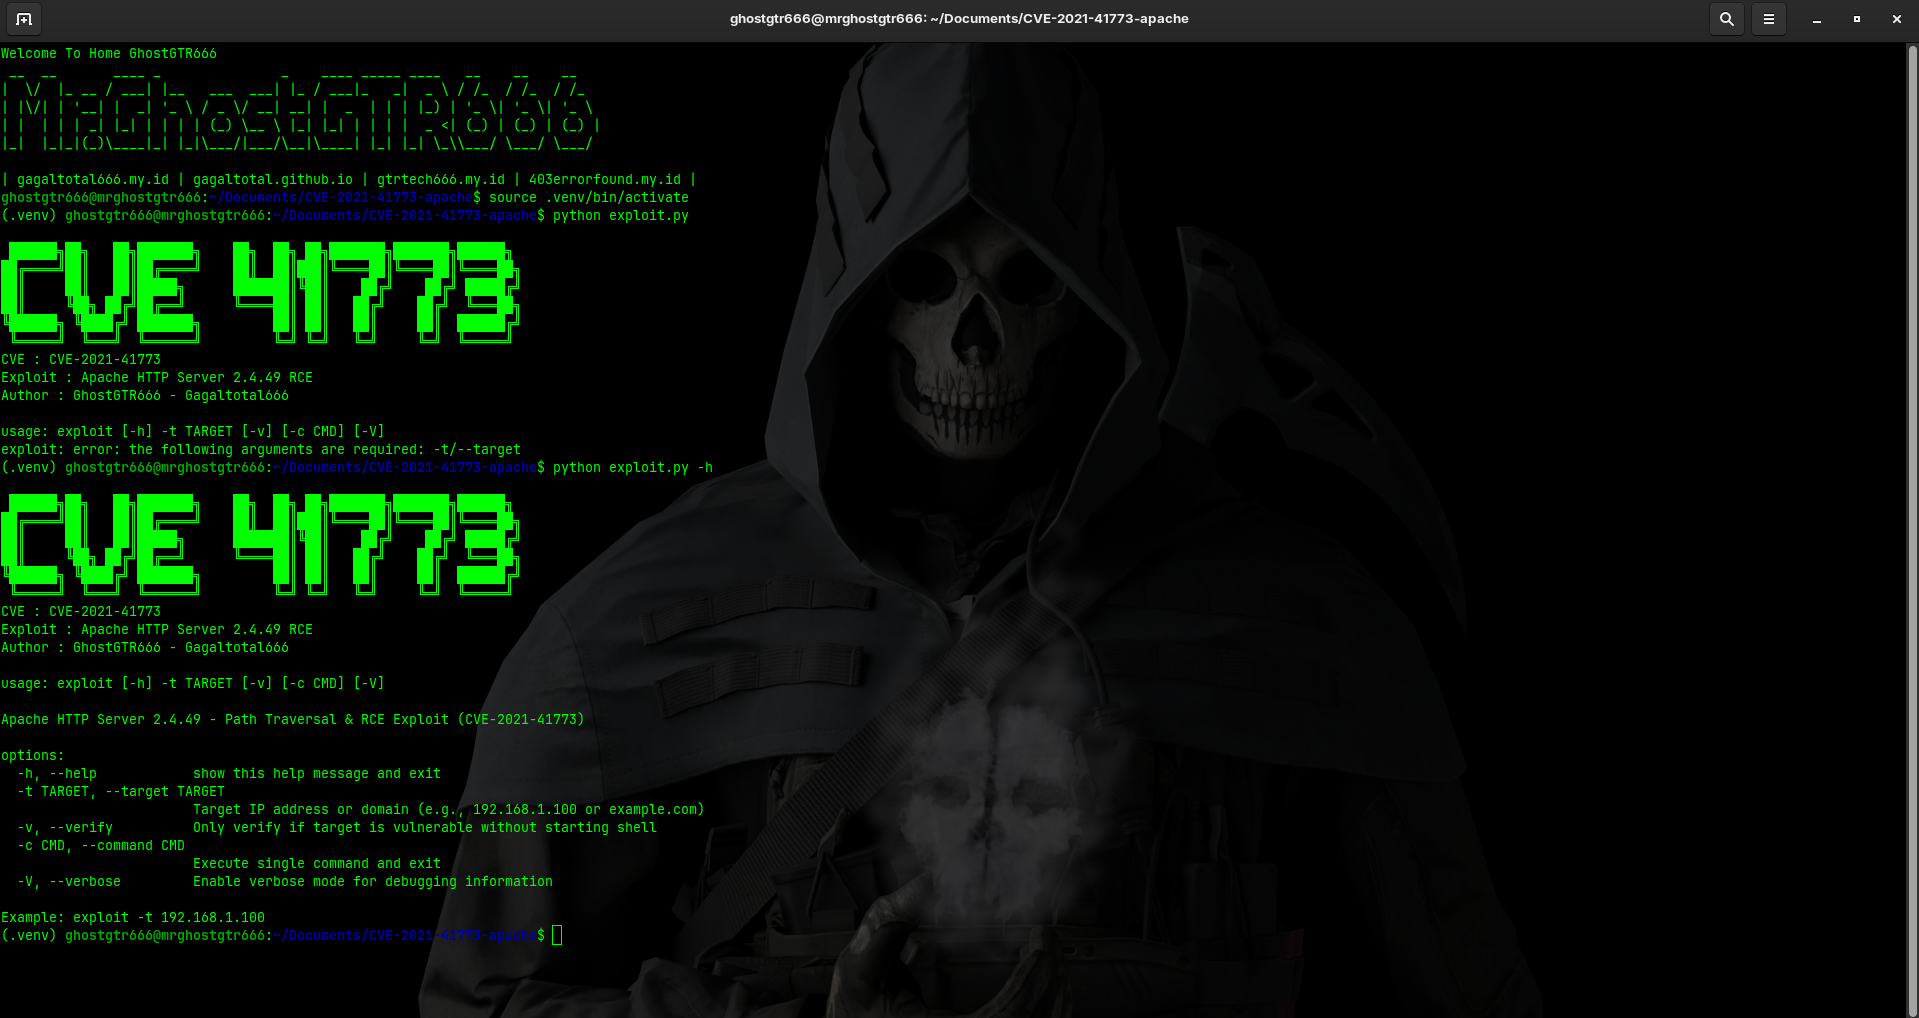
Screen Capture

Execute o script com um host ou endereço IP alvo.

Verificar vulnerabilidade

python3 exploit.py -t 192.168.1.100 -v

Executar um único comando

python3 exploit.py -t 192.168.1.100 -c "whoami"

Iniciar um shell interativo

python3 exploit.py -t 192.168.1.100

Exemplos de Comandos

O script suporta os seguintes modos:

  • -t, --target: especificar o host ou endereço IP alvo
  • -v, --verify: verificar apenas a vulnerabilidade
  • -c, --command: executar um único comando e sair
  • -V, --verbose: exibir informações detalhadas de requisição e resposta

Notas

  • Esta ferramenta destina-se somente a ambientes autorizados.
  • Um alvo deve ser explicitamente testado com permissão do proprietário.
  • Os resultados podem variar dependendo da configuração do servidor, da versão do servidor web e das restrições ambientais.
  • O script usa tratamento de requisição inseguro de propósito para compatibilidade com o cenário da vulnerabilidade.

Aviso Legal e de Segurança

Este projeto é fornecido apenas para fins educacionais e de pesquisa em segurança autorizada. O autor não é responsável por qualquer uso indevido, acesso não autorizado ou atividade ilegal realizada com este software. Você é o único responsável por garantir que seu uso esteja em conformidade com todas as leis, regulamentos e políticas aplicáveis.

Capturas de Tela

Capturas de tela e evidências complementares podem ser colocadas no diretório images conforme necessário.

Créditos

Desenvolvido para fins de pesquisa e demonstração relacionados ao CVE-2021-41773.

Baixar ferramenta