 gabrielsoltz/metahub
Ferramenta automatizada de enriquecimento de descobertas de segurança e avaliação de impacto para AWS. Enriquece dados de vulnerabilidades com contexto de recursos, associações e tags para calcular pontuações de impacto contextuais para remediação priorizada.

MetaHub é uma ferramenta automatizada de enriquecimento contextual de achados de segurança e avaliação de impacto para gerenciamento de vulnerabilidades. Você pode usá-la com AWS Security Hub ou qualquer scanner de segurança compatível com ASFF. Pare de confiar em severidades inúteis e mude para definições de pontuação de impacto baseadas no SEU contexto.
MetaHub é uma ferramenta de segurança de código aberto para gerenciamento de vulnerabilidades com impacto contextual. Ela pode automatizar o processo de contextualizar achados de segurança com base no seu ambiente e nas suas necessidades, no SEU contexto, identificar propriedade e calcular uma pontuação de impacto baseada nisso que você pode usar para definir priorização (por onde começar?) e automações como remediações, alertas ou tickets. A ferramenta é para ambientes AWS e você pode usá-la com AWS Security Hub ou qualquer scanner compatível com ASFF (como Prowler).
ℹ️ Explore e amplie os novos Painéis MetaHub usando Powerpipe!
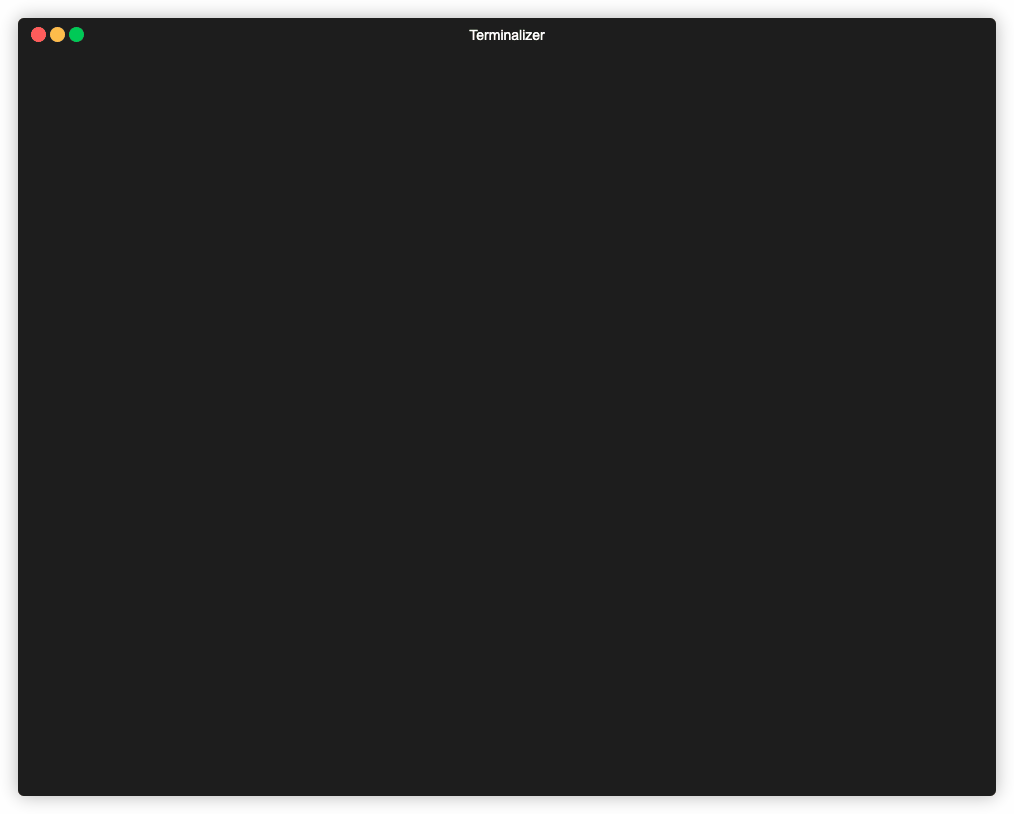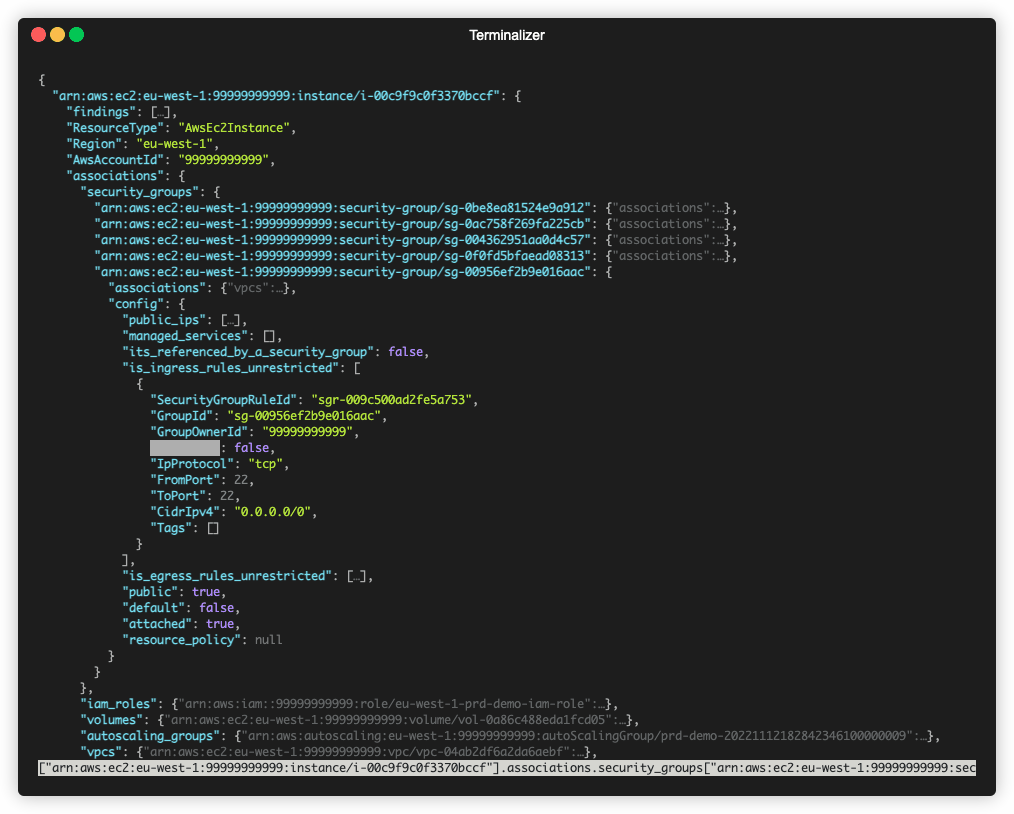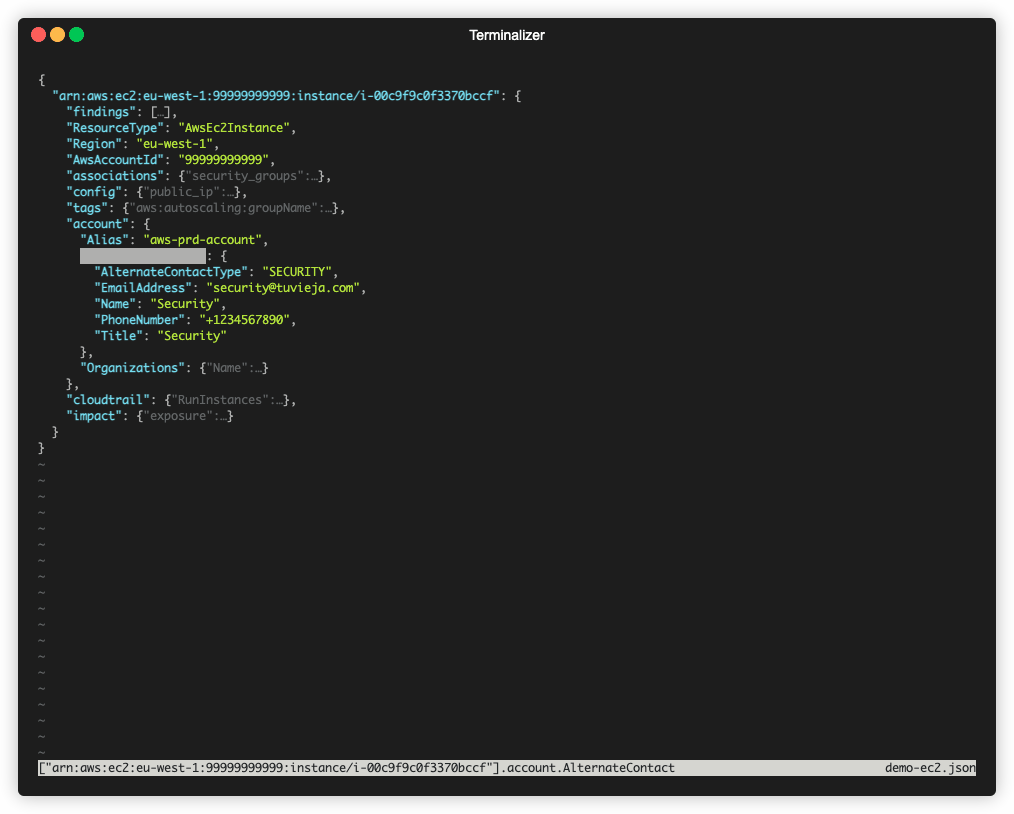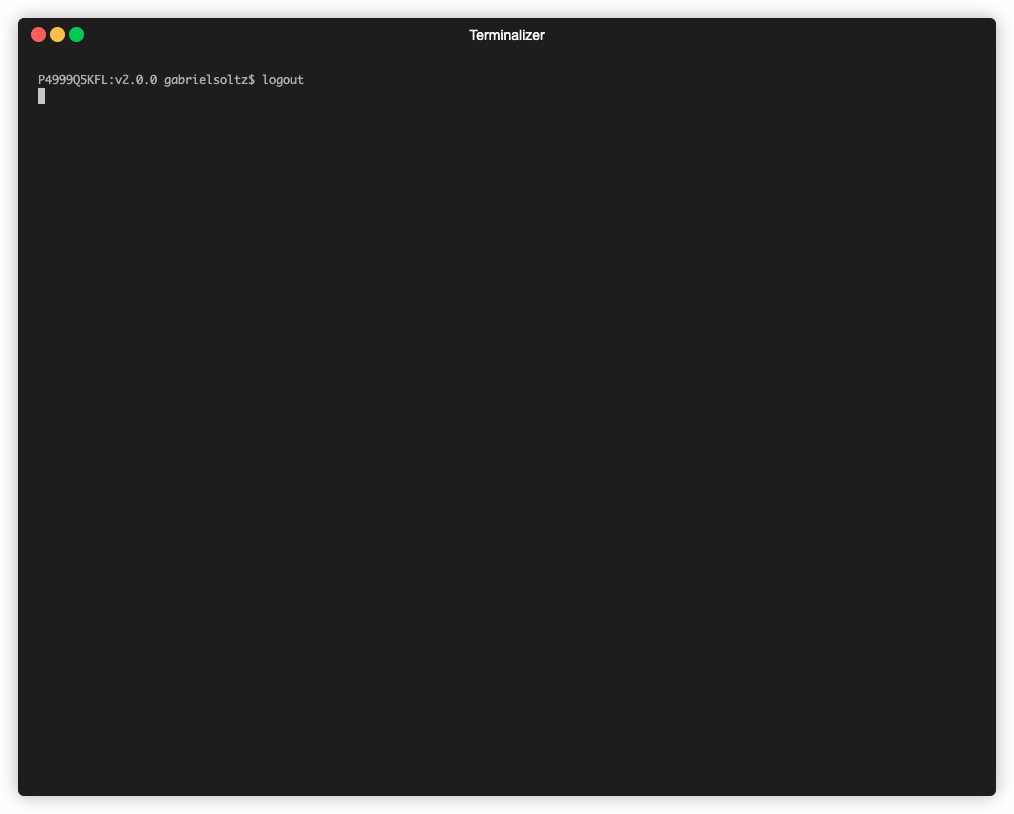
MetaHub descreve seu contexto conectando-se aos seus recursos afetados em suas contas afetadas. Ele pode descrever informações sobre sua conta e organização AWS, as tags dos recursos afetados, eventos relacionados do CloudTrail, as configurações dos seus recursos afetados e todas as suas associações: se você está contextualizando um achado de segurança que afeta uma instância EC2, o MetaHub não apenas se conectará a essa instância, mas também às suas IAM Roles; a partir daí, ele se conectará às IAM Policies associadas a essas roles. Ele se conectará aos Security Groups e analisará todas as suas regras, à VPC e às Subnets onde a instância está em execução, aos Volumes, aos Auto Scaling Groups e muito mais. Você pode aplicar filtros para automatizar a detecção de outros recursos com as mesmas propriedades e realizar investigações aprofundadas.
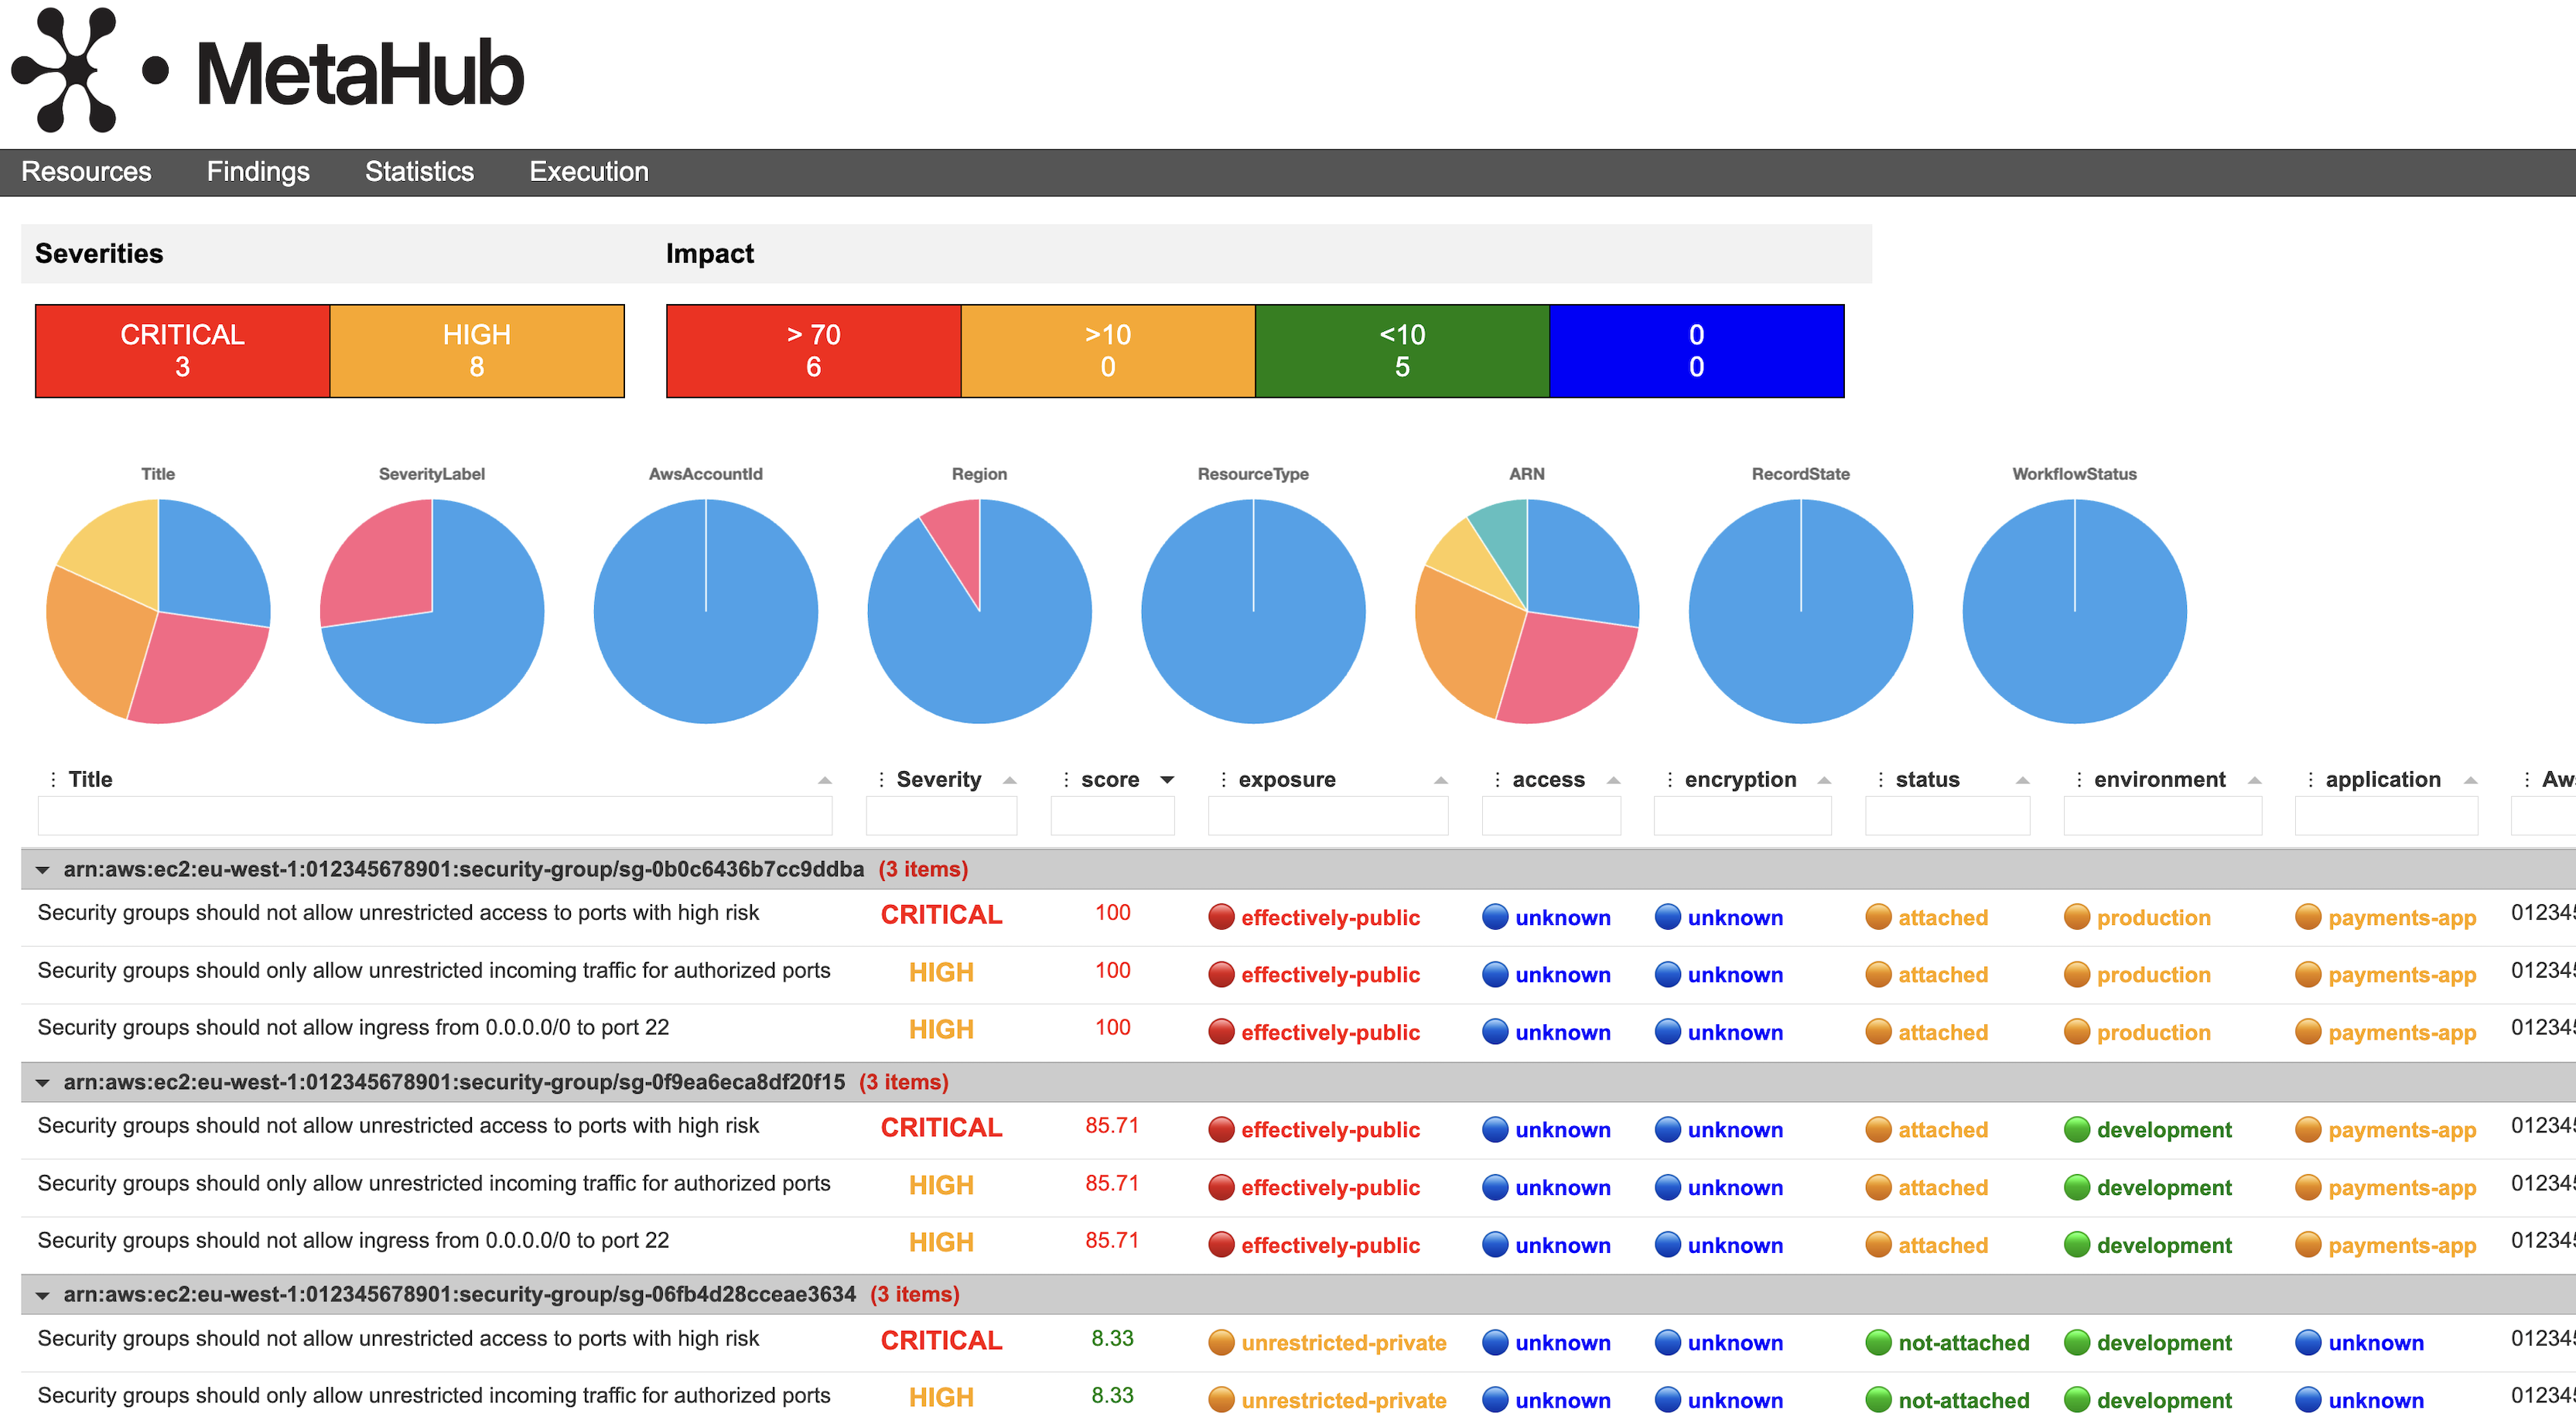
Após buscar todas as informações do seu contexto, o MetaHub avaliará as condições de impacto para todos os seus recursos: exposição, acesso, criptografia, status, ambiente, aplicação e proprietário. Com base nesses cálculos e, além das informações sobre os achados de segurança que afetam o recurso, todos juntos, o MetaHub gerará uma pontuação para cada achado e recurso afetado.
Confira o seguinte painel gerado pelo MetaHub. Você tem os recursos afetados, agrupando todos os achados de segurança que os afetam juntamente com a severidade original de cada achado. Depois disso, você tem a pontuação e todos os critérios que o MetaHub avaliou para gerar essa pontuação. Todas essas informações são filtráveis, ordenáveis, agrupáveis, baixáveis e personalizáveis.
O seguinte é a saída JSON para uma instância EC2; veja como o MetaHub organiza todas as informações sobre seu contexto juntas, sob associações, config, tags, account e cloudtrail, e finalmente a chave impact com a pontuação e todos os critérios avaliados para gerar essa pontuação.
MetaHub oferece uma variedade de formas para listar, gerenciar e exportar seus achados de segurança para investigação, supressão, atualização e integração com outras ferramentas. Ele é projetado para uso como ferramenta CLI ou em fluxos de trabalho automatizados, como funções AWS Lambda. Suporta diferentes saídas, algumas delas json programático, mas também poderosas html, xlsx e csv que você pode personalizar.
Se você usa AWS Security Hub, o MetaHub se integra suavemente e estende suas funcionalidades. Ele pode ser usado como uma Ação Personalizada do Security Hub, suporta filtros do AWS Security Hub, você pode gerenciar o status do fluxo de trabalho dos seus achados e pode até mesmo enriquecer seus achados diretamente no AWS Security Hub.
O MetaHub é projetado para uso com AWS e suporta configurações multi-conta. Você pode executar a ferramenta de qualquer ambiente assumindo papéis na sua conta master do AWS Security Hub e nas suas contas child/service. Isso permite buscar dados agregados de várias contas usando sua implementação multi-conta do AWS Security Hub, enquanto também busca e enriquece esses achados com dados das contas onde seus recursos afetados estão sendo executados. Consulte Configurando o Security Hub para mais informações.
Leia seus achados de segurança do AWS Security Hub com os filtros padrão e execute as opções de contexto padrão:```bash ./metahub
Lê um achado de segurança específico (filtrado por Id) do AWS Security Hub e executa as opções de contexto padrão:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
Lê todas as descobertas de segurança que afetam um recurso que estão ACTIVE (filtradas por ResourceId e RecordState) do AWS Security Hub e executa as opções de contexto padrão:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
Ler todas as descobertas de segurança que afetam uma conta AWS que estão ATIVAS (filtradas por AwsAccountId e RecordState) para recursos com uma tag `Environment` e o valor `stg` e executa as opções de contexto `config` e `tags`:```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
