
Relatório de validação para o RoguePlanet Microsoft Defender PoC em um ambiente controlado de laboratório Windows 11, incluindo notas de construção, resultados de detecção do Defender, avaliação de risco e recomendações de mitigação.

Este relatório trata da validação do PoC RoguePlanet descrito publicamente relacionado ao Microsoft Defender. A técnica descrita foi apresentada na mídia em 10 de junho de 2026 como uma Escalação Local de Privilégio (LPE), na qual um usuário local pode obter privilégios de NT AUTHORITY\SYSTEM. As descrições públicas indicaram que o mecanismo utiliza funções usadas pelo Microsoft Defender ao manipular ou examinar um arquivo.
O objetivo do teste foi determinar se o exploit poderia ser preparado e executado em um ambiente de laboratório controlado e observar como os mecanismos de proteção do Microsoft Defender se comportam em um sistema Windows 11 atualizado. O relatório abrange o ambiente de teste, status de atualização, configuração do Microsoft Defender, preparação do ambiente de compilação, resultado da compilação, resposta do Defender e recomendações para redução de risco.
O teste foi orientado à pesquisa e realizado localmente em uma estação de trabalho dedicada. Os resultados devem ser interpretados como uma avaliação do comportamento de um artefato específico e de uma configuração de ambiente específica, não como confirmação total de resistência a todas as variantes possíveis desta técnica.
Fontes referenciadas no material analisado:
Artigo:
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Repositório público do PoC:
Fonte do instalador MSYS2:
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Fonte do Visual Studio:
O PoC foi realizado em uma estação de trabalho cliente operando fora de um domínio Active Directory, no grupo de trabalho WORKGROUP. O sistema operacional instalado na estação de trabalho foi Microsoft Windows 11 Home, versão 25H2, arquitetura de 64 bits.
| Parâmetro | Valor |
|---|---|
| Nome do sistema | Microsoft Windows 11 Home |
| Edição | Home |
| Versão do sistema | 25H2 |
| Versão do SO | 10.0.26200 |
| Número da compilação | 26200 |
| Arquitetura | x64 / 64 bits |
| Tipo de instalação | Cliente / Estação de trabalho |
| Nome do host | LAPTOP-80LPIEH2 |
| Fabricante do dispositivo | Lenovo |
| Modelo do dispositivo | Lenovo Legion Slim 5 16IRH8 |
| Processador | 12ª Geração Intel(R) Core(TM) i5-12450H |
| RAM | 32 GB |
No dia em que o PoC foi realizado, o sistema tinha as atualizações de segurança de junho de 2026 instaladas, bem como atualizações anteriores de maio e abril de 2026. Isso significa que o teste foi realizado em um sistema Windows 11 25H2 atualizado, compilação 26200, após a instalação dos patches de segurança mais recentes disponíveis na data do teste.
| HotFixID | Tipo de atualização | Data de instalação |
|---|---|---|
| KB5094135 | Atualização de Segurança | 10.06.2026 |
| KB5094126 | Atualização de Segurança | 10.06.2026 |
| KB5087051 | Atualização | 14.05.2026 |
| KB5092762 | Atualização de Segurança | 13.05.2026 |
| KB5054156 | Atualização | 28.04.2026 |
O Microsoft Defender Antivírus estava ativo na estação de trabalho usada para o teste e estava sendo executado em modo normal. O serviço de proteção estava em execução e ativado, e a proteção antivírus, antispyware, monitoramento de comportamento e proteção em tempo real estavam ativos.
| Parâmetro | Valor |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
No dia do teste, as assinaturas do Microsoft Defender estavam atualizadas. As assinaturas de antivírus, antispyware e NIS foram atualizadas em 10.06.2026 às 13:27:32.
| Tipo de assinatura | Versão | Data da última atualização |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
A última verificação rápida foi realizada em 08.06.2026 entre 15:00:36 e 15:01:58, usando a versão de assinaturas 1.451.323.0. Uma verificação completa não havia sido realizada anteriormente ou seu histórico não estava disponível, conforme indicado pelo valor FullScanAge de 4294967295 e pela ausência de horários de início e término da verificação completa.
A primeira tentativa de compilar o código do repositório GitHub terminou com um erro causado pela falta do cabeçalho winternl.h. A mensagem indicava que o sistema não possuía o conjunto completo de cabeçalhos do Windows SDK exigidos pelo código analisado.

Figura 1. Erro de cabeçalho winternl.h ausente durante a primeira tentativa de compilação.
O código também referenciava outros cabeçalhos relacionados à API do Windows e à API NT, incluindo windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h e bcrypt.h. Por esse motivo, foi necessário preparar um ambiente de compilação mais completo e instalar os componentes apropriados do SDK.
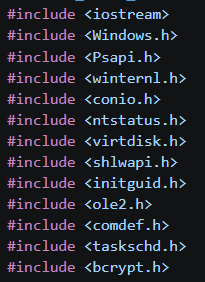
Figura 2. Trecho da lista de cabeçalhos exigidos pelo código analisado.
Inicialmente, MSYS2/MinGW-w64 foi usado para preparar o ambiente de compilação. Esse ambiente fornece ferramentas GNU para Windows, incluindo os compiladores gcc e g++. Os pacotes no MSYS2 são gerenciados usando pacman, que desempenha uma função semelhante ao apt em sistemas Linux ou winget no Windows.
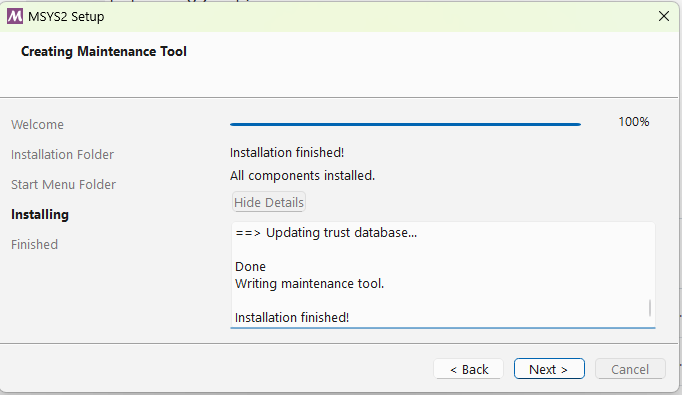
Figura 3. Conclusão da instalação do MSYS2.
