 futureslab/binvariants
Framework de fuzzing guiado por invariantes a nível de registo para binários de código fechado, aproveitando prováveis violações de invariantes para descobrir crashes e bugs em executáveis binários.

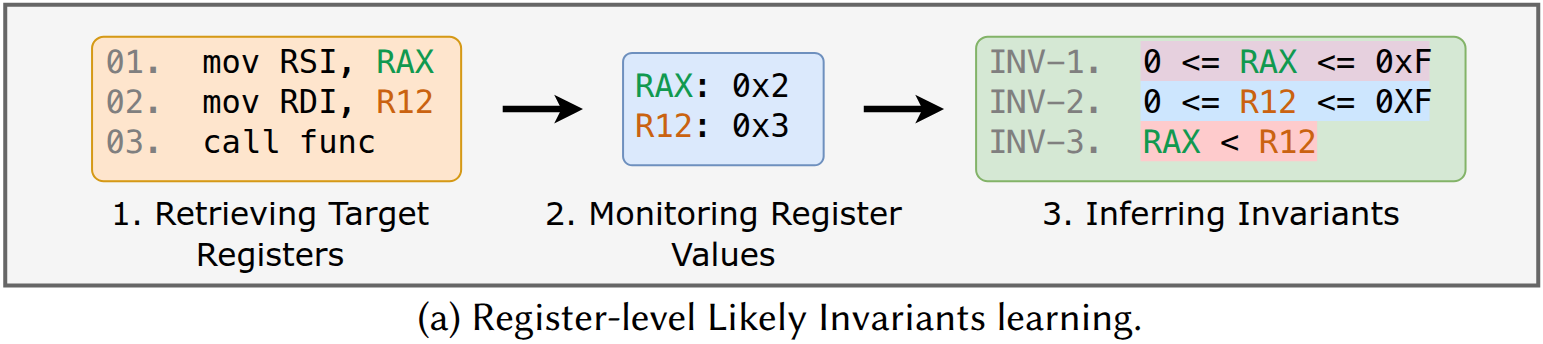
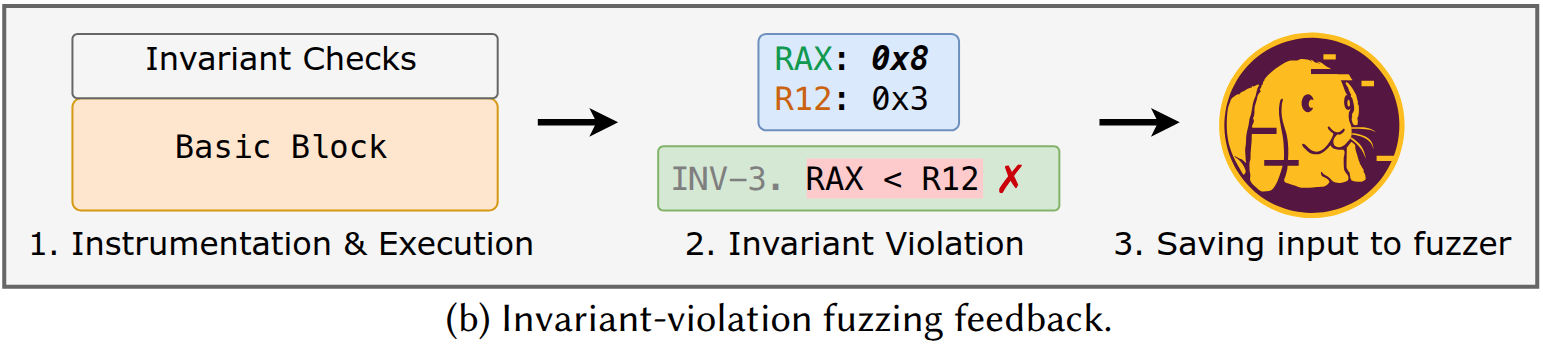
Este repositório fornece o código-fonte do Binvariants: um protótipo de framework de fuzzing que utiliza prováveis violações de invariantes em nível de registrador para realizar fuzzing de binários.
Este trabalho é apresentado em nosso artigo Binvariants: Enhancing Fuzzing of Closed-source Binary Executables via Register-level Likely Invariants | Slides, publicado na 2026 ACM International Conference on the Foundations of Software Engineering (FSE'26).
| Como citar este repositório: |
@article{yang:binvariants, title = {Binvariants: Enhancing Fuzzing of Closed-source Binary Executables via Register-level Likely Invariants}, author = {Zao Yang and Stefan Nagy}, year = {2026}, issue_date = {July 2026}, publisher = {Association for Computing Machinery}, address = {New York, NY, USA}, volume = {3}, number = {FSE}, journal = {Proc. ACM Softw. Eng.}}
|
| Desenvolvedores: | Zao Yang ([email protected]) e Stefan Nagy ([email protected]) |
| Licença: | Licença MIT |
| Aviso legal: | Este software é fornecido no estado em que se encontra, sem qualquer garantia. |
O Binvariants é construído sobre o AFL++ e o QEMU-AFL. Instale as dependências exigidas por esses projetos antes de configurar o Binvariants:
sudo apt-get update
sudo apt-get install -y build-essential python3-dev automake cmake git flex bison libglib2.0-dev libpixman-1-dev python3-setuptools cargo libgtk-3-dev
# try to install llvm-18 and install the distro default if that fails
sudo apt-get install -y lld-18 llvm-18 llvm-18-dev clang-18 || sudo apt-get install -y lld llvm llvm-dev clang
sudo apt-get install -y gcc-$(gcc --version|head -n1|sed 's/\..*//'|sed 's/.* //')-plugin-dev libstdc++-$(gcc --version|head -n1|sed 's/\..*//'|sed 's/.* //')-dev
sudo apt-get install -y meson ninja-build # for QEMU mode
Os Binvariants incluem dois componentes:
Para compilar cada um, navegue até o diretório correspondente e execute os seguintes comandos:
./1_patch.sh
./2_build.sh
Example/ contém os scripts de exemplo e casos de teste para usar Binvariants para fazer fuzzing do binário nconvert. Você pode modificar os scripts para fazer fuzzing de outros binários.
Antes de usar Binvariants, desative o ASLR, pois ele precisa de endereços de blocos básicos consistentes entre o aprendizado de invariantes e o fuzzing:
sudo sysctl -w kernel.randomize_va_space=0
Para aprender invariantes, execute:
./Example/1-learn_invs.sh [Binvariants_Root]
Os RLIs inferidos serão salvos no diretório especificado por BINV_TRACES_DIR em 1-learn_invs.sh, com o nome: [PROGRAM]_trace_qemu_invs.
Para iniciar o fuzzing com Binvariants, execute:
./Example/2-fuzz.sh [Binvariants_Root] [Fuzz_Time] [Trial_Number]
Por exemplo, execute o 1º teste de uma campanha de fuzzing de 48 horas a partir do diretório raiz do Binvariants:
./Example/2-fuzz.sh $PWD 48h 1
Abaixo estão possíveis melhorias para o Binvariants.
Atualmente, o Binvariants aprende invariantes antes do fuzzing e depois executa o fuzzing separadamente. Uma possível melhoria é aprender invariantes durante o fuzzing e atualizá-los à medida que ocorrem violações, permitindo que o feedback evolua ao longo do tempo.
Possíveis considerações de design:
FSRV_RUN_OK).O Binvariants atualmente se concentra em invariantes de bloco único. Uma possível melhoria é oferecer suporte a invariantes entre blocos. Isso requer novas estruturas de dados para rastrear valores de registradores através dos limites de blocos, bem como instrumentação adicional para verificar violações quando o controle é transferido entre blocos.
