 future-architect/vuls
Scanner de vulnerabilidades sem agente para Linux, FreeBSD, Containers, WordPress, Bibliotecas de linguagens de programação, Dispositivos de rede
# Vuls: Scanner de Vulnerabilidades [](https://github.com/future-architect/vuls/blob/master/LICENSE) [](https://goreportcard.com/report/github.com/future-architect/vuls) [](https://github.com/future-architect/vuls/graphs/contributors)  Scanner de vulnerabilidades para Linux/FreeBSD, sem agente, escrito em Go. Twitter: [@vuls_en](https://twitter.com/vuls_en) 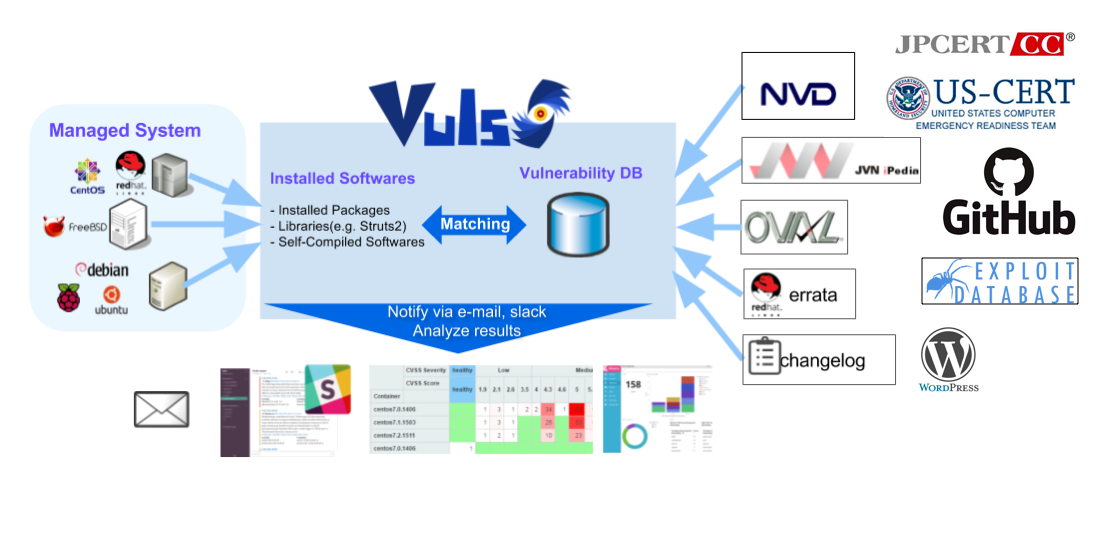  [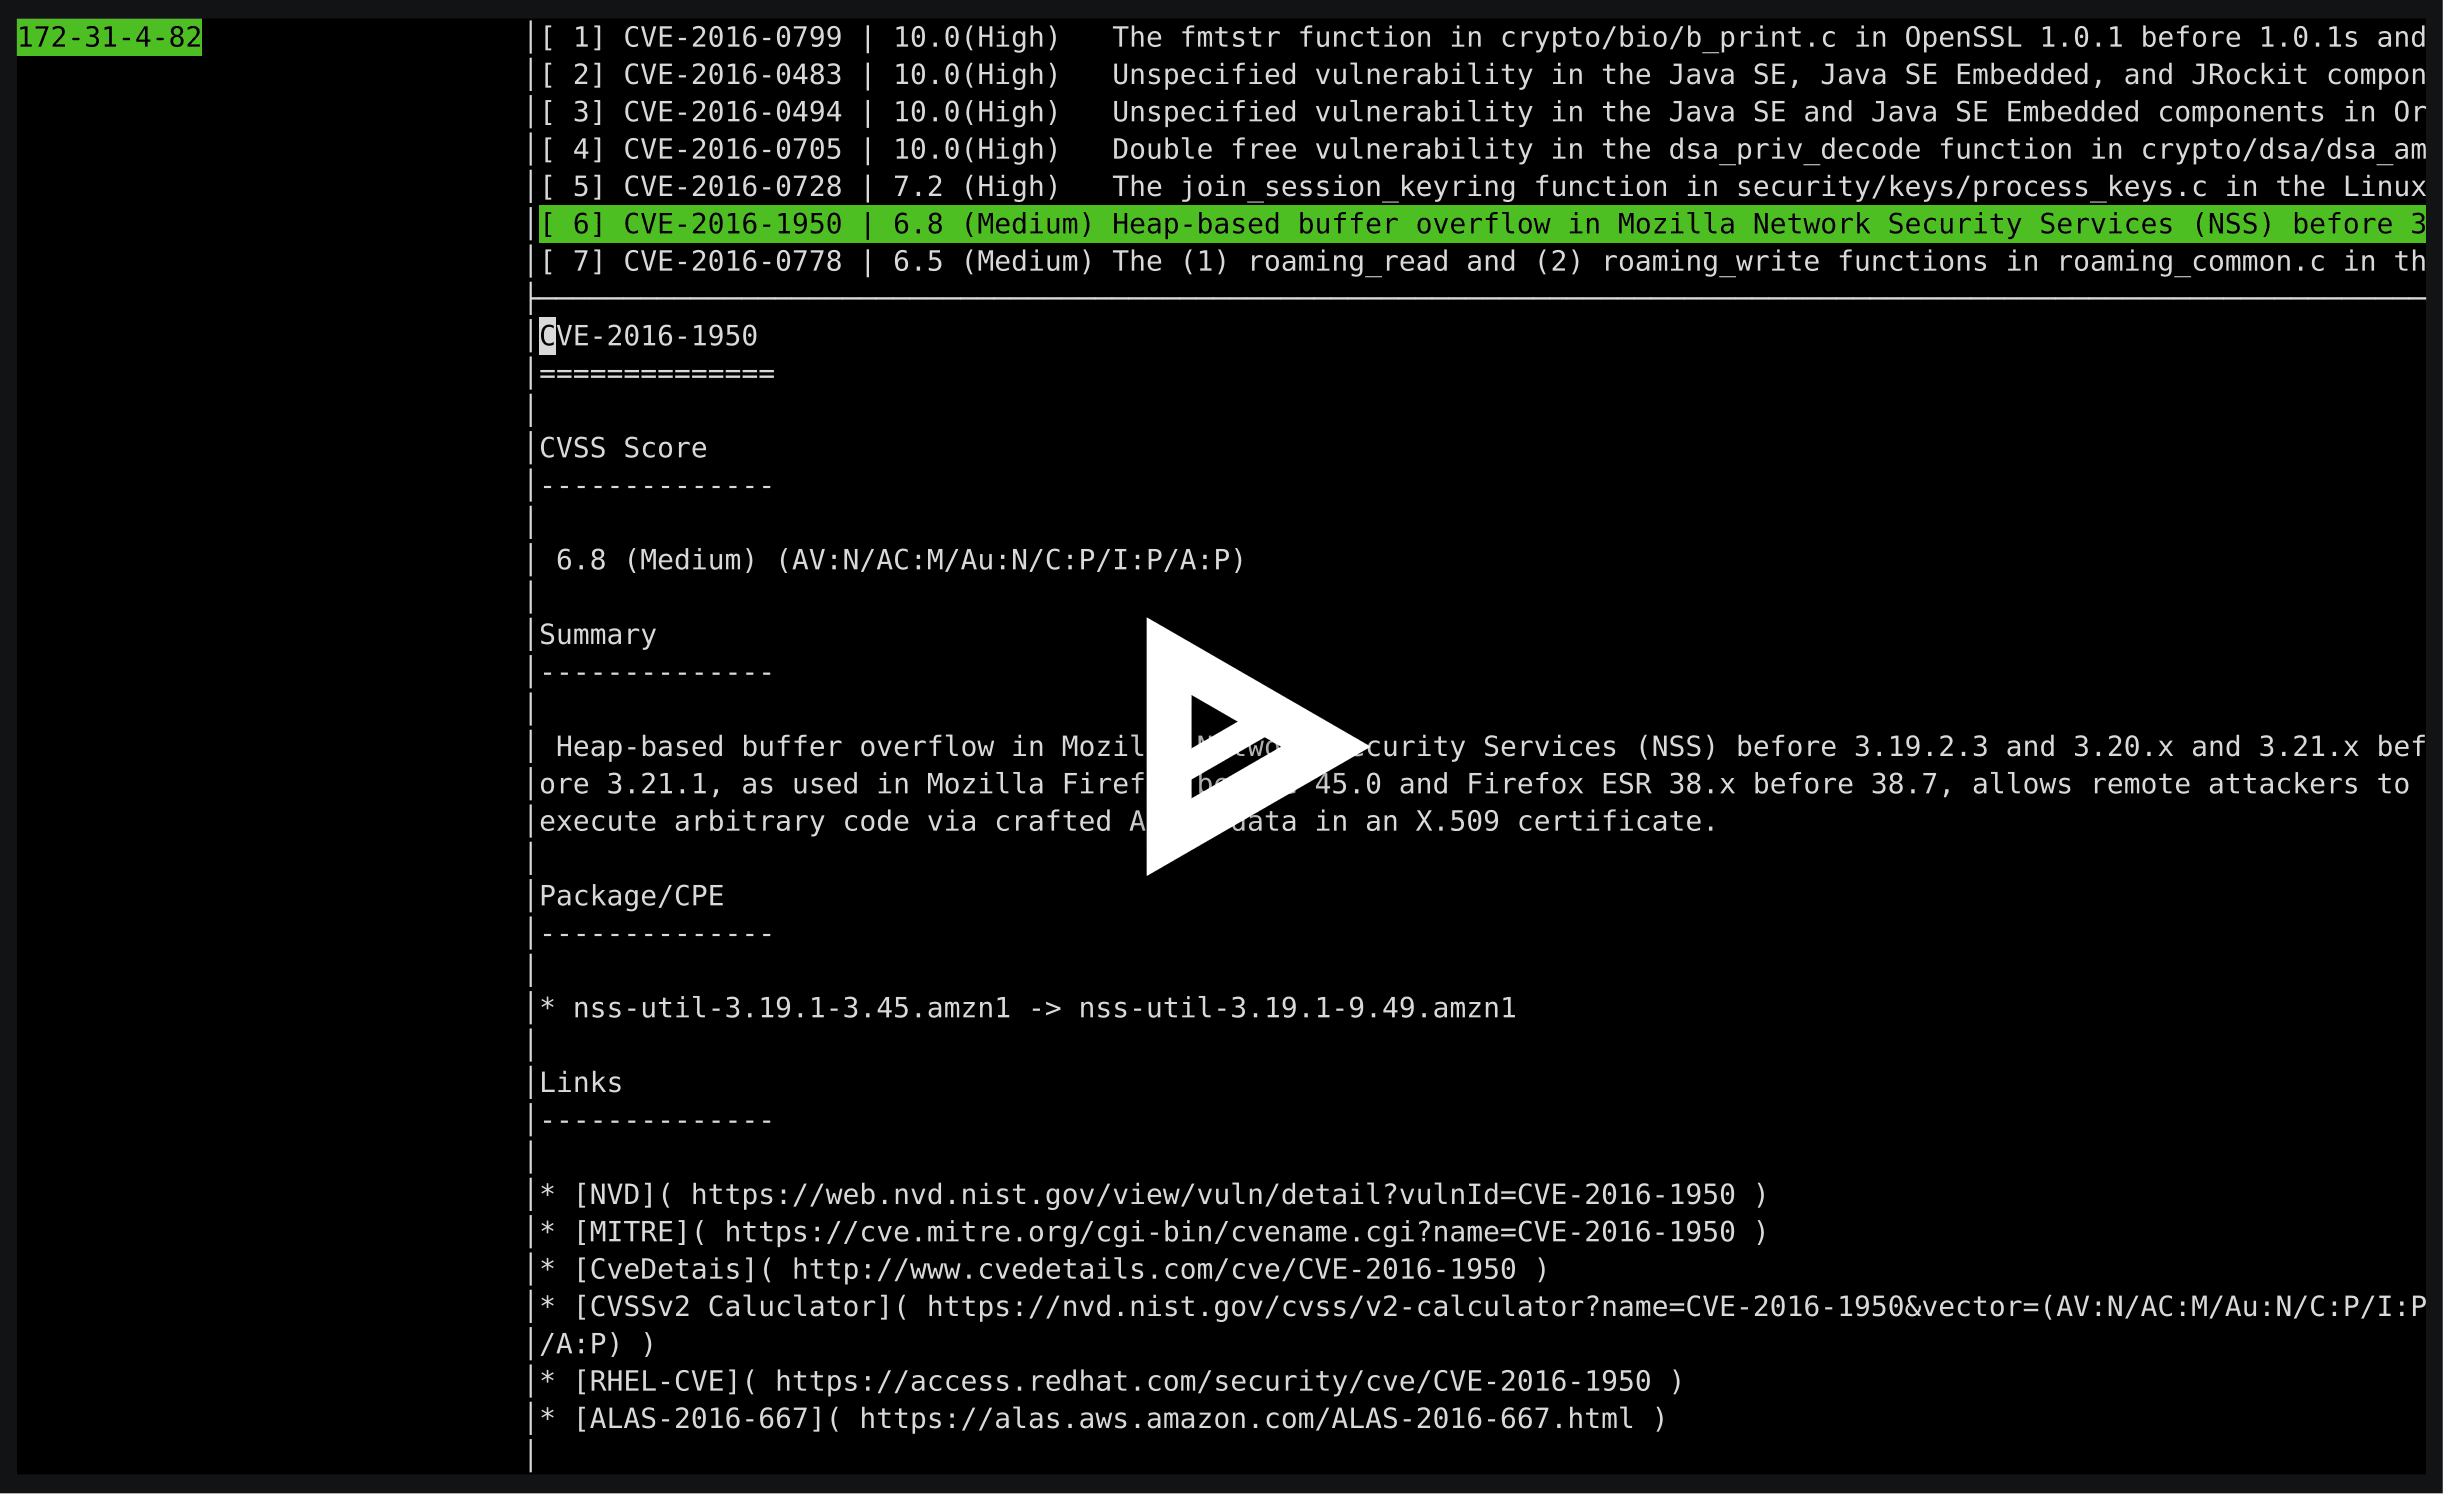](https://asciinema.org/a/3y9zrf950agiko7klg8abvyck) 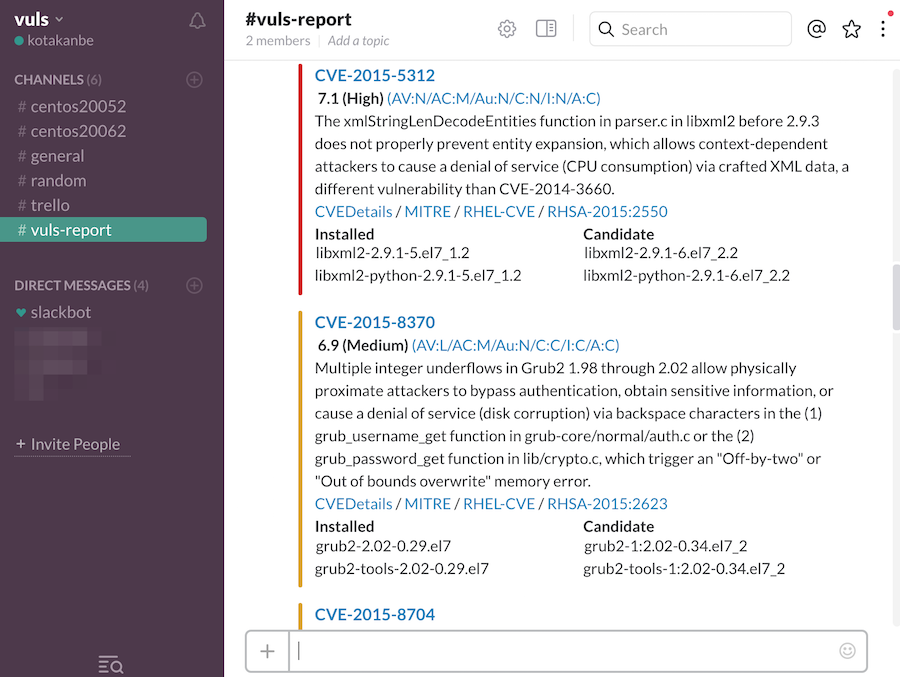 ---- ## Resumo Para um administrador de sistemas, ter que realizar análises de vulnerabilidades de segurança e atualizações de software diariamente pode ser um fardo. Para evitar tempo de inatividade em um ambiente de produção, é comum que um administrador de sistemas opte por não usar a opção de atualização automática fornecida pelo gerenciador de pacotes e realize a atualização manualmente. Isso leva aos seguintes problemas. - O administrador de sistemas terá que ficar constantemente atento a novas vulnerabilidades no NVD (National Vulnerability Database) ou bancos de dados semelhantes. - Pode ser impossível para o administrador de sistemas monitorar todos os softwares se houver um grande número de pacotes de software instalados no servidor. - É caro realizar análises para determinar os servidores afetados por novas vulnerabilidades. A possibilidade de deixar passar um ou dois servidores durante a análise existe. Vuls é uma ferramenta criada para resolver os problemas listados acima. Possui as seguintes características. - Informa os usuários sobre as vulnerabilidades relacionadas ao sistema. - Informa os usuários sobre os servidores afetados. - A detecção de vulnerabilidades é feita automaticamente para evitar qualquer descuido. - Um relatório é gerado regularmente usando CRON ou outros métodos para gerenciar vulnerabilidades. 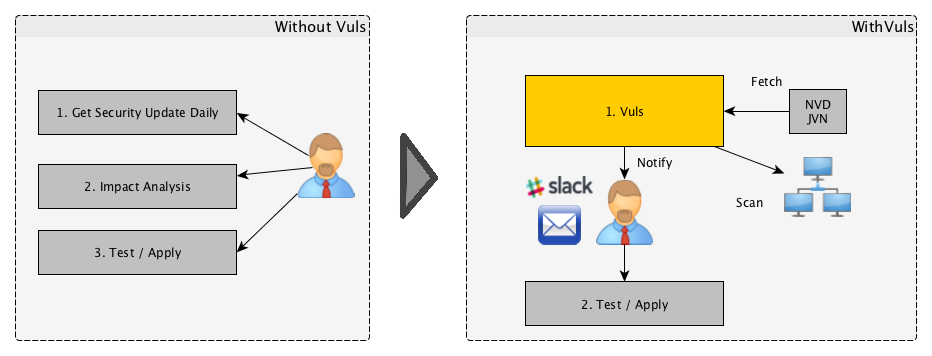 ---- ## Principais Funcionalidades ### Escaneie qualquer vulnerabilidade em Linux/FreeBSD/Windows/macOS [Suporte aos principais sistemas Linux/FreeBSD/Windows/macOS](https://vuls.io/docs/en/supported-os.html) - Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora e Ubuntu - FreeBSD - Windows - macOS - Nuvem, on-premise, execução em contêiner Docker ### Escaneamento de alta qualidade - Banco de Dados de Vulnerabilidades - [NVD](https://nvd.nist.gov/) - [JVN (Japonês)](http://jvndb.jvn.jp/apis/myjvn/) - OVAL - [Red Hat](https://www.redhat.com/security/data/oval/) - [Debian](https://www.debian.org/security/oval/) - [Ubuntu](https://security-metadata.canonical.com/oval/) - [SUSE](http://ftp.suse.com/pub/projects/security/oval/) - [Oracle Linux](https://linux.oracle.com/security/oval/) - Avisos de Segurança (Security Advisory) - [Alpine-secdb](https://git.alpinelinux.org/cgit/alpine-secdb/) - [Red Hat Security Advisories](https://access.redhat.com/security/security-updates/) - [Debian Security Bug Tracker](https://security-tracker.debian.org/tracker/) - [Ubuntu CVE Tracker](https://people.canonical.com/~ubuntu-security/cve/) - [Microsoft CVRF](https://api.msrc.microsoft.com/cvrf/v2.0/swagger/index) - Comandos (yum, zypper, pkg-audit) - RHSA / ALAS / ELSA / FreeBSD-SA - Changelog - PoC, Exploit - [Exploit Database](https://www.exploit-db.com/) - [Metasploit-Framework modules](https://www.rapid7.com/db/?q=&type=metasploit) - [qazbnm456/awesome-cve-poc](https://github.com/qazbnm456/awesome-cve-poc) - [nomi-sec/PoC-in-GitHub](https://github.com/nomi-sec/PoC-in-GitHub) - [gmatuz/inthewilddb](https://github.com/gmatuz/inthewilddb) - [projectdiscovery/nuclei-templates](https://github.com/projectdiscovery/nuclei-templates) - CERT - [US-CERT](https://www.us-cert.gov/ncas/alerts) - [JPCERT](http://www.jpcert.or.jp/at/2019.html) - KEV - CISA (Cybersecurity & Infrastructure Security Agency): [Catálogo de Vulnerabilidades Exploradas Conhecidas](https://www.cisa.gov/known-exploited-vulnerabilities-catalog) - VulnCheck: [VulnCheck KEV](https://vulncheck.com/kev) - Inteligência de Ameaças Cibernéticas (MITRE ATT&CK e CAPEC) - [mitre/cti](https://github.com/mitre/cti) - Bibliotecas - [aquasecurity/vuln-list](https://github.com/aquasecurity/vuln-list) - WordPress - [wpscan](https://wpscan.com/api) ### Modo de escaneamento [Escaneamento Rápido (Fast Scan)](https://vuls.io/docs/en/architecture-fast-scan.html) - Escaneamento sem privilégio root, sem dependências - Quase nenhuma carga no servidor alvo do escaneamento - Escaneamento em modo offline sem acesso à internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu) [Escaneamento Root Rápido (Fast Root Scan)](https://vuls.io/docs/en/architecture-fast-root-scan.html) - Escaneamento com privilégio root - Quase nenhuma carga no servidor alvo do escaneamento - Detecta processos afetados por atualizações usando yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora e RedHat) - Detecta processos que foram atualizados mas ainda não foram reiniciados usando checkrestart do debian-goodies (Debian e Ubuntu) - Escaneamento em modo offline sem acesso à internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu) ### [Modos Remoto, Local e Servidor](https://vuls.io/docs/en/architecture-remote-local.html) [Modo de escaneamento remoto](https://vuls.io/docs/en/architecture-remote-scan.html) - O usuário precisa configurar apenas uma máquina que esteja conectada a outros servidores alvo via SSH [Modo de escaneamento local](https://vuls.io/docs/en/architecture-local-scan.html) - Se você não quiser que o servidor Vuls central se conecte a cada servidor via SSH, você pode usar o Vuls no modo de escaneamento local. [Modo servidor](https://vuls.io/docs/en/usage-server.html) - Primeiro, inicie o Vuls no modo servidor e ouça como um servidor HTTP. - Em seguida, emita um comando no servidor alvo do escaneamento para coletar informações de software. Depois envie o resultado para o servidor Vuls via HTTP. Você recebe os resultados do escaneamento no formato JSON. - Sem necessidade de SSH, sem necessidade de scanner. Apenas emitindo comandos Linux diretamente no servidor alvo do escaneamento. ### Análise **Dinâmica** - É possível adquirir o estado do servidor conectando via SSH e executando o comando. - O Vuls avisa quando o servidor alvo do escaneamento foi atualizado (kernel, etc.) mas não foi reiniciado. ### Escaneamento de vulnerabilidades de pacotes que não são do SO - Bibliotecas de linguagens de programação - Software compilado manualmente - Dispositivos de rede O Vuls possui algumas opções para detectar vulnerabilidades - [Escaneamento baseado em Lockfile](https://vuls.io/docs/en/usage-scan-non-os-packages.html#library-vulns-scan) - [Integração com GitHub](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-github-security-alerts) - [Escaneamento baseado em Common Platform Enumeration (CPE)](https://vuls.io/docs/en/usage-scan-non-os-packages.html#cpe-scan) - [Integração com OWASP Dependency Check](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-owasp-dependency-check-to-automatic-update-when-the-libraries-are-updated-experimental) ## Escaneamento do WordPress (core, temas, plugins) - [Escaneamento WordPress](https://vuls.io/docs/en/usage-scan-wordpress.html) ## DIVERSOS - Teste não destrutivo - Pré-autorização *NÃO* é necessária antes de escanear na AWS - O Vuls funciona bem com Integração Contínua, pois os testes podem ser executados todos os dias. Isso permite encontrar vulnerabilidades muito rapidamente. - Geração automática de template de arquivo de configuração - Detecção automática de servidores configurados usando CIDR, geração de template de arquivo de configuração - Notificação por e-mail e Slack é possível (suporta o idioma japonês) - O resultado do escaneamento pode ser visualizado em software acessório, Visualizador TUI em um terminal ou Web UI ([VulsRepo](https://github.com/ishiDACo/vulsrepo)). ---- ## O que o Vuls Não Faz - O Vuls não atualiza os pacotes vulneráveis. ---- ## Documentação Para mais informações como Instalação, Tutorial, Uso, visite [vuls.io](https://vuls.io/) [Documentação traduzida para o japonês](https://vuls.io/ja/) ---- ## Autores kotakanbe ([@kotakanbe](https://twitter.com/kotakanbe)) criou o vuls e [essas pessoas incríveis](https://github.com/future-architect/vuls/graphs/contributors) contribuíram. ## Contribuição veja [vulsdoc](https://vuls.io/docs/en/how-to-contribute.html) ---- ## Patrocinadores | | | | ------------- | ------------- | | <a href="https://www.tines.com/?utm_source=oss&utm_medium=sponsorship&utm_campaign=vuls"><img src="https://assets.kitploit.com/production/public/readmes/315/fc0a0088998387e3dbc2fefeb4f7bfbb9c5f65a9015a38064b24b7a1b0d5152a.png" align="left" width="600px" ></a> | Tines é automação sem código para equipes de segurança. Crie fluxos de trabalho poderosos e confiáveis sem uma equipe de desenvolvimento. | | <a href="https://www.sakura.ad.jp/"><img src="https://vuls.io/img/icons/sakura.svg" align="left" width="600px" ></a> | A SAKURA internet Inc. é uma empresa de Internet fundada em 1996. Oferecemos serviços de computação em nuvem como "Servidor Compartilhado da Sakura", "VPS da Sakura" e "Cloud da Sakura" para atender às necessidades de uma ampla gama de clientes, desde indivíduos e corporações até os setores de educação e público, usando seus próprios data centers no Japão. Com base na filosofia de "transformar o que você quer fazer no que você pode fazer", oferecemos soluções de DX para todos os campos. | ---- ## Licença Por favor, veja [LICENSE](https://github.com/future-architect/vuls/blob/master/LICENSE).


