
Freeway para Testes de Penetração de Rede
Leia o artigo sobre o Freeway, agora no
Medium
[!NOTE]
O usuário não será mais solicitado a aceitar o EULA!
Portanto, ao baixar o software, o usuário concorda automaticamente em seguir todas as diretrizes especificadas na seção EULA abaixo.
1. Visão Geral
Freeway é uma ferramenta baseada em Python e Scapy para penetração WiFi que visa ajudar hackers éticos e pentesters a desenvolverem suas habilidades e conhecimento em auditoria e segurança de redes domésticas ou empresariais.
2. Funcionalidades
- Monitoramento de Pacotes IEEE 802.11
- Ataque de Desautenticação
- Inundação de Beacons
- Fuzzer de Pacotes
- Auditoria de Rede
- Saltador de Canal
- Gêmeo do Mal
- Criador de Pacotes
- Arsenal
A descrição das funcionalidades pode ser encontrada na Seção 6
3. Preparação
É necessário ter:
- Um adaptador de rede que suporte modo monitor e injeção de quadros.
- Um sistema operacional rodando uma distribuição Linux.
- Python 3+ instalado.
Opcionalmente, instale os pacotes Scapy e Rich para Python se não estiver instalando via pip (veja Seção 4)
4. Configuração
Opção A: Instalar via PyPi (RECOMENDADO)
$ sudo pip install 3way
Opção B: Instalar ou executar manualmente
Primeiro, clone o repositório:
git clone https://github.com/FLOCK4H/Freeway
Navegue até o repositório clonado:
cd Freeway
Opção 1: Instalar dependências, pastas e o Freeway. (RECOMENDADO)
Isto permitirá iniciar a ferramenta de qualquer lugar
sudo pip install .
Opção 2: Executar sem instalação usando Python.
Deve ser chamado a partir do diretório /Freeway
sudo pip install scapy rich
sudo python Freeway
5. Uso
Esta ferramenta vem com sua própria interface de linha de comando (CLI) e pode ser executada sem especificar argumentos adicionais.
Clique para expandir o uso da CLI
sudo Freeway
Siga o prompt para selecionar o adaptador de rede (veja Seção 3):
[!TIP}
Estas capturas de tela mostram o Freeway em sua primeira iteração, elas não refletem como o software se parece agora e serão alteradas no futuro.
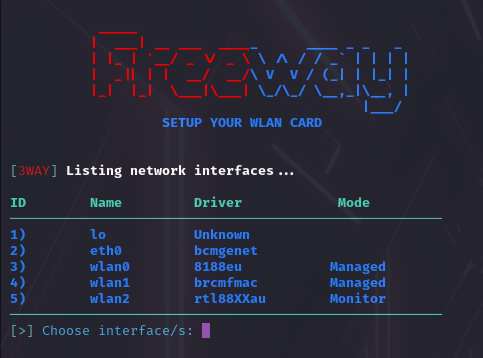
Selecione a funcionalidade e parâmetro(s):


E com os argumentos adicionais, para pular a CLI parcial ou completamente.
Clique para expandir o uso dos argumentos
sudo Freeway -i wlan2 -a monitor -p 1,2,a
'-p' não é obrigatório com '-a', por exemplo, isso solicitará parâmetros para especificar na CLI:
sudo Freeway -i wlan2 -a deauth
Todos os argumentos, ações e parâmetros:
Arguments:
-h, --help     Mostra a mensagem de ajuda.

-i, --inf      Especifica a interface WLAN (ex.: wlan0, wlan1).

-a, --action   Número ou alias da ação (ex.: 1 ou monitor).

-p, --params   Identificadores de parâmetro (ex.: 1,2,a ou 3rtv, depende da ação).

Actions:
1 or monitor,
2 or deauth,
3 or beacon_spam,
4 or fuzzer,
5 or audit,
6 or hopper,
7 or eviltwin
8 or packet_crafter,
9 or arsenal
Os parâmetros devem ser fornecidos no mesmo formato da CLI, específicos para cada ação.
Para listar todos os parâmetros de uma ação, basta fornecer o argumento -a sem -p.
6. Detalhes
- Monitor de Pacotes - Fareja os pacotes WiFi no ar, analisa-os e retorna o resultado no display curses do Python. Captura SSIDs, MACs, Clientes, Tempo de atividade, Canal, Sinal (dBm), Criptografia e resolve o fabricante. Captura PMKIDs no formato crackeável do hashcat, e Handshakes de 4 vias, bem como outros pacotes EAPOL. Registra a sessão capturada na pasta /caps ou cada pacote capturado se Salvar saída foi selecionado.
- Ataque de Desautenticação (Deauthing) - Desconecta um dispositivo da rede enviando um pacote contendo o endereço do AP1, endereço do dispositivo (ou broadcast para Desautenticação em Massa) e o quadro de desautenticação com um motivo de expulsar o(s) cliente(s). No caso em que o endereço do dispositivo é um endereço de broadcast, o AP na maioria dos casos desconectará todos os clientes de uma vez. O Freeway cria uma thread separada para cada AP ou cliente encontrado para tornar a desautenticação maximamente eficiente.
- Ataque de Inundação de Beacons - Inunda os scanners WiFi próximos com APs falsos ou malformados. Pode fazer com que os dispositivos que procuram WiFi se comportem anormalmente (ex.: travar, congelar, drenar a bateria ou ficar mais lentos) e interromper o tráfego de rede nas proximidades. O usuário pode especificar sua própria lista de SSIDs, usar a lista padrão e gerar pacotes beacon corretos (mas aleatórios) ou malformados.
- Fuzzer de Pacotes - Fuzzing é uma técnica de avaliação de vulnerabilidades de rede enviando uma grande variedade de dados malformados ou semialeatórios para interfaces de rede e observando as respostas. O Freeway abrange: Reproduzir pacotes capturados (RX&TX2), Enviar spam de solicitações CTS/RTS ou Probe e Inundar um AP com Quadros de Autenticação ou Associação. Dispositivos que capturarem pacotes fuzzeados se comportarão de forma diferente dependendo do nível de vulnerabilidade do receptor (!USE COM CUIDADO!).
- Auditoria de Rede - Coleta todas as informações possíveis sobre uma rede específica e as retorna na visualização curses. Rastreia o sinal e a última atividade de todos os clientes, além de resolver o fabricante.
- Saltador de Canal - Altera o canal atual do adaptador de rede. Útil para tornar ataques específicos mais bem-sucedidos.
- Gêmeo do Mal - Hospeda um Ponto de Acesso legítimo com Portal Captivo; este AP 'legítimo' pede ao usuário credenciais de login/banco, ou para baixar malware. Primeiro, é criado um AP normal, na maioria das vezes com ESSID e MAC de uma rede existente. Em seguida, hospedamos nosso portal captivo (ex.: site de login), um servidor web normal, que redireciona os usuários para nosso
index.html tentando associar à rede que falsificamos.
- Criador de Pacotes - Permite construir quadros .11 adequados, modificá-los com valores personalizados e enviá-los pelo ar usando múltiplas interfaces em um número personalizado de threads. Útil para entrega rápida de pacotes, atividades educacionais ou penetração com threads/multinó. Tudo encapsulado em uma interface amigável com digitação passo a passo.
- Arsenal - Permite incluir e gerenciar scripts do usuário dentro do aplicativo, possui
CSA Spam que é novo.
1Pontos de Acesso
2Transmitir e receber ao mesmo tempo
7. Desinstalação
Caso o Freeway não atenda às expectativas e tenha sido instalado via pip, o processo de remoção é tão fácil quanto:
sudo pip uninstall 3way
EULA
1) Os usuários devem aderir estritamente às diretrizes legais locais

 flock4h/freeway

