 flashnuke/wifi-deauth
Um ataque de desautenticação que desconecta todos os dispositivos da rede wifi alvo (2.4Ghz e 5Ghz), WPA3 também suportado (PMF não testado)

Um ataque DoS que desconecta todos os dispositivos de uma rede wifi alvo.
IMPORTANTE
Em algumas ocasiões, os APs de rede podem operar tanto em 5GHz como em 2.4GHz sob o mesmo nome BSSID/SSID.
Para realmente derrubar o AP, costumo executar simultaneamente dois de-authers usando 2 interfaces de rede: uma para 2.4GHz e outra para 5GHz.
| Largura de banda | Intervalo de canais |
|---|---|
| 2.4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
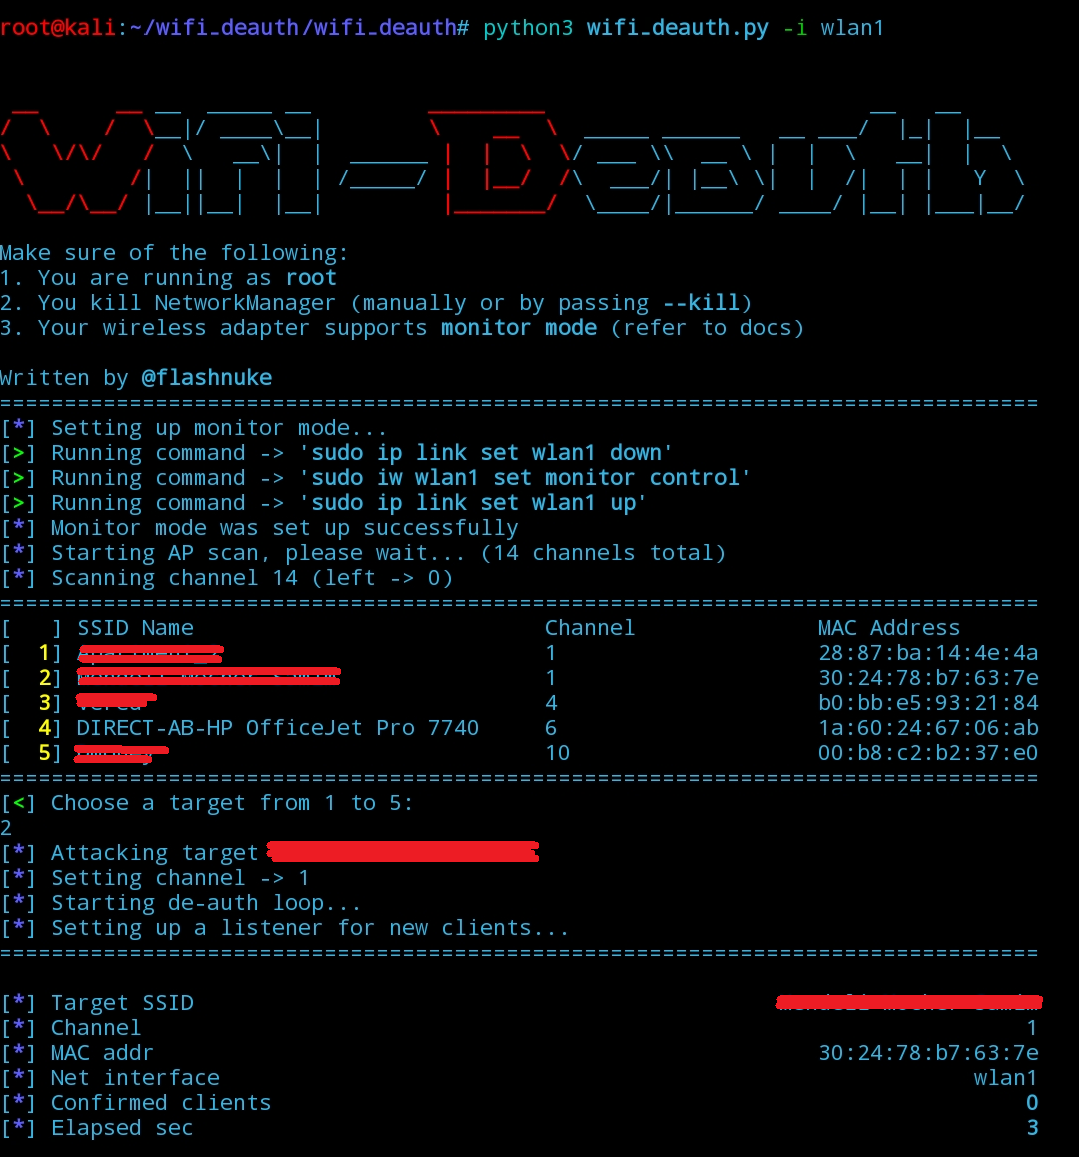
O programa itera sobre todos os canais possíveis e, ao fazer sniffing de pacotes 802.11, determina quais pontos de acesso estão disponíveis.
Depois de o atacante escolher um ponto de acesso alvo para atacar, o programa:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> é o nome da interface de rede (ou seja, wlan0 ou eth0) que suporta injeção de pacotes--deauth-all-channels - tente esta opção se o ataque não funcionar (veja mais em Optional Arguments)--autostart é bom para automação - primeiro certifique-se de que apenas 1 ponto de acesso é encontrado, você pode usar filtros (bssid, ssid, canais, etc...) para garantir isso--deauth-all-channels - envia pacotes de desautenticação em todos os canais permitidos (ou todos os canais personalizados se --channels estiver definido) de forma iterativa, eficaz contra pontos de acesso que mudam para um canal diferente como mecanismo de proteção--ssid <name> - filtra por um SSID específico usando uma substring sem distinção entre maiúsculas e minúsculas (isso deve encurtar a duração da varredura de canais), espaços em branco devem ser passados com um caractere de escape (ou seja -> new\ york)--bssid <addr> - filtra por um BSSID específico (o endereço MAC do ponto de acesso), sem distinção entre maiúsculas e minúsculas--autostart - inicia o loop de desautenticação automaticamente, funciona apenas quando um ponto de acesso é encontrado--channels <ch1,ch2> - varre apenas canais específicos, caso contrário todos os canais suportados serão varridos--clients <m_addr1,m_addr2> - direciona apenas clientes específicos para desconectar do AP, caso contrário todos os clientes conectados serão alvo (nota: usar esta opção desativa o broadcast de desautenticação)--debug - habilita impressões de depuração--kill (ou execute sudo systemctl stop NetworkManager) - encerra o serviço NetworkManager, que pode interferir no ataque--skip-monitormode - habilita o modo monitor manualmente (caso contrário, o programa o faz automaticamente)--clients) não é recomendado, pois alguns clientes podem se reconectar usando um endereço MAC aleatório diferente do definidoifconfig para encontrar o apelido da interfacerequirements.txt)Sinta-se à vontade para conferir meus outros projetos, o mais recente sendo o mod-rootkit, que é um rootkit em nível de kernel do Linux projetado para ocultar arquivos, processos e atividade de rede.
Há outro projeto (deadnet) que realiza um ataque DoS em redes, que requer credenciais, mas é bastante eficaz mesmo assim.
Se você achou esta ferramenta útil, pode me pagar um café. Isso mantém o projeto gratuito e mantido - sem anúncios, sem compromissos.

Esta ferramenta é apenas para testes e só pode ser usada onde houver consentimento estrito. Não a use para fins ilegais! É responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. Não assumo qualquer responsabilidade e não sou responsável por qualquer uso indevido ou dano causado por esta ferramenta e software.
Distribuído sob a Licença GNU.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
