 fin3ss3g0d/evilgophish
evilginx3 + gophish

Combinação de evilginx3 e GoPhish.
Esta é a versão pública e gratuita do repositório, NÃO É A VERSÃO MAIS RECENTE. Estou mantendo intencionalmente esta versão pública do repositório atrás da minha versão para pessoas que me patrocinam via GitHub Sponsors. Isso significa que esta versão pode estar faltando correções de bugs ou funcionalidades e não deve haver expectativas de correções de bugs, adição de funcionalidades ou suporte aqui. Torne-se um patrocinador para obter acesso à versão mais recente.
Antes de começar, gostaria de dizer que não estou de forma alguma criticando Kuba Gretzky e seu trabalho. Agradeço pessoalmente a ele por lançar evilginx3 ao público. Na verdade, sem o trabalho dele, este trabalho não existiria. Também devo agradecer a Jordan Wright por desenvolver/manter o incrível kit de ferramentas GoPhish. O fork do Gophish de Kuba também foi usado como inspiração para algumas partes deste projeto após criar sua própria integração.
Você deve ter um entendimento fundamental de como usar GoPhish e evilginx3.
Não serei responsável por qualquer uso indevido ou ilegítimo deste software. Este software deve ser usado apenas em testes de penetração autorizados ou compromissos de red team onde o(s) operador(es) recebeu(ram) permissão explícita por escrito para realizar engenharia social.
Como testador de penetração ou red teamer, você pode ter ouvido falar do evilginx3 como um framework proxy man-in-the-middle capaz de contornar a autenticação de dois fatores/multifator. Isso é tentador para nós, no mínimo, mas ao tentar usá-lo para compromissos de engenharia social, existem alguns pontos problemáticos.
Falta de rastreamento - evilginx3 não fornece estatísticas de rastreamento exclusivas por vítima (por exemplo, e-mail aberto, link clicado, etc.), isso é problemático para clientes que querem/precisam/pagam por essas estatísticas ao contratar um compromisso de engenharia social.
Não é um kit de ferramentas de engenharia social completo - evilginx3 fornece apenas capacidades de proxy man-in-the-middle, não fornece toda a funcionalidade necessária para uma campanha de engenharia social via e-mail/SMS. Por exemplo, não envia e-mails para alvos nem fornece essa funcionalidade.
Sem GUI - precisamos realmente explicar isso? Todos amamos nossas GUIs e a representação visual dos dados para uma campanha de engenharia social é inestimável. Os operadores podem realmente obter uma compreensão completa do sucesso de suas campanhas de engenharia social ao poder visualizar uma representação visual dos dados.
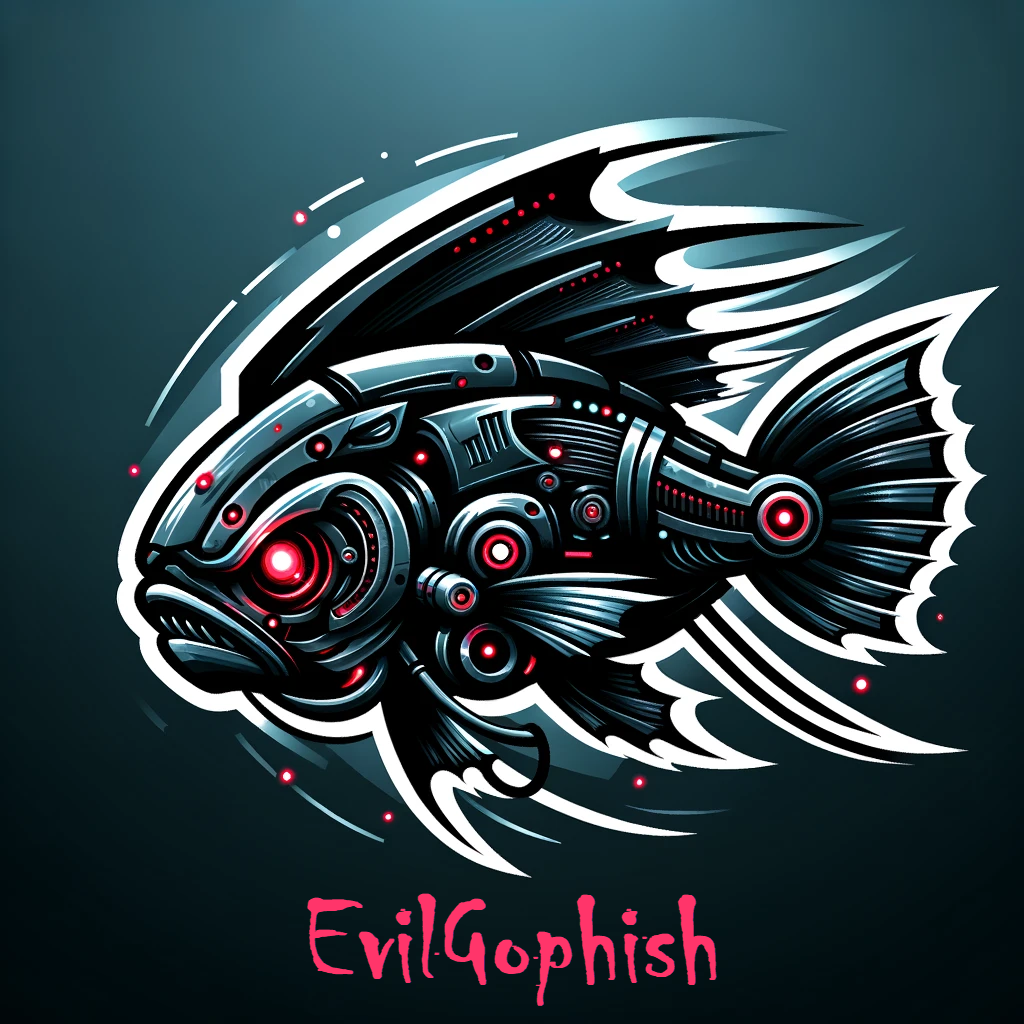
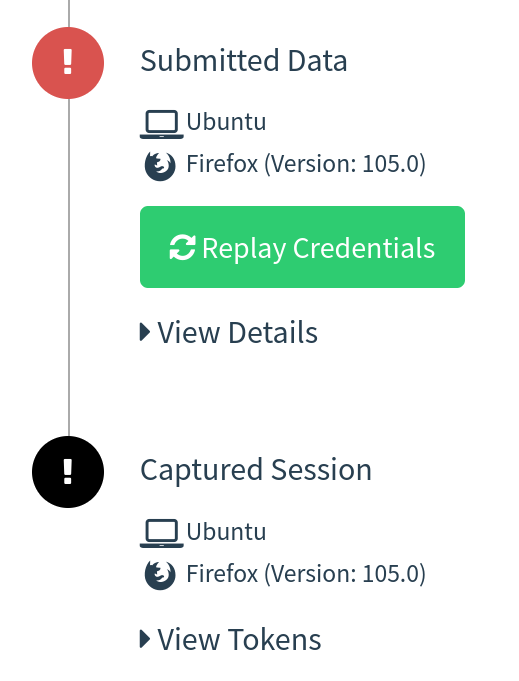
Nesta configuração, o GoPhish é usado para enviar e-mails e fornecer um painel para as estatísticas da campanha do evilginx3, mas não é usado para nenhuma página de destino. Seus links de phishing enviados pelo GoPhish apontarão para um caminho de isca do evilginx3 e o evilginx3 será usado para as páginas de destino. Isso fornece a capacidade de ainda contornar 2FA/MFA com o evilginx3, sem perder essas estatísticas preciosas. Notificações de eventos de campanha em tempo real foram fornecidas com um servidor websocket/http local que desenvolvi e strings JSON totalmente utilizáveis contendo tokens/cookies do evilginx3 são exibidas diretamente na GUI (e feed) do GoPhish:
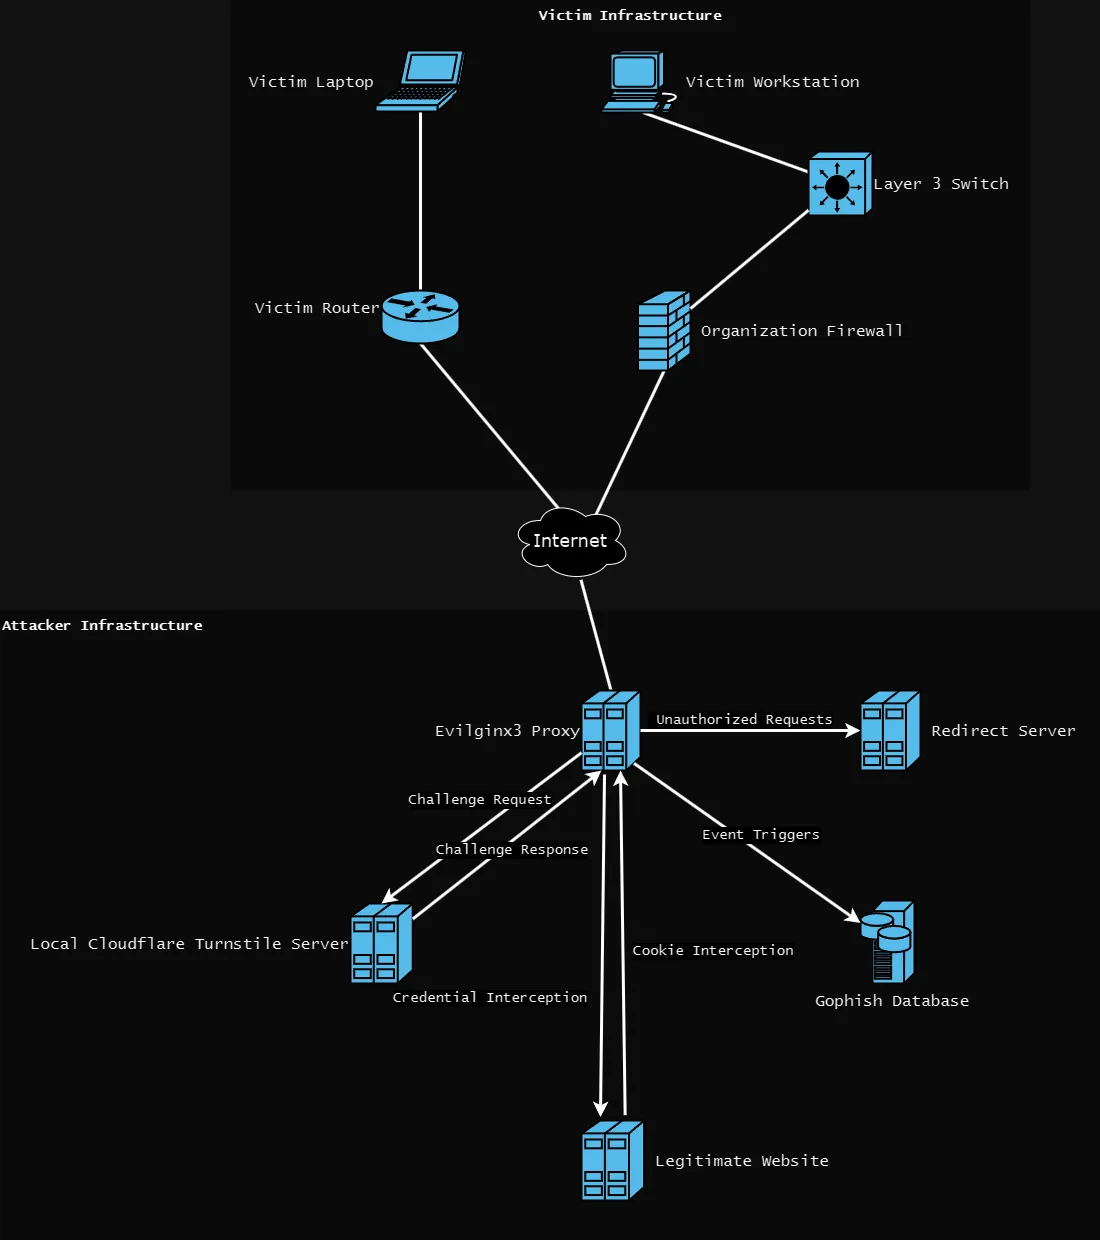
evilginx3 ouvirá em um endereço acessível externamente na porta 443 (ou qualquer porta que você escolher na configuração do evilginx3)GoPhish ouvirá localmente nas portas 8080 e 3333 (o servidor de phishing na porta 8080 não é usado)Cloudflare Turnstile ouvirá localmente na porta 80O setup.sh foi fornecido para automatizar as configurações necessárias para você. Depois que este script for executado e você fornecer os valores corretos, você estará pronto para começar. Abaixo está a ajuda de configuração:
Usage:
./setup <root domain> <subdomain(s)> <root domain bool> <feed bool> <rid replacement>
 - root domain                     - the root domain to be used for the campaign
 - subdomains                      - a space separated list of evilginx3 subdomains, can be one if only one
 - root domain bool                - true or false to proxy root domain to evilginx3
 - feed bool                       - true or false if you plan to use the live feed
 - rid replacement                 - replace the gophish default "rid" in phishing URLs with this value
Example:
  ./setup.sh example.com "accounts myaccount" false true user_id
A integração do Cloudflare Turnstile substituiu as regras de redirecionamento e uma lista negra de IP com Apache2. A abordagem Apache2 dependia de uma lista predefinida de regras de redirecionamento e uma lista negra de IP. Podemos perder certos user agents, hosts ou endereços IP que acabam detectando nossa infraestrutura. Isso geralmente é feito por bots e software automatizado que escaneia infraestrutura de phishing. A tecnologia Cloudflare Turnstile é uma das melhores defesas contra bots no momento da escrita e verifica se um usuário real está acessando seu site.
Turnstile no painelevilginx3/templates/forbidden.html e evilginx3/templates/turnstile.html com suas próprias alteraçõesevilginx3, inclua as chaves pública/privada com a flag turnstile separadas por :. Por exemplo:./evilginx3 -feed -g ../gophish/gophish.db -turnstile <PUBLIC_KEY>:<PRIVATE_KEY>
Postagem no blog aqui.
